NWS Nieuws & Achtergronden
Discussieer hier diepgaander over de actualiteiten.



NIET MIJN OP
https://www.ad.nl/tech/li(...)vergenomen~a283e49f/
Zeg 't maar boys
('t maar boys)
Speciaal voor @Troel Wereldwijd PHP-lek gevonden, veel websites offline gehaald
[ Bericht 3% gewijzigd door Whiskers2009 op 21-10-2026 15:05:33 ]
quote:Cyberaanvallen PHP | Grote cyberaanvallen wereldwijd na cruciale lekken in codetaal: ‘Gevaar dat sites worden overgenomen’
Lokale Nederlandse overheden en nieuwssites halen uit voorzorg (een deel van hun) systemen offline vanwege zorgen over cyberaanvallen. Aanleiding is de ontdekking van een ernstige kwetsbaarheid in PHP, een veelgebruikte programmeertaal die een groot deel van het internet aandrijft. Dit raakt miljoenen websites. Volgens cyberbeveiliger Cloudflare zijn wereldwijd de eerste aanvallen waargenomen die misbruik proberen te maken van het lek.
Dit is er aan de hand:
- Cyberbeveiliger Cloudflare ziet dat bedrijven geconfronteerd worden met de eerste cyberaanvallen die gericht zijn op de kwetsbaarheden in PHP. Deze programmeertaal wordt op grote delen van het internet gebruikt.
- Cyberveiligheidsautoriteiten van de Europese Unie waarschuwden woensdagochtend al dat dit kon gebeuren.
- Grote bedrijven en organisaties hebben al langer voortdurend te maken met cyberaanvallen. Dat er nu opeens kwetsbaarheden in PHP zijn opgedoken, kan grote gevolgen hebben. Kwaadwillenden kunnen die kwetsbaarheden misbruiken en bijvoorbeeld websites hacken.
„Websites draaien niet uit het niets”, zegt techverslaggever Jelmer Luimstra. „Hun fundering is gestoeld op een hele trits aan code. Er zijn verschillende programmeertalen voor, waarvan het al in de jaren negentig ontwikkelde PHP er een is. Echter: niet zomaar een. Draait bijvoorbeeld nog geen 10 procent van het internet op programmeertaal Ruby, PHP is goed voor liefst 70 procent van de websites. De halve wereld draait op PHP, van Facebook tot Wikipedia en van Wordpress tot talloze overheidssites. De schade bij een cyberaanval kan dus gigantisch zijn.”
https://www.ad.nl/tech/li(...)vergenomen~a283e49f/
Zeg 't maar boys
('t maar boys)
Speciaal voor @Troel Wereldwijd PHP-lek gevonden, veel websites offline gehaald
[ Bericht 3% gewijzigd door Whiskers2009 op 21-10-2026 15:05:33 ]
"He who gives up freedom for safety deserves neither" Benjamin Franklin
Ja, maar daar hebben Danny & co weinig actief voor hoeven doen toch? Dat heeft Cloudflare zelf opgepakt voor hun klanten. Of heb ik ergens iets verkeerd begrepen?quote:Op woensdag 21 oktober 2026 14:57 schreef raptorix het volgende: [..] Fok draait grotendeels via Cloudflare die al een oplossing bieden (waarschijnijk deels).
"He who gives up freedom for safety deserves neither" Benjamin Franklin


Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.quote:Op woensdag 21 oktober 2026 15:00 schreef Whiskers2009 het volgende:
[..]
Ja, maar daar hebben Danny & co weinig actief voor hoeven doen toch? Dat heeft Cloudflare zelf opgepakt voor hun klanten. Of heb ik ergens iets verkeerd begrepen?
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

Dank voor de infoquote:
[..]
Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.

"He who gives up freedom for safety deserves neither" Benjamin Franklin


Ja, en plaats deze er ook even bij:
Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende @Whiskers2009

Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende
@Whiskers2009
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
In België inmiddels ook de overheidswebsites op zwart...
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut

Dat lijkt me wel wat.quote:Op woensdag 21 oktober 2026 14:58 schreef Troel het volgende:
[..]
Misschien wordt achter de schermen wel gewerkt aan een uitgeklede frontpage, ik ben er niet bij, dus voor mij is het gissen.
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)quote:
[..]
Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
Donequote:
Ja, en plaats deze er ook even bij:
Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende

"He who gives up freedom for safety deserves neither" Benjamin Franklin
Dat kwam omdat je geen geld meer had.quote:
Ik had vanmorgen ook wat problemen bij het inloggen bij mijn bank.
Allerlei sites down maar op nr1: een goksite  Zegt wat over de Nederlanders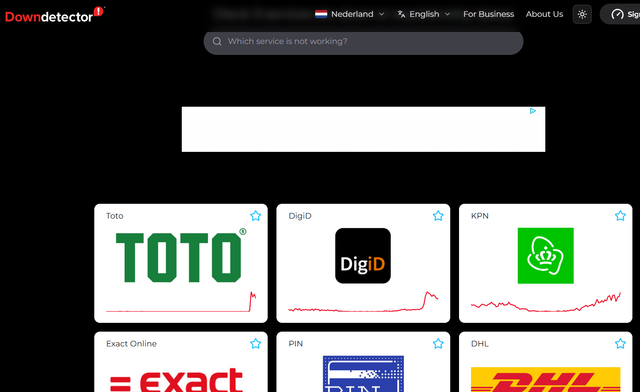
Een oplettende kijker (volgens Mediacourant 15-4-20).
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?quote:
[..]
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
[ twitter ]
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
Jij ook bedanktquote:
[..]
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
[ twitter ]
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
"He who gives up freedom for safety deserves neither" Benjamin Franklin
Als het Revolut was, dat kwam door de Google Cloud outage van gisteren.quote:
Ik had vanmorgen ook wat problemen bij het inloggen bij mijn bank.


Omdat het helaas nodig is ivm DDOS aanvallen. Cloudflare is ooit opgezet om dat soort ongein tegen te houden maar bied tegenwoordig veel meer functionaliteit dan alleen dat.quote:
[..]
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?
Maakt de lekkerste wraps :9

Cloudflare wordt door veel bedrijven vooral gebruikt als DDOS preventie en firewalling. Een denial of service is eigenlijk een hele grote bak internetverkeer naar je website sturen, meer dan de website aan kan waardoor hij onbereikbaar wordt.quote:
[..]
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?
Door de website achter een dienst als Cloudflare te plaatsen wordt die DDOS aanval door Cloudflare opgevangen ipv door je eigen servers. Zij hebben veel meer capaciteit tot hun beschikking waardoor ze die tijdelijke piek op kunnen vangen. Brian Krebs (KrebsOn Security) heeft een aantal hele grote DDOS aanvallen gehad en ze met dit soort diensten afgevangen, daar staan wel leuke uitleggen over: https://krebsonsecurity.c(...)ecord-6-3-tbps-ddos/
Tegenwoordig heeft Cloudflare een flinke hoeveelheid extra diensten om je website te beveiligen, zoals dit (WAF = Web Application Firewall, die inspecteert het verkeer voor het naar de server gaat).
Er zijn wel een aantal europese alternatieven, maar niets van de schaal van Cloudflare.
Offtopic maar wel een leuk gebbetje: In 2016 had je het Mirai botnet, wat onveilige IOT devices op 't internet zocht en onderdeel van een botnet maakte. Slimme koelkasten waren hier heel populair in en zijn uiteindelijk een grote bron van DDOS aanvallen geweest

CL vanavond a sahbiquote:
Allerlei sites down maar op nr1: een goksite
[ link | afbeelding ]
Vitesse, Celtic FC, Everton, Green Bay Packers.
quote:Op woensdag 21 oktober 2026 15:09 schreef Wrapster het volgende:
[..]
Omdat het helaas nodig is ivm DDOS aanvallen. Cloudflare is ooit opgezet om dat soort ongein tegen te houden maar bied tegenwoordig veel meer functionaliteit dan alleen dat.
De zoveelste Amerikaanse dataverzamelaar dus.quote:
[..]
Cloudflare wordt door veel bedrijven vooral gebruikt als DDOS preventie en firewalling. Een denial of service is eigenlijk een hele grote bak internetverkeer naar je website sturen, meer dan de website aan kan waardoor hij onbereikbaar wordt.
Door de website achter een dienst als Cloudflare te plaatsen wordt die DDOS aanval door Cloudflare opgevangen ipv door je eigen servers. Zij hebben veel meer capaciteit tot hun beschikking waardoor ze die tijdelijke piek op kunnen vangen. Brian Krebs (KrebsOn Security) heeft een aantal hele grote DDOS aanvallen gehad en ze met dit soort diensten afgevangen, daar staan wel leuke uitleggen over: https://krebsonsecurity.c(...)ecord-6-3-tbps-ddos/
Tegenwoordig heeft Cloudflare een flinke hoeveelheid extra diensten om je website te beveiligen, zoals dit (WAF = Web Application Firewall, die inspecteert het verkeer voor het naar de server gaat).
Er zijn wel een aantal europese alternatieven, maar niets van de schaal van Cloudflare.
Offtopic maar wel een leuk gebbetje: In 2016 had je het Mirai botnet, wat onveilige IOT devices op 't internet zocht en onderdeel van een botnet maakte. Slimme koelkasten waren hier heel populair in en zijn uiteindelijk een grote bron van DDOS aanvallen geweest


Dat begrijp ik,quote:
[..]
Het is in principe geen Wordpress issue he
. Maar het is een zeer belangrijke site voor miljoenen websites, waardoor die sites feitelijk op PHP draaien. Ook als WP niet op PHP zou draaien, zou je van die partij in ieder geval erkenning van de zaak verwachten en melding dat er voor gebruikers geen issue is.
[*] I kill a bitch with a potato peeler for the skrilla.
[*] You wanna mess with a motherfucker that skydives out of a plane to give the Statue of Liberty high fives, doing drive-by’s and miss you with five tries?
[*] You wanna mess with a motherfucker that skydives out of a plane to give the Statue of Liberty high fives, doing drive-by’s and miss you with five tries?
En fok niet offline he, verdacht, verdacht.
SPOILEROm spoilers te kunnen lezen moet je zijn ingelogd. Je moet je daarvoor eerst gratis Registreren. Ook kun je spoilers niet lezen als je een ban hebt.Wel geinig hoeveel websites er ineens uitliggen, wou bepaalde zaden bestellen, bijna al die zaden websites liggen eruit Twiddel
Geen idee waar het aan lag. PC afgezet. Opnieuw opgestart. Geen problemen meer.quote:
[..]
Als het Revolut was, dat kwam door de Google Cloud outage van gisteren.
Toch raak je wel een beetje in paniek. Met die dagenlange hack van AH.
Elk denkbaar horrorscenario is nu mogelijk.
Gewoon uitloggen, computer uitzetten en het volgend jaar nog een keer proberenquote:
[..]
Geen idee waar het aan lag. PC afgezet. Opnieuw opgestart. Geen problemen meer.
Toch raak je wel een beetje in paniek. Met die dagenlange hack van AH.
Elk denkbaar horrorscenario is nu mogelijk.
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Echt alleen in Nederland zijn we hier druk mee:
https://www.vrt.be/vrtnws(...)line-~1792586431409/
Welke usert zei dat ook alweer?
https://www.vrt.be/vrtnws(...)line-~1792586431409/
Welke usert zei dat ook alweer?
blablablabla
Nu.nl liveblog:

Nederland panieklandquote:Buitenland lijkt minder te reageren
Wie zoekt naar buitenlandse sites, kan daar meestal terecht. Dat is opvallend, omdat PHP wereldwijd wordt gebruikt en Nederlandse sites massaal offline gaan. Volgens Corine Schipper-Derkse van het Nationaal Cyber Security Centrum wordt daar waarschijnlijk "een andere risicoanalyse" gemaakt.

Of gewaarschuwd door de recente Albert Heijn hackquote:
Nu.nl liveblog:
[..]
Nederland paniekland
Wie dit leest is gek

Hyves doet het
Do not meddle in the affairs of dragons, for you are lickable and taste good with chocolat, caramel and whipped cream!
Freaks like me drink tea
Freaks like me drink tea
 Op

Het belangrijkste is er nogquote:
Do not meddle in the affairs of dragons, for you are lickable and taste good with chocolat, caramel and whipped cream!
Freaks like me drink tea
Freaks like me drink tea
Belgen hebben ook een liveblog en verschillende overheidssites offline:quote:
Nu.nl liveblog:
[..]
Nederland paniekland

Voorpagina van Bild

Dus nee, we zijn hier niet overdreven hysterisch.
blablablabla
Pardon? Je mag toch wel verwachten dat het witte ras zo ver gevorderd is dat dit soort technische problemen in een poep en een zucht zijn opgelost?quote:
[..]
Gewoon uitloggen, computer uitzetten en het volgend jaar nog een keer proberen
Zeg nou zelf, wat hebben wij nu te vrezen van die zandbakhaatbaarden? Die lopen toch minimaal 600 jaar achter.
Of maken we hier nu een kleine denkfout in onze grenzeloze arrogantie?
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Als iedereen aan zichzelf denkt wordt er aan iedereen gedacht.
Op fietsen zonder bende kwam'm zie schooieren um spek
Op fietsen zonder bende kwam'm zie schooieren um spek
quote:Nederland massaal in de rij voor verwachte PHP-patch: ‘Je weet maar nooit’
Nederlanders nemen de dreiging rond het wereldwijde PHP-lek uiterst serieus. In het hele land staan inmiddels lange rijen, in afwachting van de patch die om 16:00 wordt verwacht.
Sommigen hebben dekens meegenomen, anderen hebben in stilte afscheid genomen van hun dierbaren. Vooral onder seniore internetgebruikers is de spanning voelbaar.
‘Ik heb mijn wachtwoorden aan mijn kleinkinderen gegeven en mijn browsergeschiedenis laten wissen,’ aldus een 84-jarige man, die sinds vanochtend vooraan in de rij staat.
De overheid roept iedereen op kalm te blijven, maar benadrukt dat niemand weet wat er gebeurt als de patch uitblijft of niet adequaat blijkt. Daarnaast wordt dringend geadviseerd nergens meer op te klikken, ook niet als uw kleinkind zegt dat het veilig is.
Gebeurd veel vaker. Echter met de opkomst van AI worden er tegenwoordig veel meer van dit soort kwetsbaarheden ontdekt.quote:
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Maakt de lekkerste wraps :9
Zal nog wel vaker gebeuren de komende tijd, AI heeft flinke stappen gemaakt met het reverse engineeren en het vinden van exploits in software.quote:
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Daar maakt men nu flink gebruik van.
Dat walgelijke volk móet blijkbaar wat van daken gooienquote:Op woensdag 21 oktober 2026 15:37 schreef Regilio_ het volgende:
Hamas Nederland (The Rights Forum) gooit website ook van het dak.

Zijn het geen homo's dan zijn het wel websites 😱
😱😱😱quote:
[..]
Schijnt dat de twin towers ook ingestort zijn.
Gelukkig hebben we de Titanic nog


Wanneer zijn de meeste websites weer online? Het begint mij nu ook te irriteren
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]

Terwijl het toch jouw stijl is.quote:Op woensdag 21 oktober 2026 15:48 schreef phpmystyle het volgende:
Wanneer zijn de meeste websites weer online? Het begint mij nu ook te irriteren
Zie de wereld zoals ze is. Droom van wat ze zou kunnen zijn. Bouw wat kan. Spreek alsof je je kunt vergissen.
#werkenbijdenosquote:Een programmeertaal is een taal waarmee je een computer vertelt wat hij moet doen. Net zoals je taal gebruikt om met mensen te communiceren, gebruiken programmeurs programmeertalen om websites, apps en software te bouwen.
OH NOES!!1*&@^!!*@!!@$*^!!!!!!!!
Ja om anderen te irriteren, maar nu irriteert de omgeving mij.quote:
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Die van de Burg?quote:
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Dave Maaslandquote:
[..]
Die van de Burg?
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
Je bedoelt Ben van de Burg? Neuh, laat die maar lekker de nieuwe Apple Watch reviewen. Dave Maasland is wel een goede hoor.quote:
[..]
Die van de Burg?
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
Ik durf te zeggen dat hij meer van IT weet dan jij.quote:
[..]
Die van de Burg?
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Mooi voor jou.quote:
[..]
Ik durf te zeggen dat hij meer van IT weet dan jij.
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
update uitgebracht door PHP, nieuwe versie staat live:
Workaround als je niet kunt patchen:
Workaround (geen fix):
CVE-2026-109618: https://github.com/php/ph(...)/GHSA-w8hw-w9fx-j79wquote:PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.
Who is at risk: all PHP installations serving web requests, including PHP-FPM, Apache with mod_php, php-cgi, FrankenPHP and LiteSpeed. We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs.
The vulnerabilities:
RCE via OOM corruption, CVE-2026-109618 (GHSA-w8hw-w9fx-j79w): out-of-memory handling can interrupt PHP while internal request data is only partially initialized. Request cleanup may then treat the invalid data as valid.
RCE via stale global state, CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp): request-owned internal state can survive after its backing memory has been freed. A later request handled by the same worker may use that stale state before normal initialization resets it.
How to update:
Update to PHP 8.5.12, 8.4.27, 8.3.36 or 8.2.35. Source downloads are on our downloads page. Windows source and binaries are on the same page.
Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages.
PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version.
If you rely on the volunteer-maintained rpms.remirepo.net, we urge you to switch to distribution packages or build from source, so you can immediately apply updates. The repo will not have updates today.
Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
If you cannot update immediately: while only an update is a complete solution, the following measures reduce exposure to specific attack paths but do not make an installation safe.
RCE via OOM corruption (CVE-2026-109618):
Set memory_limit=-1, preferably in a way applications can't override, such as php_admin_value in the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path.
Set a low post_max_size. For applications that don't require file uploads, set post_max_size = 8M. If file uploads are necessary, set post_max_size = 32M. Keep upload_max_filesize below post_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usable Content-Length.
Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute RLIMIT_AS or RLIMIT_DATA, as these can cause the vulnerable allocation failure.
RCE via stale global state (CVE-2026-109619):
Set session.upload_progress.enabled=0 and restart every worker. Use php.ini, an FPM pool or server configuration that applies before request parsing. Do not rely on ini_set() or FPM .user.ini. This blocks the confirmed session paths but not other variants.
On PHP 8.5, set fatal_error_backtraces=0 and restart every worker. This blocks the confirmed fatal backtrace path only.
Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with error_reporting, display_errors or @ does not help.
Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing and cleanup.
The advisories linked above have the full technical details.
Workaround als je niet kunt patchen:
CVE-2026-109619: https://github.com/php/ph(...)/GHSA-6wmf-4rv5-p3rpquote:For installations that cannot update, setting and enforcing memory_limit=-1 administratively is the primary configuration mitigation. It removes the predictable per-request limit that enables the confirmed exploit with a controllable OOM. This is not a complete mitigation. If mmap() or another underlying allocation fails, PHP can still use longjmp() while incomplete request memory is reachable. Restart every PHP worker and confirm that no pool, directory or application setting restores a finite PHP memory limit.
Workaround (geen fix):
Hadden dus inderdaad te maken met session states (vandaar de upload status check) en serialization.quote:For PHP 8.5 installations that cannot update, set fatal_error_backtraces=0 administratively and restart every worker. This removes the producer used by the confirmed RCE case. It does not cover other request-owned global or extension state.
@The-BFG De enige dag in de geschiedenis dat het meeste van het internet op de meest recente PHP versie zal draaien 
Ik heb geen tijd voor hacken vandaag, we gaan zo het stadhuis in de fik steken en moeten nog een hele winkelstraat gaan plunderen, kan niet alles tegelijk. 
Voor de dagelijkse Trumprotzooi: https://reportersonline.nl/auteur/kirsten-verdel/
Kijk live hoe Trump zijn eigen land sloopt: https://www.project2025.observer/
Kijk live hoe Trump zijn eigen land sloopt: https://www.project2025.observer/

Vulnerability is blijkbaar gevonden door OpenAI's Patch the Planet initiatief: https://openai.com/index/(...)cal-vulnerabilities/ . Interessante read op: https://calif.io/php2shell/
quote:Over the past two months, we led a coalition of maintainers, researchers, and security providers to address critical vulnerabilities in PHP, an open-source programming language used to run websites and web applications. Calif identified a critical flaw using GPT‑5.6 Sol as part of our Patch the Planet(opens in a new window) initiative, with Wiz also independently discovering and reporting both vulnerabilities. PHP’s maintainers led the fixes and release, with our teams and partners like Wiz, Cloudflare, and others contributing research, technical support, and coordination to prepare protections ahead of disclosure.
For organizations using PHP, the priority now is applying the fixes. We’re sharing a PHP version checker and we will be launching an accompanying Codex skill to help operators identify potentially vulnerable PHP versions and, alongside PHP’s and their providers’ guidance, determine which updates apply.
Given the severity of these flaws and PHP’s widespread use, we consider this one of the most impactful security issues in recent memory. It highlights how AI can uncover security flaws with internet-scale impact, but the same capabilities can also help attackers rapidly develop offensive tools and exploits.
To our knowledge, frontier AI found these vulnerabilities before attackers did, opening a Defender’s Window for maintainers and security providers to prepare fixes and protections ahead of disclosure.
Niet zo heel spannend. Is al lang gebeurdquote:
Nu de race wie als eerste weer alles online heeft.
Wie gaat er met de eer vandoor?
SPANNEND!
Zo was Tweakers vóór 16:00 uur alweer online begreep ik. Maar de patch/fix kwam dan ook een kwartier eerder dan aangekondigd
"He who gives up freedom for safety deserves neither" Benjamin Franklin

Als digibeet begrijp ik dat het allemaal wel meeviel? Had mij al voorbereid om eens eindelijk die ongelezen papieren stapel gekochte boeken maar eens te gaan lezen.
De update is heel simpel, maar doe je het niet dan valt het ook niet mee, je zal de komende tijd heel wat sites zien die gehacked zijn vermoed ikquote:
Als digibeet begrijp ik dat het allemaal wel meeviel? Had mij al voorbereid om eens eindelijk die ongelezen papieren boeken maar eens te gaan lezen.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Het komt wel aardig overeen met wat ik eerder aangaf. Als je AppArmor of SELinux gebruikt en een gebruikersaccount met beperkte rechten zonder interactieve shell gebruikt is het effect hiervan beperkt.quote:
[..]
De update is heel simpel, maar doe je het niet dan valt het ook niet mee, je zal de komende tijd heel wat sites zien die gehacked zijn vermoed ik
Dit laat (jammer genoeg) vooral zien hoeveel websites hun zootje niet op orde hebben. Ik ben benieuwd waarom veel van de websites besloten hebben op zwart te gaan, want de informatie die tot nu toe beschikbaar is laat niet echt zien dat 't echt nodig was.
Fok! draait nog op ms-dos. Geen zorgen bij Danny.quote:
FOK servers langs het spoor doen het nog. @:rambodirk

Of de details niet kennen en liever het zekere voor het onzekere nemen. Op mijn server draait AppArmor en heeft het account waar de webserver onder draait beperkte rechten. Ik heb echter toch de boel maar offline gehaald. Ten eerste omdat het niet erg is als het even niet beschikbaar is en ten tweede omdat ik gewoon geen risico wil lopen.quote:
[..]
Dit laat (jammer genoeg) vooral zien hoeveel websites hun zootje niet op orde hebben.
Maakt de lekkerste wraps :9
Veel organisaties hebben ook geen goede CMDB met wat er gebruikt word, hoewel we die hier hebben is er toch nog voor de zekerheid alles langsgelopen, mijn manager op vrije dag had het er maar druk meequote:
[..]
Het komt wel aardig overeen met wat ik eerder aangaf. Als je AppArmor of SELinux gebruikt en een gebruikersaccount met beperkte rechten zonder interactieve shell gebruikt is het effect hiervan beperkt.
Dit laat (jammer genoeg) vooral zien hoeveel websites hun zootje niet op orde hebben. Ik ben benieuwd waarom veel van de websites besloten hebben op zwart te gaan, want de informatie die tot nu toe beschikbaar is laat niet echt zien dat 't echt nodig was.
Maar goed kan me het ook wel voorstellen, als ik CEO was, en ik zou moeten kiezen voor 1% dat de kans dat je gehacked word, of een paar uurtjes down dan zou ik het wel weten, het is ook een stukje PR: KIJK wij doen alles aan security.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
quote:Well patching for PHP 8.5.12, 8.4.27, 8.3.36 or 8.2.35. is actually quite easy. Source downloads are on our downloads page. Windows source and binaries are on the same page. Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages.PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version. If you rely on the volunteer-maintained rpms.remirepo.net, we urge you to switch to distribution packages or build from source, so you can immediately apply updates. The repo will not have updates today. Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
Set memory_limit=-1, preferably in a way applications can't override, such as php_admin_value in the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path. Set a low post_max_size. For applications that don't require file uploads, set post_max_size = 8M. If file uploads are necessary, set post_max_size = 32M. Keep upload_max_filesize below post_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usable Content-Length. Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute RLIMIT_AS or RLIMIT_DATA, as these can cause the vulnerable allocation failure. Set session.upload_progress.enabled=0 and restart every worker. Use php.ini, an FPM pool or server configuration that applies before request parsing. Do not rely on ini_set() or FPM .user.ini. This blocks the confirmed session paths but not other variants. On PHP 8.5, set fatal_error_backtraces=0 and restart every worker. This blocks the confirmed fatal backtrace path only. Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with error_reporting, display_errors or @ does not help. Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing cleanup and you're good to go.

Shodan heeft eerder vandaag ~900k websites gevonden die hun PHP versie adverteerden en die lager dan 8.1 was. Die is eind vorig jaar end of life gegaan. Dat vind ik best zorgelijk.quote:
[..]
Veel organisaties hebben ook geen goede CMDB met wat er gebruikt word, hoewel we die hier hebben is er toch nog voor de zekerheid alles langsgelopen, mijn manager op vrije dag had het er maar druk mee
Maar goed kan me het ook wel voorstellen, als ik CEO was, en ik zou moeten kiezen voor 1% dat de kans dat je gehacked word, of een paar uurtjes down dan zou ik het wel weten, het is ook een stukje PR: KIJK wij doen alles aan security.
Ik weet het niet. Ik vond de beschikbare informatie van php.net en andere onderzoekers ook wel heel summier. php.net gooit zo'n boodschap eruit zonder eruit te gooien welke workarounds of mitigaties er mogelijk zijn. Ik heb ook veel informatie via andere partijen als leveranciers enzo gekregen, maar dit had gewoon op de php.net website moeten staan.
Ja, als je bij grotere organisaties rondloopt die wat minder mature zijn zie je allemaal van die spookapplicaties draaien, waarvan vaak niemand weet of het nog gebruikt word, of van die dingen die tijdelijk zijn neergezet, het zijn er natuurlijk veel meer omdat de meest beheerders de versie headers uit zetten, weet niet of Shodan op een andere manier ook checked, maar goed.quote:
[..]
Shodan heeft eerder vandaag ~900k websites gevonden die hun PHP versie adverteerden en die lager dan 8.1 was. Die is eind vorig jaar end of life gegaan. Dat vind ik best zorgelijk.
Ik weet het niet. Ik vond de beschikbare informatie van php.net en andere onderzoekers ook wel heel summier. php.net gooit zo'n boodschap eruit zonder eruit te gooien welke workarounds of mitigaties er mogelijk zijn. Ik heb ook veel informatie via andere partijen als leveranciers enzo gekregen, maar dit had gewoon op de php.net website moeten staan.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Shodan doet port scans en header checks, dus zal alleen versie detectie kunnen doen.quote:
[..]
Ja, als je bij grotere organisaties rondloopt die wat minder mature zijn zie je allemaal van die spookapplicaties draaien, waarvan vaak niemand weet of het nog gebruikt word, of van die dingen die tijdelijk zijn neergezet, het zijn er natuurlijk veel meer omdat de meest beheerders de versie headers uit zetten, weet niet of Shodan op een andere manier ook checked, maar goed.
Interessant artikel van Wiz trouwens: https://www.wiz.io/blog/php2shell-php-rce
Wiz is een CSPM (Cloud Security Posture Management) bedrijf, tegenwoordig onderdeel van Google/Alphabet.
quote:
quote:
[..]
Niet zo heel spannend. Is al lang gebeurd
Zo was Tweakers vóór 16:00 uur alweer online begreep ik. Maar de patch/fix kwam dan ook een kwartier eerder dan aangekondigd
"He who gives up freedom for safety deserves neither" Benjamin Franklin

Al evenquote:
Nou fok, zelfs het viva forum is offline!
"He who gives up freedom for safety deserves neither" Benjamin Franklin

Het is weer prachtig allemaal
Vrij vertaald: Een hoop zooi draait nog op ouwe meukquote:De ontwikkelaars van PHP hebben twee patches beschikbaar gesteld. Die zijn gemaakt om de ontdekte kwetsbaarheden te dichten. Beheerders van websites hebben het dringende advies gekregen om de reparaties zo snel mogelijk door te voeren. Daarna kunnen veel sites weer online, is de verwachting.
Of de problemen daarmee direct verholpen zijn? ,,Dat denk ik niet eerlijk gezegd", zei directeur van het NCSC Corine Schipper-Derkse eerder al om de verwachtingen te temperen. ,,Het zal even duren voordat de patch is aangebracht. En dan zal er ook nog controle nodig zijn. Maar er wordt heel hard aan gewerkt om de overlast zo veel mogelijk te beperken."
Websites kunnen na het doorvoeren van de belangrijke update om de kwetsbaarheden van PHP op te lossen, mogelijk niet allemaal direct weer online, volgens Schipper-Derkse. ,,Sommige websites kunnen een knop omzetten, maar voor andere websites kan het langer duren. Dat is afhankelijk van welke versie ze gebruiken."
Un dann rettet kein Kavallerie,
keine Zorro kümmert sich dodrömm.
Dä piss höchstens e " Zet " en der Schnie
keine Zorro kümmert sich dodrömm.
Dä piss höchstens e " Zet " en der Schnie
Hij dacht dat ik een verontschuldiging aan ging bieden ofzo. Had het al genegeerd, dus het was in ieder geval wederzijdsquote:

100.000 katjes
Fuck the EBU!
Fuck the EBU!
Maak me wel zorgen over de pipo's die een VPS oid hebben draaien en zelf PHP moeten updaten.quote:
@:The-BFG De enige dag in de geschiedenis dat het meeste van het internet op de meest recente PHP versie zal draaien
The name is Putler, Vladimir Putler
Fijn dat we het erover eens zijn dat je onzinopmerking nergens voor nodig was.quote:
[..]
Hij dacht dat ik een verontschuldiging aan ging bieden ofzo. Had het al genegeerd, dus het was in ieder geval wederzijds
Ja nou ga je er alsnog op inquote:
[..]
Fijn dat we het erover eens zijn dat je onzinopmerking nergens voor nodig was.

100.000 katjes
Fuck the EBU!
Fuck the EBU!
Lol, ik zie het bij bijvoorbeeld de overheid al gebeuren dat iemand ff een VM met PHP in Azure heeft opgespind om er een rooster-tool voor bijv. standby-diensten neer te plempen.quote:
[..]
Ja, als je bij grotere organisaties rondloopt die wat minder mature zijn zie je allemaal van die spookapplicaties draaien, waarvan vaak niemand weet of het nog gebruikt word, of van die dingen die tijdelijk zijn neergezet, het zijn er natuurlijk veel meer omdat de meest beheerders de versie headers uit zetten, weet niet of Shodan op een andere manier ook checked, maar goed.
Natuurlijk publiek beschikbaar, want dan konden collega's thuis er ook bij zonder die lastige VPN verbinding..
The name is Putler, Vladimir Putler
Ubuntu zelf heeft de nieuwe packages nog niet klaarstaan. Maar via de Sury repo gedaan, daar zit de patch wel in.
Maakt de lekkerste wraps :9
En met een beetje pech, heeft die bijdehand ook even het V-Net opengeknalt naar de interne omgeving zodat het smoelenboek ook uitgelezen kan worden, ik meen dat Diginotar destijds zo gehacked is.quote:
[..]
Lol, ik zie het bij bijvoorbeeld de overheid al gebeuren dat iemand ff een VM met PHP in Azure heeft opgespind om er een rooster-tool voor bijv. standby-diensten neer te plempen.
Natuurlijk publiek beschikbaar, want dan konden collega's thuis er ook bij zonder die lastige VPN verbinding..
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Veel webhosters forceren een update dus het is zeker moeilijker te negeren.quote:
[..]
is dat zo? dit is toch heel makkelijk te negeren? (tot je de Sjaak bent)
Stukje paniek.
Zie de wereld zoals ze is. Droom van wat ze zou kunnen zijn. Bouw wat kan. Spreek alsof je je kunt vergissen.
1% kans dat je gehacked word loop je altijd wel. Als je bij elk paniek bericht de boel uit zet, gaat het allemaal compleet onwerkbaar worden. Er zijn dagelijks duizenden kwetsbaarheden, ook vele met een hoge score. Bij iedere dreiging uit voorzorg alles uitzetten is dus echt geen optie. Maar je wilt er uiteraard ook niet te lang mee wachten.quote:
[..]
Maar goed kan me het ook wel voorstellen, als ik CEO was, en ik zou moeten kiezen voor 1% dat de kans dat je gehacked word, of een paar uurtjes down dan zou ik het wel weten, het is ook een stukje PR: KIJK wij doen alles aan security.
Het lijkt me best moeilijk als je dit soort besluiten moet nemen.
In dit geval was het misschien wel goede PR (zeker als je een van de eerste was die actie ondernam), maar dat is ook vooral omdat het duidelijk was dat het heel veel bedrijven treft.
Als het om een specifiekere kwetsbaarheid gaat die niet iedereen raakt, is de perceptie vaak heel anders en krijg je vooral commentaar dat je de beveiliging niet op orde had.
De AH heeft ook 'uit voorzorg' de boel down gebracht. Ik geloof niet dat het hen veel goede PR heeft opgebracht.
De voornaamste reden dat er vandaag zoveel paniek was (zover ik het begrijp) komt doordat het gaat om iets wat op 70% van alle publieke websites draait. En dat was uitgelekt hoe je het kunt misbruiken, waardoor het voor criminelen relatief eenvoudig is om er mee aan de haal te gaan.
Als iets lek is, maar niemand weet waar het lek zit, is het risico immers een stuk lager.


Dat wordt wat als A.I een kwantumcomputer gaat hacken.
.
.
Je hoort bij de betere, maar nog lang niet bij de beste
AH heeft juist zeer veel complimenten gekregen voor het doortastend ingrijpen en de zeer goede communicatie door o.a. de CEO.quote:
[..]
1% kans dat je gehacked word loop je altijd wel. Als je bij elk paniek bericht de boel uit zet, gaat het allemaal compleet onwerkbaar worden. Er zijn dagelijks duizenden kwetsbaarheden, ook vele met een hoge score. Bij iedere dreiging uit voorzorg alles uitzetten is dus echt geen optie. Maar je wilt er uiteraard ook niet te lang mee wachten.
Het lijkt me best moeilijk als je dit soort besluiten moet nemen.
In dit geval was het misschien wel goede PR (zeker als je een van de eerste was die actie ondernam), maar dat is ook vooral omdat het duidelijk was dat het heel veel bedrijven treft.
Als het om een specifiekere kwetsbaarheid gaat die niet iedereen raakt, is de perceptie vaak heel anders en krijg je vooral commentaar dat je de beveiliging niet op orde had.
De AH heeft ook 'uit voorzorg' de boel down gebracht. Ik geloof niet dat het hen veel goede PR heeft opgebracht.
De voornaamste reden dat er vandaag zoveel paniek was (zover ik het begrijp) komt doordat het gaat om iets wat op 70% van alle publieke websites draait. En dat was uitgelekt hoe je het kunt misbruiken, waardoor het voor criminelen relatief eenvoudig is om er mee aan de haal te gaan.
Als iets lek is, maar niemand weet waar het lek zit, is het risico immers een stuk lager.
De paniek bij deze twee lekken zit hem niet alleen in het grootschalige gebruik van PHP op het web. Het bood eventuele criminelen een halfopen deur om binnen te komen en die wil je gewoon dicht hebben.
Want bij bijvoorbeeld een WordPress-website is het zodra je binnen bent, vrij simpel het databaseaccount incl. wachtwoord te achterhalen. Niet echt superdramatisch nog voor een blog of simpele homepage... totdat het mogelijk was om te reageren op die blog en je daarvoor een account moest aanmaken.. Of... het was een webshop gebouwd in WooCommerce (een hele simpele Wordpress plugin).. klantgegevens voor het oprapen dan..
The name is Putler, Vladimir Putler
Nee 1% loop je niet als je je boel echt op orde hebt, ik en een aantal anderen hier in het topic werken bij organisaties die hun security dermate op orde hebben, dat die kans eerder rond de 1/1000e procent gaat, dat komt door de defense in depth strategie, dus je gaat op alle ringen verdedigen, het lek waarbij het hier om gaat zijn websites die open en bloot aan het internet hangen.quote:
[..]
1% kans dat je gehacked word loop je altijd wel. Als je bij elk paniek bericht de boel uit zet, gaat het allemaal compleet onwerkbaar worden. Er zijn dagelijks duizenden kwetsbaarheden, ook vele met een hoge score. Bij iedere dreiging uit voorzorg alles uitzetten is dus echt geen optie. Maar je wilt er uiteraard ook niet te lang mee wachten.
Het lijkt me best moeilijk als je dit soort besluiten moet nemen.
In dit geval was het misschien wel goede PR (zeker als je een van de eerste was die actie ondernam), maar dat is ook vooral omdat het duidelijk was dat het heel veel bedrijven treft.
Als het om een specifiekere kwetsbaarheid gaat die niet iedereen raakt, is de perceptie vaak heel anders en krijg je vooral commentaar dat je de beveiliging niet op orde had.
De AH heeft ook 'uit voorzorg' de boel down gebracht. Ik geloof niet dat het hen veel goede PR heeft opgebracht.
De voornaamste reden dat er vandaag zoveel paniek was (zover ik het begrijp) komt doordat het gaat om iets wat op 70% van alle publieke websites draait. En dat was uitgelekt hoe je het kunt misbruiken, waardoor het voor criminelen relatief eenvoudig is om er mee aan de haal te gaan.
Als iets lek is, maar niemand weet waar het lek zit, is het risico immers een stuk lager.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Kwantum is niet slimmer, wel sneller, de slimheid van AI is ook lineair niet exponentioneel.quote:
Dat wordt wat als A.I een kwantumcomputer gaat hacken.
.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block


Ja daarom ging zelfs het ncsc offline.quote:
[..]
Nee 1% loop je niet als je je boel echt op orde hebt, ik en een aantal anderen hier in het topic werken bij organisaties die hun security dermate op orde hebben, dat die kans eerder rond de 1/1000e procent gaat, dat komt door de defense in depth strategie, dus je gaat op alle ringen verdedigen, het lek waarbij het hier om gaat zijn websites die open en bloot aan het internet hangen.
Zelfs het NCSCquote:
[..]
Ja daarom ging zelfs het ncsc offline.
Je beseft dat die mongolen deze 9-10 vulnerability niet eens op hun advisory list hadden staan? Niet gister, Niet vandaag. Ga mij alsjeblieft even niet de les lezen ja.
Hier staat er nog steeds niet bij: https://advisories.ncsc.nl/
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Als je trouwes de komende dagen deze kerel in beeld krijg:
GELOOF NIKS WAT HIJ ZEGT, LUISTER DAN LIEVER NAAR RIAN.
GELOOF NIKS WAT HIJ ZEGT, LUISTER DAN LIEVER NAAR RIAN.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
https://www.bnnvara.nl/pauw-de-witquote:Onze excuses, we zijn tijdelijk offline
Er is een kritieke kwetsbaarheid ontdekt in PHP, een programmeertaal die veel wordt gebruikt voor websites en online applicaties. Om onze systemen te beschermen, hebben we besloten om een aantal diensten, waaronder bnnvara.nl tijdelijk offline te halen.
We werken aan de benodigde beveiligingsmaatregelen. Kom vooral morgen weer even langs!
NPO opheffen. Luie varkens.

met en deze php leak en https://emudhra.we-have-a-problem.com/ weer een dag zoet geweest
I think that it’s extraordinarily important that we in computer science keep fun in computing
For all who deny the struggle, the triumphant overcome
Met zwijgen kruist men de duivel
For all who deny the struggle, the triumphant overcome
Met zwijgen kruist men de duivel
Staat er gewoon opquote:
[..]
Zelfs het NCSC
Je beseft dat die mongolen deze 9-10 vulnerability niet eens op hun advisory list hadden staan? Niet gister, Niet vandaag. Ga mij alsjeblieft even niet de les lezen ja.
Hier staat er nog steeds niet bij: https://advisories.ncsc.nl/
Je kan best kritiek hebben op het ncsc maar als je ze weg zet als mongolen en ondertussen met boude statements als gewoon je security op orde hebben op een public facing website dan is er niks aan de hand, kan ik je weinig serieus nemen.
Dan hebben ze hem zeer recent toegevoegt, hij stond er eerder niet op. Voor jouw informatie ik zit al mijn hele leven in IT security, dus ik denk enigzins recht van spreken te hebben. Iedereen weet tegenwoordig met de huidige stand van AI dat snelheid King is, die slakken bij NCSC hadden niet eens een fallback geregeld als communicitatie kanaal, weet je toevallig iets over Cyber resilience? Daar hebben dit soort jokers hun mond over vol, maar ze hebben dus zelf niks geregeld, en vallen dus 0,0 serieus te nemen.quote:
[..]
Staat er gewoon op
Je kan best kritiek hebben op het ncsc maar als je ze weg zet als mongolen en ondertussen met boude statements als gewoon je security op orde hebben op een public facing website dan is er niks aan de hand, kan ik je weinig serieus nemen.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Voegt niets toe als programmeertaal en al helemaal niet als user.quote:
Volkorenbrood: "Geen quotes meer in jullie sigs gaarne."
Zoals altijd komen dit soort lompe meningen altijd van mensen die er net te weinig verstand van hebben.quote:
[..]
Voegt niets toe als programmeertaal en al helemaal niet als user.
PHP heeft gewoon nog steeds zijn kracht en je kunt het prima verdedigen om morgen een nieuw CMS te bouwen in PHP ipv het hippere Go of NodeJS.
Zit er echt op te wachten dat A.I.'s kwetsbaarheden kunnen vinden of zelfstandig kunnen hacken. We hadden laatst immers die hack door een A.I. Dat kan nog vele malen erger en we kunnen zelf de gevolgen niet overzien.
Ik denk dat dat moment snel gaat komen.
Ik denk dat dat moment snel gaat komen.
A Robin Redbreast in a Cage Puts all Heaven in a Rage.
ik wou vandaag pillen halen in de apotheek. In België schrijven ze medicijnen voor en zetten ze die op je ID. Je gaat dan vervolgens met je ID naar de apotheek en dan krijg je de medicijnen mee. Maar dat lag dus plat.
Gevolg lange wachtrijen want er moest weer op een ouderwets systeem gewerkt worden. Zelf opzoeken op mijngezondheid.be en dan je voorschriften afdrukken en dan fysiek afgeven aan de apotheek
Gevolg lange wachtrijen want er moest weer op een ouderwets systeem gewerkt worden. Zelf opzoeken op mijngezondheid.be en dan je voorschriften afdrukken en dan fysiek afgeven aan de apotheek
Ik ben een man met een onverklaarbare fascinatie voor capuchons. Ze zijn mijn tweede huid—altijd om me heen, altijd vertrouwd. Ik draag ze niet alleen, ik lééf erin. Het voelt magisch als iemand er zachtjes aan trekt, een speels moment vol onverwachte connectie. En als mijn capuchon ergens blijft haken? Pure vreugde! Een klein avontuur in het alledaagse, alsof de wereld me even vasthoudt. Capuchons en ik? Een onafscheidelijk duo
Nou toevallig, ik zit ook in Cyber Security en ik heb een andere mening.quote:
[..]
Dan hebben ze hem zeer recent toegevoegt, hij stond er eerder niet op. Voor jouw informatie ik zit al mijn hele leven in IT security, dus ik denk enigzins recht van spreken te hebben. Iedereen weet tegenwoordig met de huidige stand van AI dat snelheid King is, die slakken bij NCSC hadden niet eens een fallback geregeld als communicitatie kanaal, weet je toevallig iets over Cyber resilience? Daar hebben dit soort jokers hun mond over vol, maar ze hebben dus zelf niks geregeld, en vallen dus 0,0 serieus te nemen.
Het is een risico afweging. Ik vind het ook wat overdreven om alle websites offline te halen, maar zeker zulke publieke websites worden gewoon een enorm doelwit en je staat enorm voor lul als je website wordt gepakt door een groot lek.
En groot is het, dat beaam je zelf ook. De kans dat het nog tamelijk onbekende lek ergens op een tamelijk complexe website misbruikt kan worden is groter dan die 0,1% die jij schetst.
Als de website dan maar een matig bedrijfsdoel heeft, dan trek je hem inderdaad maar offline en wacht je een paar uur op de patch.
Nog best veel sites offline.
Fuck the EBU
Fuck FIA
Pakaak
It's called motorracing.Sorry? We went to carracing Toto
Fuck FIA
Pakaak
It's called motorracing.Sorry? We went to carracing Toto
Met mijn digibete logica denk ik dan ook, waar maak je je druk om als je een site hebt zonder een economisch belang als die een paar dagen plat ligt.quote:
[..]
Nou toevallig, ik zit ook in Cyber Security en ik heb een andere mening.
Het is een risico afweging. Ik vind het ook wat overdreven om alle websites offline te halen, maar zeker zulke publieke websites worden gewoon een enorm doelwit en je staat enorm voor lul als je website wordt gepakt door een groot lek.
En groot is het, dat beaam je zelf ook. De kans dat het nog tamelijk onbekende lek ergens op een tamelijk complexe website misbruikt kan worden is groter dan die 0,1% die jij schetst.
Als de website dan maar een matig bedrijfsdoel heeft, dan trek je hem inderdaad maar offline en wacht je een paar uur op de patch.
Wat is mis met PHPquote:
Is goeie manier om dynamische pagina's te maken
Gerieflijke groeten, ChevyCaprice
Moderator DIG
Russell-supporter (LET'S GO GEORGE!) F1 Watcher
🇺🇦 Fight Fight Fight! 🇺🇦
Moderator DIG
Russell-supporter (LET'S GO GEORGE!) F1 Watcher
🇺🇦 Fight Fight Fight! 🇺🇦
Misschien was mijn mening te agressief, dat was niet mijn bedoeling tegen jou, maar als je in cybersecurity zit, dan mag ik hopen dat je in ieder geval al op dinsdag wist dat dit er zat aan te komen, mijn mening is dat zo een organisatie direct een enorm alert had moeten laten uitgaan met een advisory hoe te handelen, zeker toen ook al bekent werd in de loop van deze dag dat de exploit uigelekt was. Een goede organisatie weet dan of ze gevaar lopen of niet, en ja liever beter safe as sorry in geval dat je dat niet kunt bepalen, er zijn maar weinig organisaties die dit echt goed op orde hebben. Neemt niet weg dat ik van mening ben dat ze falen, ook al omdat ze dus zelf hun shit niet op orde hebben, ik heb al eerder gezegt, het kost opzich niet heel veel moeite om hier een oplossing voor te hebben door bijvoorbeeld een statische website te publishen in een S3 bucket of een Azure Storage Account, en je DNS om te zetten. Dat is echt geen rocket science.quote:
[..]
Nou toevallig, ik zit ook in Cyber Security en ik heb een andere mening.
Het is een risico afweging. Ik vind het ook wat overdreven om alle websites offline te halen, maar zeker zulke publieke websites worden gewoon een enorm doelwit en je staat enorm voor lul als je website wordt gepakt door een groot lek.
En groot is het, dat beaam je zelf ook. De kans dat het nog tamelijk onbekende lek ergens op een tamelijk complexe website misbruikt kan worden is groter dan die 0,1% die jij schetst.
Als de website dan maar een matig bedrijfsdoel heeft, dan trek je hem inderdaad maar offline en wacht je een paar uur op de patch.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
We hebben het hier over het officiele instituut dat Nederland moet informeren wat te doen.quote:
[..]
Met mijn digibete logica denk ik dan ook, waar maak je je druk om als je een site hebt zonder een economisch belang als die een paar dagen plat ligt.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Er is ook helemaal niks met een lelijke vrouw als je blind bent.quote:
[..]
Wat is mis met PHP
Is goeie manier om dynamische pagina's te maken
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Huh? Welk Nederland? Dat cybersecurity platform?quote:
[..]
We hebben het hier over het officiele instituut dat Nederland moet informeren wat te doen.
Deze kwetsbaarheid is (grotendeels) gevonden door AIquote:
Zit er echt op te wachten dat A.I.'s kwetsbaarheden kunnen vinden of zelfstandig kunnen hacken. We hadden laatst immers die hack door een A.I. Dat kan nog vele malen erger en we kunnen zelf de gevolgen niet overzien.
Ik denk dat dat moment snel gaat komen.
Sorry las je bericht verkeerd.quote:
[..]
Huh? Welk Nederland? Dat cybersecurity platform?
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Het zou me trouwens ook niet verbazen als deze kwetsbaarheid gevonden is tijdens een "opdrachtje" en dat ze het verpakt hebben als: Kijk eens hoe keurig wij zijn, we hebben een gevaarlijk lek gevonden.quote:
[..]
Deze kwetsbaarheid is (grotendeels) gevonden door AI
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik bedoelde meer, dat het onacceptabel is dat hun website niet beschikbaar meer is.quote:
[..]
Nee, ik die van jou, jij doelde op NSCS toch?
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Dat is al bezig hoor, vulnerabilities zijn op dit moment in de IT prio nummer één. Policies worden nog verder aangescherpt en wat we voorheen nog een aanvaardbaar risico vonden, timmeren we nu liever toch maar dicht.quote:
Zit er echt op te wachten dat A.I.'s kwetsbaarheden kunnen vinden of zelfstandig kunnen hacken. We hadden laatst immers die hack door een A.I. Dat kan nog vele malen erger en we kunnen zelf de gevolgen niet overzien.
Ik denk dat dat moment snel gaat komen.
The name is Putler, Vladimir Putler
Nee er is bewust gezocht naar kwetsbaarheden in PHP doordat het zo wijdverspreid is. Wiz heeft er een goede blog over: https://www.wiz.io/blog/php2shell-php-rcequote:
[..]
Het zou me trouwens ook niet verbazen als deze kwetsbaarheid gevonden is tijdens een "opdrachtje" en dat ze het verpakt hebben als: Kijk eens hoe keurig wij zijn, we hebben een gevaarlijk lek gevonden.
Grappig dat je zegt dat ze Mongolen zijn en tegelijkertijd heel Nederland afhankelijk van hun info.quote:
[..]
We hebben het hier over het officiele instituut dat Nederland moet informeren wat te doen.
Nou, iedereen weet dat dat natuurlijk zo is, maar zo positioneren ze zich wel.quote:
[..]
Grappig dat je zegt dat ze Mongolen zijn en tegelijkertijd heel Nederland afhankelijk van hun info.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik vind wel dat dit duidelijk heeft gemaakt dat die weerbaarheid ook niet digitale middelen moet omvatten. Op het moment dat er iets als dit aan de hand is en de meeste informatievoorziening ligt plat heb je geen (eenvoudige) manier je bevolking te bereiken.quote:
[..]
Ik bedoelde meer, dat het onacceptabel is dat hun website niet beschikbaar meer is.
Nu is dat voor een issue als dit ook niet direct nodig, maar als er een grote kwetsbaarheid misbruikt zou worden en alles wat nu gecontroleerd plat ging ongecontroleerd zou zijn geweest, hoe ga je dan nog communiceren met de overheid? Hoe kun je nog bij je geld, verzekering etc?
Cyberweerbaarheid heeft het NCSC inderdaad zijn mond vol van, maar daar hoort ook offline bij.
Ik las ergens dat de ontwikkelaars van PHP al een aantal jaren een vermoeden hadden dat er een lek in zat. Alleen werdt men het niet eens over de oplossing.quote:
[..]
Nee er is bewust gezocht naar kwetsbaarheden in PHP doordat het zo wijdverspreid is. Wiz heeft er een goede blog over: https://www.wiz.io/blog/php2shell-php-rce
Was wel een nieuws website dus vermoedelijk is daar ook iets niet helemaal goed gegaan om eea begrijpbaar te maken voor leken.
The name is Putler, Vladimir Putler
Ken daar mooi voorbeeld van, XS4ALL had heel lang een storing pagina op ik meen RTL Teletekst.quote:
[..]
Ik vind wel dat dit duidelijk heeft gemaakt dat die weerbaarheid ook niet digitale middelen moet omvatten. Op het moment dat er iets als dit aan de hand is en de meeste informatievoorziening ligt plat heb je geen (eenvoudige) manier je bevolking te bereiken.
Nu is dat voor een issue als dit ook niet direct nodig, maar als er een grote kwetsbaarheid misbruikt zou worden en alles wat nu gecontroleerd plat ging ongecontroleerd zou zijn geweest, hoe ga je dan nog communiceren met de overheid? Hoe kun je nog bij je geld, verzekering etc?
Cyberweerbaarheid heeft het NCSC inderdaad zijn mond vol van, maar daar hoort ook offline bij.
Overigens is deze oplossing er wel, Regionale Radiozenders, deze hebben de officieel functie, misschien dat ze daar gebruik van kunnen maken
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Het probleem met dit soort zaken is dat hoe dieper je in de core gaat, waarbij het hier het geval lijkt te zijn, hoe minder developers er echt kennis van hebben, en dat ze vaak ook het meeste workload hebben, het zal me trouwens ook niet verbazen als we de komende maanden een hele lading aan dit soort zaken voorbij zien gaan komen. Overigens als oud ASP ontwikkelaar komt dit me niet vreemd voor, tussen 98 en laten we zeggen 2010 was dit bijna maandelijkse kost en echt om te huilen.quote:
[..]
Ik las ergens dat de ontwikkelaars van PHP al een aantal jaren een vermoeden hadden dat er een lek in zat. Alleen werdt men het niet eens over de oplossing.
Was wel een nieuws website dus vermoedelijk is daar ook iets niet helemaal goed gegaan om eea begrijpbaar te maken voor leken.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ja, maar dat is voor crisiscommunicatie. Ik bedoel iets wat laagdrempeligers. Vrijwel alles moet online nu, maar wat is het offline alternatief? Wat is de BCP?quote:
[..]
Ken daar mooi voorbeeld van, XS4ALL had heel lang een storing pagina op ik meen RTL Teletekst.
Overigens is deze oplossing er wel, Regionale Radiozenders, deze hebben de officieel functie, misschien dat ze daar gebruik van kunnen maken
Moet wel zeggen dat ik niet vaak zie dat ICTers allemaal zo hard aan't werk zijn!
Heb al verschillende meldingen van bedrijven gehad dat ze het probleem hebben opgelost!
Heb al verschillende meldingen van bedrijven gehad dat ze het probleem hebben opgelost!
The people who lost my respect will never get a capital letter for their name again.
Like trump...
Like trump...
De hele dag hier in het VK niks erover. BBC plaatste pas rond 18u een artikel erover. Maar daar stond dan wel in dat ze een deel van hun eigen websites offline hadden gehaald. Ook websites van (lokale) overheden plat. Maar dus niks op grote nieuwssites erover. Alleen een bericht op de site van het National cyber security Center, om klaar te staan om je sites onmiddellijk te updaten als de patch er is, en als je dat niet kunt je site offline te halen. Maar wij kijkt daar nu op? En in NL was het overal de headliner met liveblogs etc. Bizar om zo'n verschil te zien.
We hadden hier een incidentje de dagen ervoor.quote:
De hele dag hier in het VK niks erover. BBC plaatste pas rond 18u een artikel erover. Maar daar stond dan wel in dat ze een deel van hun eigen websites offline hadden gehaald. Ook websites van (lokale) overheden plat. Maar dus niks op grote nieuwssites erover. Alleen een bericht op de site van het National cyber security Center, om klaar te staan om je sites onmiddellijk te updaten als de patch er is, en als je dat niet kunt je site offline te halen. Maar wij kijkt daar nu op? En in NL was het overal de headliner met liveblogs etc. Bizar om zo'n verschil te zien.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik heb hier de hele dag moeten nadenken op de key vraag van mijn manager: Gebruiken we hier PHP?quote:
Moet wel zeggen dat ik niet vaak zie dat ICTers allemaal zo hard aan't werk zijn!
Heb al verschillende meldingen van bedrijven gehad dat ze het probleem hebben opgelost!
Even 6 uur nagedacht: Nee.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik ben zo oud dat ik nog opgeleid ben tot Telex Operator over Korte Golf, mag ik wat roepenquote:
[..]
Ja, maar dat is voor crisiscommunicatie. Ik bedoel iets wat laagdrempeligers. Vrijwel alles moet online nu, maar wat is het offline alternatief? Wat is de BCP?
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Mijn zoon doet iets in de sales voor cybersecurity in de VK, snap er geen hout van, maar hij heeft wel een ...
Even reclame maken..
https://1password.com/password-generator
[ Bericht 30% gewijzigd door Firuze60 op 21-10-2026 22:22:49 ]
Even reclame maken..
https://1password.com/password-generator
[ Bericht 30% gewijzigd door Firuze60 op 21-10-2026 22:22:49 ]
NCSC UK communiceert veel direct met bedrijven. Daarnaast zijn de UK Cyber Essentials en Cyber Assessment Framework best wel gedetailleerd in hun eisen, waar veel van de (potentiële) mitigaties al in die frameworks genoemd werden. Zij maakten zich in elk geval een stuk minder zorgen.quote:
De hele dag hier in het VK niks erover. BBC plaatste pas rond 18u een artikel erover. Maar daar stond dan wel in dat ze een deel van hun eigen websites offline hadden gehaald. Ook websites van (lokale) overheden plat. Maar dus niks op grote nieuwssites erover. Alleen een bericht op de site van het National cyber security Center, om klaar te staan om je sites onmiddellijk te updaten als de patch er is, en als je dat niet kunt je site offline te halen. Maar wij kijkt daar nu op? En in NL was het overal de headliner met liveblogs etc. Bizar om zo'n verschil te zien.
Iemand noemde het hier al eerder, ik denk dat de situatie rondom de AH hier meegespeeld heeft. Het zal ook geholpen hebben dat mensen best begripvol waren, dus dat de publieke opinie rondom even down zijn best positief was.
Ja dat was ik, doet me herinneren aan dat ik in 1999 bij een groot marketing bureau werkte, die gaven destijds de case als Iglo Spinazie op (kun je op Googlen), in de jaren 80 gingen er een paar babies dood doordat er een fout in de fabriek was, Iglo ontkende het heel hard wat hun enorme schade opleverde, als ze gewoon direct onderzoek hadden gedaan en open waren geweest hadden ze juist vertrouwen gewonnen, nu kostte dat ze een enorme deuk in reputatie en financieele schade.quote:
[..]
NCSC UK communiceert veel direct met bedrijven. Daarnaast zijn de UK Cyber Essentials en Cyber Assessment Framework best wel gedetailleerd in hun eisen, waar veel van de (potentiële) mitigaties al in die frameworks genoemd werden. Zij maakten zich in elk geval een stuk minder zorgen.
Iemand noemde het hier al eerder, ik denk dat de situatie rondom de AH hier meegespeeld heeft. Het zal ook geholpen hebben dat mensen best begripvol waren, dus dat de publieke opinie rondom even down zijn best positief was.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Wat voor al dan niet potentiële migraties?quote:
[..]
NCSC UK communiceert veel direct met bedrijven. Daarnaast zijn de UK Cyber Essentials en Cyber Assessment Framework best wel gedetailleerd in hun eisen, waar veel van de (potentiële) mitigaties al in die frameworks genoemd werden. Zij maakten zich in elk geval een stuk minder zorgen.
Iemand noemde het hier al eerder, ik denk dat de situatie rondom de AH hier meegespeeld heeft. Het zal ook geholpen hebben dat mensen best begripvol waren, dus dat de publieke opinie rondom even down zijn best positief was.
I think that it’s extraordinarily important that we in computer science keep fun in computing
For all who deny the struggle, the triumphant overcome
Met zwijgen kruist men de duivel
For all who deny the struggle, the triumphant overcome
Met zwijgen kruist men de duivel
Niet helemaal. Deze kwetsbaarheid was al bekend sinds 2024. Maar destijds werd het vooral als een theoretisch risico gezien omdat niemand er nog in geslaagd was er misbruik van te maken.quote:
[..]
Deze kwetsbaarheid is (grotendeels) gevonden door AI
Andere meer concrete dreigingen kregen meer prioriteit. Bovendien bleken alle pogingen om iets aan die kwetsbaarheid te doen ook weer een hoop problemen op te leveren.
Fast forward naar nu: Met GPT-6 als hulpje blijkt deze exploit nu wel uit te buiten. In feite heeft AI het security team achterhaald.
Overigens blijken de kwetsbaarheden al sinds een jaar of 10 te bestaan.
https://thephp.foundation(...)hening-php-security/quote:In 2024, PHP underwent its first external security audit in years. The PHP Foundation secured funding from the Sovereign Tech Agency to organize this audit through OSTIF, and it was carried out by Quarkslab. While fixing one of the issues Quarkslab reported, a PHP core developer contracted by the PHP Foundation found the first signs of the OOM problem behind CVE-2026-109618. In 2024, a potential exploit for the OOM problem was theorized, but no concrete vectors were found and other concrete issues with clear impact overshadowed these concerns.
To fix the OOM problem, the PHP security team developed several competing approaches, but each came with its own trade-offs: backward compatibility breaks, new denial-of-service potential, or requiring changes to many third-party extensions which seemed impossible to coordinate. The PHP security team, operating on consensus, struggled to choose between these and feared the repercussions of shipping the wrong choice. Combined with the lack of a known path to remote code execution and the small team of core developers with the necessary deep knowledge of the engine occupied with many responsibilities, this decision process caused work on a fix to stall and restart repeatedly over months. We won't pretend otherwise: the delay was a structural failure, caused by both the security team's decision process and its lack of resources. The security team has since started changing its processes, and that work continues, so that decisions can be made by majority and compromises are encouraged.
Building a sustainable professional security organization
Over the last months the way PHP security work is organized has changed considerably. In May 2026, the PHP Foundation created the Ecosystem Security Team, which works alongside the PHP security team on triage, coordination, and hardening. Volker Dusch's work as AI Security Engineer in Residence at the PHP Foundation has significantly improved communication and collaboration between the PHP security team and the Foundation. Alexandre Daubois joined the PHP Foundation in July to help the PHP security team triage, handle, and fix security reports and Daniel Scherzer joined in September to take on hardening work.
Earlier this year, we worked with Alpha-Omega to scan PHP with Anthropic's Claude Mythos. But since the Mythos scan, we have added other tools, including OpenAI's Daybreak Red for validating reports and exploits, alongside sanitizer builds and reproduction environments that match our CI on every platform PHP supports.
The PHP Foundation got the PHP project into the Patch the Planet program, as part of which security firm Calif began an audit of PHP on July 30th, 2026. On August 11th researcher Ryan A at Calif reported an unconditional remote code execution with the same root cause as the OOM problem we had found in 2024. OpenAI independently reported the same root cause on the same day, followed by further attack vectors from OpenAI on September 18th and from Wiz on August 24th. More recently, Trail of Bits has also been auditing PHP. The reports from Calif, OpenAI, and Wiz made the full impact of the OOM problem clear, and from August 11th onward, fixing it became the top priority for all of the PHP Foundation's team working on security. Without the Foundation’s funding it would have been impossible to have multiple people work on this issue full time, eventually through weekends and around the clock to coordinate and communicate with other involved parties.
The growth of AI-assisted research also means the PHP security team receives far more reports than before. As Alexandre Daubois described last week in How the PHP Security Team Handles Your Reports, the team has published 15 CVEs since July 1st and worked through more than 100 reports that turned out to be invalid, duplicates, or not reproducible. AI helps the team validate reports and group reports sharing the same root cause, but a person makes every call and works on every patch.
Thx; en idd wat je niet weet of kunt uitnutten, is op zichzelf geen gevaar.quote:
[..]
Niet helemaal. Deze kwetsbaarheid was al bekend sinds 2024. Maar destijds werd het vooral als een theoretisch risico gezien omdat niemand er nog in geslaagd was er misbruik van te maken.
Andere meer concrete dreigingen kregen meer prioriteit. Bovendien bleken alle pogingen om iets aan die kwetsbaarheid te doen ook weer een hoop problemen op te leveren.
Fast forward naar nu: Met GPT-6 als hulpje blijkt deze exploit nu wel uit te buiten. In feite heeft AI het security team achterhaald.
Overigens blijken de kwetsbaarheden al sinds een jaar of 10 te bestaan.
[..]
https://thephp.foundation(...)hening-php-security/
Ik vermoed dat we met opkomend AI nog wel meer van dit soort gevallen gaan krijgen en AI-agents steeds veelzijdiger worden om daarin te kunnen handelen.
Wel een eye-opener met dat wij voor onszelf wel een lokale fallback-sites hebben van wat we laten hosten maar die niet up to date zijn; en we nu intern - vanwege uitval bij onze backup/hosting partijen - nu draaien op een webversie van een week of twee oud.
Ondertussen lijkt half nederland als een malle te patchen en het voor menigeen een lange nacht zal worden met wat ze tegenkomen. Voor voor partijen die niet helemaal thuis zijn met wat gedaan moet worden.
Voor mij/ons is het lekker slapen en morgen gezond weer op. En gaan bedenken hoe we wat vaker onze remote-data van remote naar (intern) lokaal kunnen dupliceren.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."

Wat ik het meest bijzondere vind is dat ik van mijn hostingpartij vanochtendvroeg hoorde dat alles geupdate was, maar dat er nog php 8.5.11 draait in plaats van de 8.5.12 die de oplossing geeft voor dit probleem.
Alles maar weer offline dus.
Alles maar weer offline dus.
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Wees blij. Bij mijn hoster kwam ik gister nog altijd niet verder dan 8.0 die sowieso niet gepatched is. 8.0 is al jaren EOL. Ze hebben de stekker er uiteindelijk zelf maar uitgetrokken. En nog steeds.quote:
Wat ik het meest bijzondere vind is dat ik van mijn hostingpartij vanochtendvroeg hoorde dat alles geupdate was, maar dat er nog php 8.5.11 draait in plaats van de 8.5.12 die de oplossing geeft voor dit probleem.
Alles maar weer offline dus.
Maar 'nog altijd niet' geeft aan dat je dat weet, dus dan kun je toch op zoek naar een andere partij? Of denk ik nu te simpelquote:
[..]
Wees blij. Bij mijn hoster kwam ik gister nog altijd niet verder dan 8.0 die sowieso niet gepatched is. 8.0 is al jaren EOL.
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Nee je denkt zeker niet te simpelquote:
[..]
Maar 'nog altijd niet' geeft aan dat je dat weet, dus dan kun je toch op zoek naar een andere partij? Of denk ik nu te simpel
Luiheid denk ik. Het is ook maar een hobby site waar weinig mee deed. Maar om even aan te geven hoe laks sommige hostingpartijen zijn. En hun klanten. Waaronder ik zelf Qua werk is het een ander verhaal hoor maar dat is geen php uiteraard.
Nouja, bij mij gaat het ook om dat soort dingen, maar ik ben met mijn eigen website toch wel redelijk actief qua bloggen, dus dan merk je ook sneller dat je hosting niet up-to-date is.quote:
[..]
Nee je denkt zeker niet te simpel
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Ah, de status is aangepast:
quote:Waarom zie ik toch oudere versie-nummers van PHP?
Antagonist maakt gebruik van enterprise software waarbij betrouwbaarheid en veiligheid boven nieuwe onvoldoende getest functionaliteit gaat. We draaien hierdoor oudere bewezen versies, met aanvullende security patches. Indien je enkel naar versie-nummers kijkt kan je hierdoor een (oudere) versie-nummer zien dan je zou verwachten. Kijk je echter naar de BuildDate van de software zul je zien dat deze wel actueel is.
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Nee, dat je het niet ziet betekent niet dat potentieele hackers niets doen.quote:
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Mitigaties, excuus. Mn mentions zijn stuk sinds gisteren, dus ik had gemist dat ik niet op deze gereageerd hadquote:Op woensdag 21 oktober 2026 22:50 schreef FlippingCoin het volgende:
[..]
Wat voor al dan niet potentiële migraties?
PHP is een scripttaal die op een webserver draait, in veel gevallen is Apache de webserversoftware die het beschikbaar maakt. De gebruiker waaronder Apache draait op die server bepaald welke rechten een potentiële aanvaller heeft.
Stel dat je die webserver hackt door een RCE (remote code execution) uit te voeren, dan voer je dat dus uit onder diezelfde rechten. Als de gebruiker waaronder die webserver draait beperkte rechten heeft kan de aanvaller eigenlijk niets anders dan zoeken naar nog een exploit (hack) om van die gebruiker met beperkte rechten naar een beheerdersaccount te gaan. Dit wordt privilege escalation genoemd.
Qua mitigaties is 't dus belangrijk ervoor te zorgen dat je webserver nergens anders bij kan. Een aantal voorbeelden (geen complete lijst):
- Firewall van 't internet naar je webserver: om verdacht verkeer te identificeren en blokkeren
- Firewall van je webserver naar de rest van je netwerk en databaseserver: om al het verkeer wat niet direct bestemd is voor de databaseserver te blokkeren
- antivirus/EDR op de server: om processen op de server te monitoren en op eventuele verdachte processen in te grijpen
- Beperkte rechten voor je webservergebruiker
- Zo geïsoleerd mogelijk draaien: "containers" (docker / Kubernetes), waar dat niet kan op een hardened image (Red Hat met Selinux, Ubuntu met AppArmor) etc
Hoe beperkter je je webservergebruiker maakt, hoe moeilijker je het voor een aanvaller maakt. Uiteraard is het altijd mogelijk om ergens in te breken, daarom is de monitoring ook belangrijk. Een voorbeeld kan zijn een monitoring regel op de database: Waarom zou een individuele gebruiker een databasequery draaien die gegevens van alle gebruikers opvraagt? Dat zou niet moeten kunnen, en als dat wel gebeurd is dat direct een event of interest (een alert om te bekijken)
Ondertussen in Duitsland.
Zie de wereld zoals ze is. Droom van wat ze zou kunnen zijn. Bouw wat kan. Spreek alsof je je kunt vergissen.
https://www.theguardian.c(...)xploit-php-code-flawquote:Websites across world hit by millions of attempts to exploit PHP code flaw
Websites around the world have been hit by millions of attempts to exploit a recently discovered vulnerability in their code, cybersecurity companies have said, as the US National Security Agency warned the flaw could allow attackers to take control of web servers, steal data and disrupt services.
[..]
In an update overnight on Wednesday, and into Thursday, Matthew Prince, the chief executive of cybersecurity company Cloudflare, said the company saw tens of thousands of attempts to exploit the weakness in the 45 minutes after the problem was announced, rising to “hundreds of thousands within two hours, and millions now”.
Amazon Threat Intelligence, another cybersecurity company, added that PHP2Shell, as the vulnerability is known, was “now being broadly exploited in the wild” and said it identified several attempts from multiple actors to test ways to capitalise on the vulnerability before the fix was released by the PHP developers on Wednesday.
Cloudflare also said that in the 10 hours before it was publicly announced, it saw thousands of attempts to exploit the vulnerability, amid concern over the handling of the alert, with one cybersecurity expert, Prof Alan Woodward, saying the flaw was revealed a day before the patch was released, and that “somebody let the cat out of the bag”.
[..]
Criminal groups, state-sponsored hackers, or crypto miners might “nest” themselves into exposed sites using this PHP vulnerability, and then exploit those resources for their own aims. A hacking group could use an exposed site’s IP address to launch attacks that could not then be traced back to it. Crypto miners could use a server’s computing power to run their energy-intensive calculations for free.
It is unclear at what scale this has been done, said Woźniak, and many sites would not even be aware of it.
[..]
are we infinite or am I alone
Bol was ook even plat , meer die is nu weer online
BOL kende mij niet meer
BOL kende mij niet meer
AI-overzicht Volgens onderzoeken behoren autonome, gezonde westerse ouderen met een goed pensioen tot meest tevreden mensen ter wereld.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Tja, als bedrijven nu nog niet gepatched hebben hebben ze 't ook wel een beetje aan zichzelf te danken. Het is niet alsof het als een verrassing komt.quote:
[..]
https://www.theguardian.c(...)xploit-php-code-flaw
Maar vandaag is het dan weer wel headline nieuws bij de Guardian en BBC, inclusief liveblog.quote:
[..]
Ja dat was ik, doet me herinneren aan dat ik in 1999 bij een groot marketing bureau werkte, die gaven destijds de case als Iglo Spinazie op (kun je op Googlen), in de jaren 80 gingen er een paar babies dood doordat er een fout in de fabriek was, Iglo ontkende het heel hard wat hun enorme schade opleverde, als ze gewoon direct onderzoek hadden gedaan en open waren geweest hadden ze juist vertrouwen gewonnen, nu kostte dat ze een enorme deuk in reputatie en financieele schade.
https://www.bbc.co.uk/news/live/ckgel5xp2xv9t
Zijn ze lekker op tijd.
Dat was een lek in het koelsysteem van een vrachtwagen waar Iglo feitelijk niets mee van doen had. De giftige koelvloeistof kwam in de dozen bevroren spinazie terecht. Maar voordat dat bekend werd was Iglo al zo goed als failliet. Als rechtstreeks gevolg is alle giftige glycol toen verboden in de Nederlandse voedsel-industrie. Zelfs nog voor het verbod van giftige smeermiddelen.quote:
[..]
Ja dat was ik, doet me herinneren aan dat ik in 1999 bij een groot marketing bureau werkte, die gaven destijds de case als Iglo Spinazie op (kun je op Googlen), in de jaren 80 gingen er een paar babies dood doordat er een fout in de fabriek was, Iglo ontkende het heel hard wat hun enorme schade opleverde, als ze gewoon direct onderzoek hadden gedaan en open waren geweest hadden ze juist vertrouwen gewonnen, nu kostte dat ze een enorme deuk in reputatie en financieele schade.
Wie dit leest is gek
Plus Nederland is gewoon van nature een land dat geen risico's neemt.quote:
[..]
NCSC UK communiceert veel direct met bedrijven. Daarnaast zijn de UK Cyber Essentials en Cyber Assessment Framework best wel gedetailleerd in hun eisen, waar veel van de (potentiële) mitigaties al in die frameworks genoemd werden. Zij maakten zich in elk geval een stuk minder zorgen.
Iemand noemde het hier al eerder, ik denk dat de situatie rondom de AH hier meegespeeld heeft. Het zal ook geholpen hebben dat mensen best begripvol waren, dus dat de publieke opinie rondom even down zijn best positief was.
The name is Putler, Vladimir Putler
Overigens ik kreeg een dosis karma. Was de eerste engineer van ons team dat binnen was. Schijnbaar was de architect ook voeg, dus mocht een check doen of we echt geen php draaide.
Nu hebben we een vendor die zelf software installeert en er waren wel eerder zaken uit de hoge hoed getoverd. Dus toch maar ff de webservers (iis) nagelopen.
Nu hebben we een vendor die zelf software installeert en er waren wel eerder zaken uit de hoge hoed getoverd. Dus toch maar ff de webservers (iis) nagelopen.
The name is Putler, Vladimir Putler
Bekijk deze YouTube-video
Hiermee begonnen, die ophef?
Hiermee begonnen, die ophef?
https://www.nrc.nl/nieuws(...)-te-dichten-a4939542quote:Achteraf is het altijd makkelijk praten, zegt cybersecurity-expert Matthijs Koot. „Het rommelige traject heeft wel bijgedragen aan de paniek en de chaos. Maar ook zonder alle ruis is het vaak even rennen en gillen voordat alles gepatcht is. Als het lek inderdaad lastig uit te buiten is, dan is dat een meevaller, want alles wees op het tegendeel: het aanvalsverkeer dat Cloudflare al vroeg zag en de hoge scores die de kwetsbaarheid kreeg toegekend.”
We zijn door het oog van de naald gekropen, zegt Koot. „Het verschijnen van exploit code voordat de patch er is, is een horrorscenario. ”
Dit soort akkefietjes maakt dat we goed het kaf van het koren kunnen scheiden.quote:
[..]
Tja, als bedrijven nu nog niet gepatched hebben hebben ze 't ook wel een beetje aan zichzelf te danken. Het is niet alsof het als een verrassing komt.
Heeft iemand de exploit hier ook getest? Ik ben er zelf nog niet aan toegekomen namelijk.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Voor Debian based OS'en zou je in dit geval de repo's van Surý kunnen gebruiken, die is druk bezig alles te backporten. Ik gebruik in het geval van PHP sowieso de Sury repo's gezien updates veel sneller beschikbaar zijn dan via Ubuntu zelf.quote:
[..]
Wees blij. Bij mijn hoster kwam ik gister nog altijd niet verder dan 8.0 die sowieso niet gepatched is. 8.0 is al jaren EOL. Ze hebben de stekker er uiteindelijk zelf maar uitgetrokken. En nog steeds.
Maakt de lekkerste wraps :9
Je bent niet de enige, surys servers hadden het woensdag een beetje druk.quote:
[..]
Voor Debian based OS'en zou je in dit geval de repo's van Surý kunnen gebruiken, die is druk bezig alles te backporten. Ik gebruik in het geval van PHP sowieso de Sury repo's gezien updates veel sneller beschikbaar zijn dan via Ubuntu zelf.
|
|

| Forum Opties | |
|---|---|
| Forumhop: | |
| Hop naar: | |