NWS Nieuws & Achtergronden
Discussieer hier diepgaander over de actualiteiten.


NIET MIJN OP
https://www.ad.nl/tech/li(...)vergenomen~a283e49f/
Zeg 't maar boys
('t maar boys)
Speciaal voor @Troel Wereldwijd PHP-lek gevonden, veel websites offline gehaald
[ Bericht 3% gewijzigd door Whiskers2009 op 21-10-2026 15:05:33 ]
quote:Cyberaanvallen PHP | Grote cyberaanvallen wereldwijd na cruciale lekken in codetaal: ‘Gevaar dat sites worden overgenomen’
Lokale Nederlandse overheden en nieuwssites halen uit voorzorg (een deel van hun) systemen offline vanwege zorgen over cyberaanvallen. Aanleiding is de ontdekking van een ernstige kwetsbaarheid in PHP, een veelgebruikte programmeertaal die een groot deel van het internet aandrijft. Dit raakt miljoenen websites. Volgens cyberbeveiliger Cloudflare zijn wereldwijd de eerste aanvallen waargenomen die misbruik proberen te maken van het lek.
Dit is er aan de hand:
- Cyberbeveiliger Cloudflare ziet dat bedrijven geconfronteerd worden met de eerste cyberaanvallen die gericht zijn op de kwetsbaarheden in PHP. Deze programmeertaal wordt op grote delen van het internet gebruikt.
- Cyberveiligheidsautoriteiten van de Europese Unie waarschuwden woensdagochtend al dat dit kon gebeuren.
- Grote bedrijven en organisaties hebben al langer voortdurend te maken met cyberaanvallen. Dat er nu opeens kwetsbaarheden in PHP zijn opgedoken, kan grote gevolgen hebben. Kwaadwillenden kunnen die kwetsbaarheden misbruiken en bijvoorbeeld websites hacken.
„Websites draaien niet uit het niets”, zegt techverslaggever Jelmer Luimstra. „Hun fundering is gestoeld op een hele trits aan code. Er zijn verschillende programmeertalen voor, waarvan het al in de jaren negentig ontwikkelde PHP er een is. Echter: niet zomaar een. Draait bijvoorbeeld nog geen 10 procent van het internet op programmeertaal Ruby, PHP is goed voor liefst 70 procent van de websites. De halve wereld draait op PHP, van Facebook tot Wikipedia en van Wordpress tot talloze overheidssites. De schade bij een cyberaanval kan dus gigantisch zijn.”
https://www.ad.nl/tech/li(...)vergenomen~a283e49f/
Zeg 't maar boys
('t maar boys)
Speciaal voor @Troel Wereldwijd PHP-lek gevonden, veel websites offline gehaald
[ Bericht 3% gewijzigd door Whiskers2009 op 21-10-2026 15:05:33 ]
"He who gives up freedom for safety deserves neither" Benjamin Franklin
Ja, maar daar hebben Danny & co weinig actief voor hoeven doen toch? Dat heeft Cloudflare zelf opgepakt voor hun klanten. Of heb ik ergens iets verkeerd begrepen?quote:Op woensdag 21 oktober 2026 14:57 schreef raptorix het volgende: [..] Fok draait grotendeels via Cloudflare die al een oplossing bieden (waarschijnijk deels).
"He who gives up freedom for safety deserves neither" Benjamin Franklin


Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.quote:Op woensdag 21 oktober 2026 15:00 schreef Whiskers2009 het volgende:
[..]
Ja, maar daar hebben Danny & co weinig actief voor hoeven doen toch? Dat heeft Cloudflare zelf opgepakt voor hun klanten. Of heb ik ergens iets verkeerd begrepen?
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

Dank voor de infoquote:
[..]
Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.

"He who gives up freedom for safety deserves neither" Benjamin Franklin


Ja, en plaats deze er ook even bij:
Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende @Whiskers2009

Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende
@Whiskers2009
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
In België inmiddels ook de overheidswebsites op zwart...
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut

Dat lijkt me wel wat.quote:Op woensdag 21 oktober 2026 14:58 schreef Troel het volgende:
[..]
Misschien wordt achter de schermen wel gewerkt aan een uitgeklede frontpage, ik ben er niet bij, dus voor mij is het gissen.
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)quote:
[..]
Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
Donequote:
Ja, en plaats deze er ook even bij:
Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende

"He who gives up freedom for safety deserves neither" Benjamin Franklin
Dat kwam omdat je geen geld meer had.quote:
Ik had vanmorgen ook wat problemen bij het inloggen bij mijn bank.
Allerlei sites down maar op nr1: een goksite  Zegt wat over de Nederlanders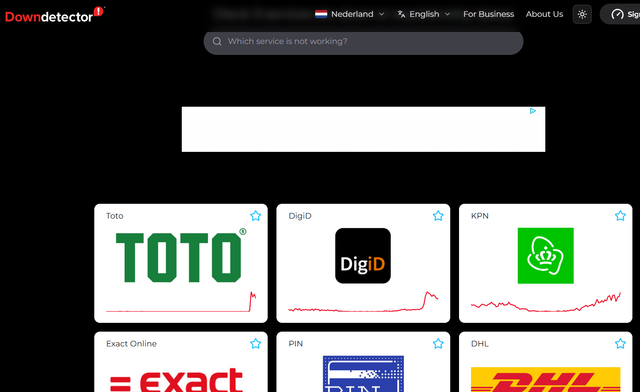
Een oplettende kijker (volgens Mediacourant 15-4-20).
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?quote:
[..]
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
[ twitter ]
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
Jij ook bedanktquote:
[..]
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
[ twitter ]
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
"He who gives up freedom for safety deserves neither" Benjamin Franklin
Als het Revolut was, dat kwam door de Google Cloud outage van gisteren.quote:
Ik had vanmorgen ook wat problemen bij het inloggen bij mijn bank.


Omdat het helaas nodig is ivm DDOS aanvallen. Cloudflare is ooit opgezet om dat soort ongein tegen te houden maar bied tegenwoordig veel meer functionaliteit dan alleen dat.quote:
[..]
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?
Maakt de lekkerste wraps :9

Cloudflare wordt door veel bedrijven vooral gebruikt als DDOS preventie en firewalling. Een denial of service is eigenlijk een hele grote bak internetverkeer naar je website sturen, meer dan de website aan kan waardoor hij onbereikbaar wordt.quote:
[..]
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?
Door de website achter een dienst als Cloudflare te plaatsen wordt die DDOS aanval door Cloudflare opgevangen ipv door je eigen servers. Zij hebben veel meer capaciteit tot hun beschikking waardoor ze die tijdelijke piek op kunnen vangen. Brian Krebs (KrebsOn Security) heeft een aantal hele grote DDOS aanvallen gehad en ze met dit soort diensten afgevangen, daar staan wel leuke uitleggen over: https://krebsonsecurity.c(...)ecord-6-3-tbps-ddos/
Tegenwoordig heeft Cloudflare een flinke hoeveelheid extra diensten om je website te beveiligen, zoals dit (WAF = Web Application Firewall, die inspecteert het verkeer voor het naar de server gaat).
Er zijn wel een aantal europese alternatieven, maar niets van de schaal van Cloudflare.
Offtopic maar wel een leuk gebbetje: In 2016 had je het Mirai botnet, wat onveilige IOT devices op 't internet zocht en onderdeel van een botnet maakte. Slimme koelkasten waren hier heel populair in en zijn uiteindelijk een grote bron van DDOS aanvallen geweest

CL vanavond a sahbiquote:
Allerlei sites down maar op nr1: een goksite
[ link | afbeelding ]
Vitesse, Celtic FC, Everton, Green Bay Packers.
quote:Op woensdag 21 oktober 2026 15:09 schreef Wrapster het volgende:
[..]
Omdat het helaas nodig is ivm DDOS aanvallen. Cloudflare is ooit opgezet om dat soort ongein tegen te houden maar bied tegenwoordig veel meer functionaliteit dan alleen dat.
De zoveelste Amerikaanse dataverzamelaar dus.quote:
[..]
Cloudflare wordt door veel bedrijven vooral gebruikt als DDOS preventie en firewalling. Een denial of service is eigenlijk een hele grote bak internetverkeer naar je website sturen, meer dan de website aan kan waardoor hij onbereikbaar wordt.
Door de website achter een dienst als Cloudflare te plaatsen wordt die DDOS aanval door Cloudflare opgevangen ipv door je eigen servers. Zij hebben veel meer capaciteit tot hun beschikking waardoor ze die tijdelijke piek op kunnen vangen. Brian Krebs (KrebsOn Security) heeft een aantal hele grote DDOS aanvallen gehad en ze met dit soort diensten afgevangen, daar staan wel leuke uitleggen over: https://krebsonsecurity.c(...)ecord-6-3-tbps-ddos/
Tegenwoordig heeft Cloudflare een flinke hoeveelheid extra diensten om je website te beveiligen, zoals dit (WAF = Web Application Firewall, die inspecteert het verkeer voor het naar de server gaat).
Er zijn wel een aantal europese alternatieven, maar niets van de schaal van Cloudflare.
Offtopic maar wel een leuk gebbetje: In 2016 had je het Mirai botnet, wat onveilige IOT devices op 't internet zocht en onderdeel van een botnet maakte. Slimme koelkasten waren hier heel populair in en zijn uiteindelijk een grote bron van DDOS aanvallen geweest


Dat begrijp ik,quote:
[..]
Het is in principe geen Wordpress issue he
. Maar het is een zeer belangrijke site voor miljoenen websites, waardoor die sites feitelijk op PHP draaien. Ook als WP niet op PHP zou draaien, zou je van die partij in ieder geval erkenning van de zaak verwachten en melding dat er voor gebruikers geen issue is.
[*] I kill a bitch with a potato peeler for the skrilla.
[*] You wanna mess with a motherfucker that skydives out of a plane to give the Statue of Liberty high fives, doing drive-by’s and miss you with five tries?
[*] You wanna mess with a motherfucker that skydives out of a plane to give the Statue of Liberty high fives, doing drive-by’s and miss you with five tries?
En fok niet offline he, verdacht, verdacht.
SPOILEROm spoilers te kunnen lezen moet je zijn ingelogd. Je moet je daarvoor eerst gratis Registreren. Ook kun je spoilers niet lezen als je een ban hebt.Wel geinig hoeveel websites er ineens uitliggen, wou bepaalde zaden bestellen, bijna al die zaden websites liggen eruit Twiddel
Geen idee waar het aan lag. PC afgezet. Opnieuw opgestart. Geen problemen meer.quote:
[..]
Als het Revolut was, dat kwam door de Google Cloud outage van gisteren.
Toch raak je wel een beetje in paniek. Met die dagenlange hack van AH.
Elk denkbaar horrorscenario is nu mogelijk.
Gewoon uitloggen, computer uitzetten en het volgend jaar nog een keer proberenquote:
[..]
Geen idee waar het aan lag. PC afgezet. Opnieuw opgestart. Geen problemen meer.
Toch raak je wel een beetje in paniek. Met die dagenlange hack van AH.
Elk denkbaar horrorscenario is nu mogelijk.
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Echt alleen in Nederland zijn we hier druk mee:
https://www.vrt.be/vrtnws(...)line-~1792586431409/
Welke usert zei dat ook alweer?
https://www.vrt.be/vrtnws(...)line-~1792586431409/
Welke usert zei dat ook alweer?
blablablabla
Nu.nl liveblog:

Nederland panieklandquote:Buitenland lijkt minder te reageren
Wie zoekt naar buitenlandse sites, kan daar meestal terecht. Dat is opvallend, omdat PHP wereldwijd wordt gebruikt en Nederlandse sites massaal offline gaan. Volgens Corine Schipper-Derkse van het Nationaal Cyber Security Centrum wordt daar waarschijnlijk "een andere risicoanalyse" gemaakt.

Of gewaarschuwd door de recente Albert Heijn hackquote:
Nu.nl liveblog:
[..]
Nederland paniekland
Wie dit leest is gek

Hyves doet het
Do not meddle in the affairs of dragons, for you are lickable and taste good with chocolat, caramel and whipped cream!
Freaks like me drink tea
Freaks like me drink tea
 Op

Het belangrijkste is er nogquote:
Do not meddle in the affairs of dragons, for you are lickable and taste good with chocolat, caramel and whipped cream!
Freaks like me drink tea
Freaks like me drink tea
Belgen hebben ook een liveblog en verschillende overheidssites offline:quote:
Nu.nl liveblog:
[..]
Nederland paniekland

Voorpagina van Bild

Dus nee, we zijn hier niet overdreven hysterisch.
blablablabla
Pardon? Je mag toch wel verwachten dat het witte ras zo ver gevorderd is dat dit soort technische problemen in een poep en een zucht zijn opgelost?quote:
[..]
Gewoon uitloggen, computer uitzetten en het volgend jaar nog een keer proberen
Zeg nou zelf, wat hebben wij nu te vrezen van die zandbakhaatbaarden? Die lopen toch minimaal 600 jaar achter.
Of maken we hier nu een kleine denkfout in onze grenzeloze arrogantie?
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Als iedereen aan zichzelf denkt wordt er aan iedereen gedacht.
Op fietsen zonder bende kwam'm zie schooieren um spek
Op fietsen zonder bende kwam'm zie schooieren um spek
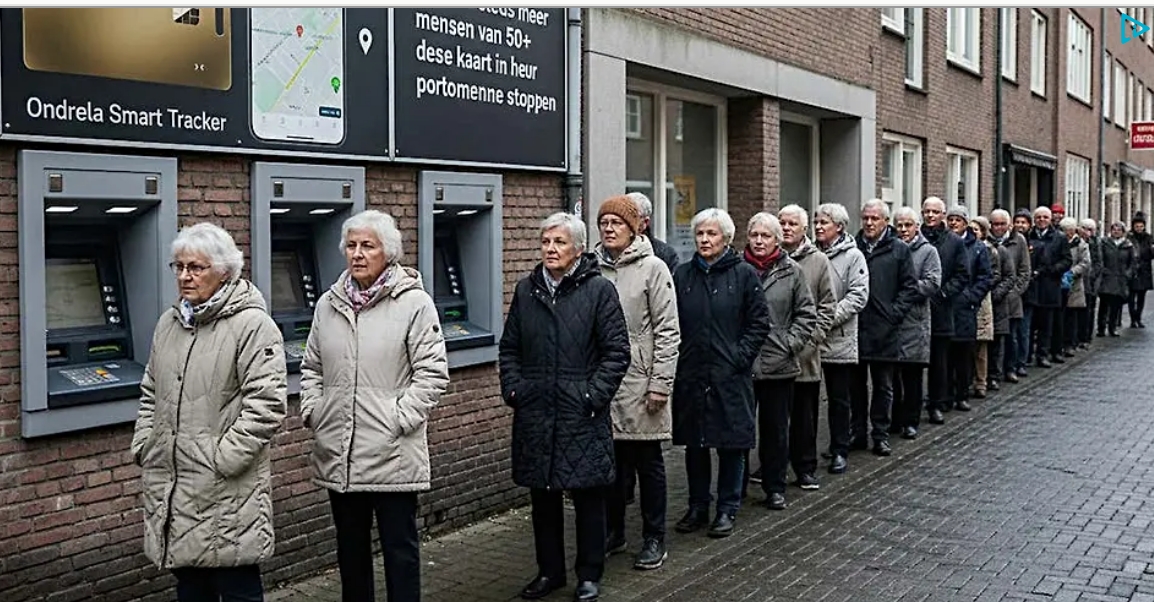
quote:Nederland massaal in de rij voor verwachte PHP-patch: ‘Je weet maar nooit’
Nederlanders nemen de dreiging rond het wereldwijde PHP-lek uiterst serieus. In het hele land staan inmiddels lange rijen, in afwachting van de patch die om 16:00 wordt verwacht.
Sommigen hebben dekens meegenomen, anderen hebben in stilte afscheid genomen van hun dierbaren. Vooral onder seniore internetgebruikers is de spanning voelbaar.
‘Ik heb mijn wachtwoorden aan mijn kleinkinderen gegeven en mijn browsergeschiedenis laten wissen,’ aldus een 84-jarige man, die sinds vanochtend vooraan in de rij staat.
De overheid roept iedereen op kalm te blijven, maar benadrukt dat niemand weet wat er gebeurt als de patch uitblijft of niet adequaat blijkt. Daarnaast wordt dringend geadviseerd nergens meer op te klikken, ook niet als uw kleinkind zegt dat het veilig is.
Gebeurd veel vaker. Echter met de opkomst van AI worden er tegenwoordig veel meer van dit soort kwetsbaarheden ontdekt.quote:
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Maakt de lekkerste wraps :9
Zal nog wel vaker gebeuren de komende tijd, AI heeft flinke stappen gemaakt met het reverse engineeren en het vinden van exploits in software.quote:
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Daar maakt men nu flink gebruik van.
Dat walgelijke volk móet blijkbaar wat van daken gooienquote:Op woensdag 21 oktober 2026 15:37 schreef Regilio_ het volgende:
Hamas Nederland (The Rights Forum) gooit website ook van het dak.

Zijn het geen homo's dan zijn het wel websites 😱
😱😱😱quote:
[..]
Schijnt dat de twin towers ook ingestort zijn.
Gelukkig hebben we de Titanic nog


Wanneer zijn de meeste websites weer online? Het begint mij nu ook te irriteren
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]

Terwijl het toch jouw stijl is.quote:Op woensdag 21 oktober 2026 15:48 schreef phpmystyle het volgende:
Wanneer zijn de meeste websites weer online? Het begint mij nu ook te irriteren
Zie de wereld zoals ze is. Droom van wat ze zou kunnen zijn. Bouw wat kan. Spreek alsof je je kunt vergissen.
#werkenbijdenosquote:Een programmeertaal is een taal waarmee je een computer vertelt wat hij moet doen. Net zoals je taal gebruikt om met mensen te communiceren, gebruiken programmeurs programmeertalen om websites, apps en software te bouwen.
OH NOES!!1*&@^!!*@!!@$*^!!!!!!!!
Ja om anderen te irriteren, maar nu irriteert de omgeving mij.quote:
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Die van de Burg?quote:
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Dave Maaslandquote:
[..]
Die van de Burg?
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
Je bedoelt Ben van de Burg? Neuh, laat die maar lekker de nieuwe Apple Watch reviewen. Dave Maasland is wel een goede hoor.quote:
[..]
Die van de Burg?
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
Ik durf te zeggen dat hij meer van IT weet dan jij.quote:
[..]
Die van de Burg?
Mijn moeder weet nog meer van IT dan die kalende adhd'er.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Mooi voor jou.quote:
[..]
Ik durf te zeggen dat hij meer van IT weet dan jij.
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
update uitgebracht door PHP, nieuwe versie staat live:
Workaround als je niet kunt patchen:
Workaround (geen fix):
CVE-2026-109618: https://github.com/php/ph(...)/GHSA-w8hw-w9fx-j79wquote:PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.
Who is at risk: all PHP installations serving web requests, including PHP-FPM, Apache with mod_php, php-cgi, FrankenPHP and LiteSpeed. We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs.
The vulnerabilities:
RCE via OOM corruption, CVE-2026-109618 (GHSA-w8hw-w9fx-j79w): out-of-memory handling can interrupt PHP while internal request data is only partially initialized. Request cleanup may then treat the invalid data as valid.
RCE via stale global state, CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp): request-owned internal state can survive after its backing memory has been freed. A later request handled by the same worker may use that stale state before normal initialization resets it.
How to update:
Update to PHP 8.5.12, 8.4.27, 8.3.36 or 8.2.35. Source downloads are on our downloads page. Windows source and binaries are on the same page.
Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages.
PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version.
If you rely on the volunteer-maintained rpms.remirepo.net, we urge you to switch to distribution packages or build from source, so you can immediately apply updates. The repo will not have updates today.
Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
If you cannot update immediately: while only an update is a complete solution, the following measures reduce exposure to specific attack paths but do not make an installation safe.
RCE via OOM corruption (CVE-2026-109618):
Set memory_limit=-1, preferably in a way applications can't override, such as php_admin_value in the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path.
Set a low post_max_size. For applications that don't require file uploads, set post_max_size = 8M. If file uploads are necessary, set post_max_size = 32M. Keep upload_max_filesize below post_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usable Content-Length.
Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute RLIMIT_AS or RLIMIT_DATA, as these can cause the vulnerable allocation failure.
RCE via stale global state (CVE-2026-109619):
Set session.upload_progress.enabled=0 and restart every worker. Use php.ini, an FPM pool or server configuration that applies before request parsing. Do not rely on ini_set() or FPM .user.ini. This blocks the confirmed session paths but not other variants.
On PHP 8.5, set fatal_error_backtraces=0 and restart every worker. This blocks the confirmed fatal backtrace path only.
Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with error_reporting, display_errors or @ does not help.
Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing and cleanup.
The advisories linked above have the full technical details.
Workaround als je niet kunt patchen:
CVE-2026-109619: https://github.com/php/ph(...)/GHSA-6wmf-4rv5-p3rpquote:For installations that cannot update, setting and enforcing memory_limit=-1 administratively is the primary configuration mitigation. It removes the predictable per-request limit that enables the confirmed exploit with a controllable OOM. This is not a complete mitigation. If mmap() or another underlying allocation fails, PHP can still use longjmp() while incomplete request memory is reachable. Restart every PHP worker and confirm that no pool, directory or application setting restores a finite PHP memory limit.
Workaround (geen fix):
Hadden dus inderdaad te maken met session states (vandaar de upload status check) en serialization.quote:For PHP 8.5 installations that cannot update, set fatal_error_backtraces=0 administratively and restart every worker. This removes the producer used by the confirmed RCE case. It does not cover other request-owned global or extension state.
@The-BFG De enige dag in de geschiedenis dat het meeste van het internet op de meest recente PHP versie zal draaien 
Ik heb geen tijd voor hacken vandaag, we gaan zo het stadhuis in de fik steken en moeten nog een hele winkelstraat gaan plunderen, kan niet alles tegelijk. 
Voor de dagelijkse Trumprotzooi: https://reportersonline.nl/auteur/kirsten-verdel/
Kijk live hoe Trump zijn eigen land sloopt: https://www.project2025.observer/
Kijk live hoe Trump zijn eigen land sloopt: https://www.project2025.observer/

Vulnerability is blijkbaar gevonden door OpenAI's Patch the Planet initiatief: https://openai.com/index/(...)cal-vulnerabilities/ . Interessante read op: https://calif.io/php2shell/
quote:Over the past two months, we led a coalition of maintainers, researchers, and security providers to address critical vulnerabilities in PHP, an open-source programming language used to run websites and web applications. Calif identified a critical flaw using GPT‑5.6 Sol as part of our Patch the Planet(opens in a new window) initiative, with Wiz also independently discovering and reporting both vulnerabilities. PHP’s maintainers led the fixes and release, with our teams and partners like Wiz, Cloudflare, and others contributing research, technical support, and coordination to prepare protections ahead of disclosure.
For organizations using PHP, the priority now is applying the fixes. We’re sharing a PHP version checker and we will be launching an accompanying Codex skill to help operators identify potentially vulnerable PHP versions and, alongside PHP’s and their providers’ guidance, determine which updates apply.
Given the severity of these flaws and PHP’s widespread use, we consider this one of the most impactful security issues in recent memory. It highlights how AI can uncover security flaws with internet-scale impact, but the same capabilities can also help attackers rapidly develop offensive tools and exploits.
To our knowledge, frontier AI found these vulnerabilities before attackers did, opening a Defender’s Window for maintainers and security providers to prepare fixes and protections ahead of disclosure.
Niet zo heel spannend. Is al lang gebeurdquote:
Nu de race wie als eerste weer alles online heeft.
Wie gaat er met de eer vandoor?
SPANNEND!
Zo was Tweakers vóór 16:00 uur alweer online begreep ik. Maar de patch/fix kwam dan ook een kwartier eerder dan aangekondigd
"He who gives up freedom for safety deserves neither" Benjamin Franklin

Als digibeet begrijp ik dat het allemaal wel meeviel? Had mij al voorbereid om eens eindelijk die ongelezen papieren stapel gekochte boeken maar eens te gaan lezen.
De update is heel simpel, maar doe je het niet dan valt het ook niet mee, je zal de komende tijd heel wat sites zien die gehacked zijn vermoed ikquote:
Als digibeet begrijp ik dat het allemaal wel meeviel? Had mij al voorbereid om eens eindelijk die ongelezen papieren boeken maar eens te gaan lezen.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Het komt wel aardig overeen met wat ik eerder aangaf. Als je AppArmor of SELinux gebruikt en een gebruikersaccount met beperkte rechten zonder interactieve shell gebruikt is het effect hiervan beperkt.quote:
[..]
De update is heel simpel, maar doe je het niet dan valt het ook niet mee, je zal de komende tijd heel wat sites zien die gehacked zijn vermoed ik
Dit laat (jammer genoeg) vooral zien hoeveel websites hun zootje niet op orde hebben. Ik ben benieuwd waarom veel van de websites besloten hebben op zwart te gaan, want de informatie die tot nu toe beschikbaar is laat niet echt zien dat 't echt nodig was.
Fok! draait nog op ms-dos. Geen zorgen bij Danny.quote:
FOK servers langs het spoor doen het nog. @:rambodirk

Of de details niet kennen en liever het zekere voor het onzekere nemen. Op mijn server draait AppArmor en heeft het account waar de webserver onder draait beperkte rechten. Ik heb echter toch de boel maar offline gehaald. Ten eerste omdat het niet erg is als het even niet beschikbaar is en ten tweede omdat ik gewoon geen risico wil lopen.quote:
[..]
Dit laat (jammer genoeg) vooral zien hoeveel websites hun zootje niet op orde hebben.
Maakt de lekkerste wraps :9
Veel organisaties hebben ook geen goede CMDB met wat er gebruikt word, hoewel we die hier hebben is er toch nog voor de zekerheid alles langsgelopen, mijn manager op vrije dag had het er maar druk meequote:
[..]
Het komt wel aardig overeen met wat ik eerder aangaf. Als je AppArmor of SELinux gebruikt en een gebruikersaccount met beperkte rechten zonder interactieve shell gebruikt is het effect hiervan beperkt.
Dit laat (jammer genoeg) vooral zien hoeveel websites hun zootje niet op orde hebben. Ik ben benieuwd waarom veel van de websites besloten hebben op zwart te gaan, want de informatie die tot nu toe beschikbaar is laat niet echt zien dat 't echt nodig was.
Maar goed kan me het ook wel voorstellen, als ik CEO was, en ik zou moeten kiezen voor 1% dat de kans dat je gehacked word, of een paar uurtjes down dan zou ik het wel weten, het is ook een stukje PR: KIJK wij doen alles aan security.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
quote:Well patching for PHP 8.5.12, 8.4.27, 8.3.36 or 8.2.35. is actually quite easy. Source downloads are on our downloads page. Windows source and binaries are on the same page. Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages.PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version. If you rely on the volunteer-maintained rpms.remirepo.net, we urge you to switch to distribution packages or build from source, so you can immediately apply updates. The repo will not have updates today. Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
Set memory_limit=-1, preferably in a way applications can't override, such as php_admin_value in the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path. Set a low post_max_size. For applications that don't require file uploads, set post_max_size = 8M. If file uploads are necessary, set post_max_size = 32M. Keep upload_max_filesize below post_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usable Content-Length. Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute RLIMIT_AS or RLIMIT_DATA, as these can cause the vulnerable allocation failure. Set session.upload_progress.enabled=0 and restart every worker. Use php.ini, an FPM pool or server configuration that applies before request parsing. Do not rely on ini_set() or FPM .user.ini. This blocks the confirmed session paths but not other variants. On PHP 8.5, set fatal_error_backtraces=0 and restart every worker. This blocks the confirmed fatal backtrace path only. Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with error_reporting, display_errors or @ does not help. Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing cleanup and you're good to go.

Shodan heeft eerder vandaag ~900k websites gevonden die hun PHP versie adverteerden en die lager dan 8.1 was. Die is eind vorig jaar end of life gegaan. Dat vind ik best zorgelijk.quote:
[..]
Veel organisaties hebben ook geen goede CMDB met wat er gebruikt word, hoewel we die hier hebben is er toch nog voor de zekerheid alles langsgelopen, mijn manager op vrije dag had het er maar druk mee
Maar goed kan me het ook wel voorstellen, als ik CEO was, en ik zou moeten kiezen voor 1% dat de kans dat je gehacked word, of een paar uurtjes down dan zou ik het wel weten, het is ook een stukje PR: KIJK wij doen alles aan security.
Ik weet het niet. Ik vond de beschikbare informatie van php.net en andere onderzoekers ook wel heel summier. php.net gooit zo'n boodschap eruit zonder eruit te gooien welke workarounds of mitigaties er mogelijk zijn. Ik heb ook veel informatie via andere partijen als leveranciers enzo gekregen, maar dit had gewoon op de php.net website moeten staan.
Ja, als je bij grotere organisaties rondloopt die wat minder mature zijn zie je allemaal van die spookapplicaties draaien, waarvan vaak niemand weet of het nog gebruikt word, of van die dingen die tijdelijk zijn neergezet, het zijn er natuurlijk veel meer omdat de meest beheerders de versie headers uit zetten, weet niet of Shodan op een andere manier ook checked, maar goed.quote:
[..]
Shodan heeft eerder vandaag ~900k websites gevonden die hun PHP versie adverteerden en die lager dan 8.1 was. Die is eind vorig jaar end of life gegaan. Dat vind ik best zorgelijk.
Ik weet het niet. Ik vond de beschikbare informatie van php.net en andere onderzoekers ook wel heel summier. php.net gooit zo'n boodschap eruit zonder eruit te gooien welke workarounds of mitigaties er mogelijk zijn. Ik heb ook veel informatie via andere partijen als leveranciers enzo gekregen, maar dit had gewoon op de php.net website moeten staan.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Shodan doet port scans en header checks, dus zal alleen versie detectie kunnen doen.quote:
[..]
Ja, als je bij grotere organisaties rondloopt die wat minder mature zijn zie je allemaal van die spookapplicaties draaien, waarvan vaak niemand weet of het nog gebruikt word, of van die dingen die tijdelijk zijn neergezet, het zijn er natuurlijk veel meer omdat de meest beheerders de versie headers uit zetten, weet niet of Shodan op een andere manier ook checked, maar goed.
Interessant artikel van Wiz trouwens: https://www.wiz.io/blog/php2shell-php-rce
Wiz is een CSPM (Cloud Security Posture Management) bedrijf, tegenwoordig onderdeel van Google/Alphabet.
quote:
quote:
[..]
Niet zo heel spannend. Is al lang gebeurd
Zo was Tweakers vóór 16:00 uur alweer online begreep ik. Maar de patch/fix kwam dan ook een kwartier eerder dan aangekondigd
"He who gives up freedom for safety deserves neither" Benjamin Franklin


Al evenquote:
Nou fok, zelfs het viva forum is offline!
"He who gives up freedom for safety deserves neither" Benjamin Franklin

Het is weer prachtig allemaal
Vrij vertaald: Een hoop zooi draait nog op ouwe meukquote:De ontwikkelaars van PHP hebben twee patches beschikbaar gesteld. Die zijn gemaakt om de ontdekte kwetsbaarheden te dichten. Beheerders van websites hebben het dringende advies gekregen om de reparaties zo snel mogelijk door te voeren. Daarna kunnen veel sites weer online, is de verwachting.
Of de problemen daarmee direct verholpen zijn? ,,Dat denk ik niet eerlijk gezegd", zei directeur van het NCSC Corine Schipper-Derkse eerder al om de verwachtingen te temperen. ,,Het zal even duren voordat de patch is aangebracht. En dan zal er ook nog controle nodig zijn. Maar er wordt heel hard aan gewerkt om de overlast zo veel mogelijk te beperken."
Websites kunnen na het doorvoeren van de belangrijke update om de kwetsbaarheden van PHP op te lossen, mogelijk niet allemaal direct weer online, volgens Schipper-Derkse. ,,Sommige websites kunnen een knop omzetten, maar voor andere websites kan het langer duren. Dat is afhankelijk van welke versie ze gebruiken."
Un dann rettet kein Kavallerie,
keine Zorro kümmert sich dodrömm.
Dä piss höchstens e " Zet " en der Schnie
keine Zorro kümmert sich dodrömm.
Dä piss höchstens e " Zet " en der Schnie
Hij dacht dat ik een verontschuldiging aan ging bieden ofzo. Had het al genegeerd, dus het was in ieder geval wederzijdsquote:

100.000 katjes
Fuck the EBU!
Fuck the EBU!
Maak me wel zorgen over de pipo's die een VPS oid hebben draaien en zelf PHP moeten updaten.quote:
@:The-BFG De enige dag in de geschiedenis dat het meeste van het internet op de meest recente PHP versie zal draaien
The name is Putler, Vladimir Putler
Fijn dat we het erover eens zijn dat je onzinopmerking nergens voor nodig was.quote:
[..]
Hij dacht dat ik een verontschuldiging aan ging bieden ofzo. Had het al genegeerd, dus het was in ieder geval wederzijds
|
|

| Forum Opties | |
|---|---|
| Forumhop: | |
| Hop naar: | |