NWS Nieuws & Achtergronden
Discussieer hier diepgaander over de actualiteiten.



NIET MIJN OP
https://www.ad.nl/tech/li(...)vergenomen~a283e49f/
Zeg 't maar boys
('t maar boys)
Speciaal voor @Troel Wereldwijd PHP-lek gevonden, veel websites offline gehaald
[ Bericht 3% gewijzigd door Whiskers2009 op 21-10-2026 15:05:33 ]
quote:Cyberaanvallen PHP | Grote cyberaanvallen wereldwijd na cruciale lekken in codetaal: ‘Gevaar dat sites worden overgenomen’
Lokale Nederlandse overheden en nieuwssites halen uit voorzorg (een deel van hun) systemen offline vanwege zorgen over cyberaanvallen. Aanleiding is de ontdekking van een ernstige kwetsbaarheid in PHP, een veelgebruikte programmeertaal die een groot deel van het internet aandrijft. Dit raakt miljoenen websites. Volgens cyberbeveiliger Cloudflare zijn wereldwijd de eerste aanvallen waargenomen die misbruik proberen te maken van het lek.
Dit is er aan de hand:
- Cyberbeveiliger Cloudflare ziet dat bedrijven geconfronteerd worden met de eerste cyberaanvallen die gericht zijn op de kwetsbaarheden in PHP. Deze programmeertaal wordt op grote delen van het internet gebruikt.
- Cyberveiligheidsautoriteiten van de Europese Unie waarschuwden woensdagochtend al dat dit kon gebeuren.
- Grote bedrijven en organisaties hebben al langer voortdurend te maken met cyberaanvallen. Dat er nu opeens kwetsbaarheden in PHP zijn opgedoken, kan grote gevolgen hebben. Kwaadwillenden kunnen die kwetsbaarheden misbruiken en bijvoorbeeld websites hacken.
„Websites draaien niet uit het niets”, zegt techverslaggever Jelmer Luimstra. „Hun fundering is gestoeld op een hele trits aan code. Er zijn verschillende programmeertalen voor, waarvan het al in de jaren negentig ontwikkelde PHP er een is. Echter: niet zomaar een. Draait bijvoorbeeld nog geen 10 procent van het internet op programmeertaal Ruby, PHP is goed voor liefst 70 procent van de websites. De halve wereld draait op PHP, van Facebook tot Wikipedia en van Wordpress tot talloze overheidssites. De schade bij een cyberaanval kan dus gigantisch zijn.”
https://www.ad.nl/tech/li(...)vergenomen~a283e49f/
Zeg 't maar boys
('t maar boys)
Speciaal voor @Troel Wereldwijd PHP-lek gevonden, veel websites offline gehaald
[ Bericht 3% gewijzigd door Whiskers2009 op 21-10-2026 15:05:33 ]
"He who gives up freedom for safety deserves neither" Benjamin Franklin
Ja, maar daar hebben Danny & co weinig actief voor hoeven doen toch? Dat heeft Cloudflare zelf opgepakt voor hun klanten. Of heb ik ergens iets verkeerd begrepen?quote:Op woensdag 21 oktober 2026 14:57 schreef raptorix het volgende: [..] Fok draait grotendeels via Cloudflare die al een oplossing bieden (waarschijnijk deels).
"He who gives up freedom for safety deserves neither" Benjamin Franklin


Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.quote:Op woensdag 21 oktober 2026 15:00 schreef Whiskers2009 het volgende:
[..]
Ja, maar daar hebben Danny & co weinig actief voor hoeven doen toch? Dat heeft Cloudflare zelf opgepakt voor hun klanten. Of heb ik ergens iets verkeerd begrepen?
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

Dank voor de infoquote:
[..]
Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.

"He who gives up freedom for safety deserves neither" Benjamin Franklin


Ja, en plaats deze er ook even bij:
Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende @Whiskers2009

Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende
@Whiskers2009
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
In België inmiddels ook de overheidswebsites op zwart...
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut

Dat lijkt me wel wat.quote:Op woensdag 21 oktober 2026 14:58 schreef Troel het volgende:
[..]
Misschien wordt achter de schermen wel gewerkt aan een uitgeklede frontpage, ik ben er niet bij, dus voor mij is het gissen.
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)quote:
[..]
Wat ik gezien heb is dat je een aantal extra rules moet activeren in het controlpanel.
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
Donequote:
Ja, en plaats deze er ook even bij:
Wereldwijd PHP-lek gevonden, veel websites offline gehaald
Misschien had je gewoon even moeten wachten totdat de topicsluiter de nieuwe opende

"He who gives up freedom for safety deserves neither" Benjamin Franklin
Dat kwam omdat je geen geld meer had.quote:
Ik had vanmorgen ook wat problemen bij het inloggen bij mijn bank.
Allerlei sites down maar op nr1: een goksite  Zegt wat over de Nederlanders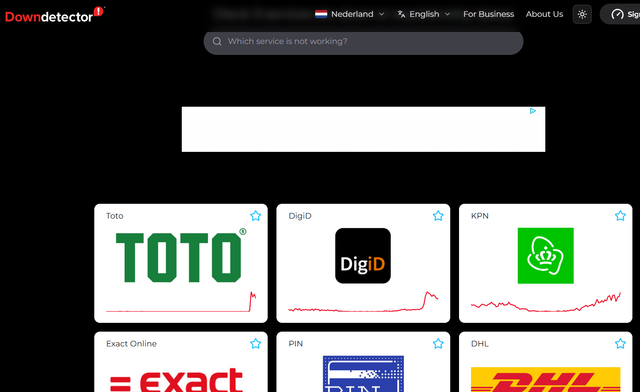
Een oplettende kijker (volgens Mediacourant 15-4-20).
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?quote:
[..]
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
[ twitter ]
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
Jij ook bedanktquote:
[..]
Cloudflare heeft een paar uur geleden een nieuwe WAF ruleset gepubliceerd (https://developers.cloudflare.com/changelog/product/waf/)
Cloudflare (Dane Knecht - CTO Cloudflare) heeft hierover gepost:
[ twitter ]
Dus het staat standaard aan, mits je de config niet aangepast hebt waardoor je nieuwe rules moet checken voor ze actief worden.
"He who gives up freedom for safety deserves neither" Benjamin Franklin
Als het Revolut was, dat kwam door de Google Cloud outage van gisteren.quote:
Ik had vanmorgen ook wat problemen bij het inloggen bij mijn bank.


Omdat het helaas nodig is ivm DDOS aanvallen. Cloudflare is ooit opgezet om dat soort ongein tegen te houden maar bied tegenwoordig veel meer functionaliteit dan alleen dat.quote:
[..]
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?
Maakt de lekkerste wraps :9


Cloudflare wordt door veel bedrijven vooral gebruikt als DDOS preventie en firewalling. Een denial of service is eigenlijk een hele grote bak internetverkeer naar je website sturen, meer dan de website aan kan waardoor hij onbereikbaar wordt.quote:
[..]
Aan de ene kant: fijn. Aan de andere kant: waarom moet zowat al het internetverkeer via Cloudflare?
Door de website achter een dienst als Cloudflare te plaatsen wordt die DDOS aanval door Cloudflare opgevangen ipv door je eigen servers. Zij hebben veel meer capaciteit tot hun beschikking waardoor ze die tijdelijke piek op kunnen vangen. Brian Krebs (KrebsOn Security) heeft een aantal hele grote DDOS aanvallen gehad en ze met dit soort diensten afgevangen, daar staan wel leuke uitleggen over: https://krebsonsecurity.c(...)ecord-6-3-tbps-ddos/
Tegenwoordig heeft Cloudflare een flinke hoeveelheid extra diensten om je website te beveiligen, zoals dit (WAF = Web Application Firewall, die inspecteert het verkeer voor het naar de server gaat).
Er zijn wel een aantal europese alternatieven, maar niets van de schaal van Cloudflare.
Offtopic maar wel een leuk gebbetje: In 2016 had je het Mirai botnet, wat onveilige IOT devices op 't internet zocht en onderdeel van een botnet maakte. Slimme koelkasten waren hier heel populair in en zijn uiteindelijk een grote bron van DDOS aanvallen geweest

CL vanavond a sahbiquote:
Allerlei sites down maar op nr1: een goksite
[ link | afbeelding ]
Vitesse, Celtic FC, Everton, Green Bay Packers.
quote:Op woensdag 21 oktober 2026 15:09 schreef Wrapster het volgende:
[..]
Omdat het helaas nodig is ivm DDOS aanvallen. Cloudflare is ooit opgezet om dat soort ongein tegen te houden maar bied tegenwoordig veel meer functionaliteit dan alleen dat.
De zoveelste Amerikaanse dataverzamelaar dus.quote:
[..]
Cloudflare wordt door veel bedrijven vooral gebruikt als DDOS preventie en firewalling. Een denial of service is eigenlijk een hele grote bak internetverkeer naar je website sturen, meer dan de website aan kan waardoor hij onbereikbaar wordt.
Door de website achter een dienst als Cloudflare te plaatsen wordt die DDOS aanval door Cloudflare opgevangen ipv door je eigen servers. Zij hebben veel meer capaciteit tot hun beschikking waardoor ze die tijdelijke piek op kunnen vangen. Brian Krebs (KrebsOn Security) heeft een aantal hele grote DDOS aanvallen gehad en ze met dit soort diensten afgevangen, daar staan wel leuke uitleggen over: https://krebsonsecurity.c(...)ecord-6-3-tbps-ddos/
Tegenwoordig heeft Cloudflare een flinke hoeveelheid extra diensten om je website te beveiligen, zoals dit (WAF = Web Application Firewall, die inspecteert het verkeer voor het naar de server gaat).
Er zijn wel een aantal europese alternatieven, maar niets van de schaal van Cloudflare.
Offtopic maar wel een leuk gebbetje: In 2016 had je het Mirai botnet, wat onveilige IOT devices op 't internet zocht en onderdeel van een botnet maakte. Slimme koelkasten waren hier heel populair in en zijn uiteindelijk een grote bron van DDOS aanvallen geweest


Dat begrijp ik,quote:
[..]
Het is in principe geen Wordpress issue he
. Maar het is een zeer belangrijke site voor miljoenen websites, waardoor die sites feitelijk op PHP draaien. Ook als WP niet op PHP zou draaien, zou je van die partij in ieder geval erkenning van de zaak verwachten en melding dat er voor gebruikers geen issue is.
[*] I kill a bitch with a potato peeler for the skrilla.
[*] You wanna mess with a motherfucker that skydives out of a plane to give the Statue of Liberty high fives, doing drive-by’s and miss you with five tries?
[*] You wanna mess with a motherfucker that skydives out of a plane to give the Statue of Liberty high fives, doing drive-by’s and miss you with five tries?
En fok niet offline he, verdacht, verdacht.
SPOILEROm spoilers te kunnen lezen moet je zijn ingelogd. Je moet je daarvoor eerst gratis Registreren. Ook kun je spoilers niet lezen als je een ban hebt.Wel geinig hoeveel websites er ineens uitliggen, wou bepaalde zaden bestellen, bijna al die zaden websites liggen eruit Twiddel

Geen idee waar het aan lag. PC afgezet. Opnieuw opgestart. Geen problemen meer.quote:
[..]
Als het Revolut was, dat kwam door de Google Cloud outage van gisteren.
Toch raak je wel een beetje in paniek. Met die dagenlange hack van AH.
Elk denkbaar horrorscenario is nu mogelijk.
Gewoon uitloggen, computer uitzetten en het volgend jaar nog een keer proberenquote:
[..]
Geen idee waar het aan lag. PC afgezet. Opnieuw opgestart. Geen problemen meer.
Toch raak je wel een beetje in paniek. Met die dagenlange hack van AH.
Elk denkbaar horrorscenario is nu mogelijk.
troel (de ~ (v.), ~en)
1 [inf.] vrouw of meisje
2 trut
1 [inf.] vrouw of meisje
2 trut
Echt alleen in Nederland zijn we hier druk mee:
https://www.vrt.be/vrtnws(...)line-~1792586431409/
Welke usert zei dat ook alweer?
https://www.vrt.be/vrtnws(...)line-~1792586431409/
Welke usert zei dat ook alweer?
blablablabla
Nu.nl liveblog:

Nederland panieklandquote:Buitenland lijkt minder te reageren
Wie zoekt naar buitenlandse sites, kan daar meestal terecht. Dat is opvallend, omdat PHP wereldwijd wordt gebruikt en Nederlandse sites massaal offline gaan. Volgens Corine Schipper-Derkse van het Nationaal Cyber Security Centrum wordt daar waarschijnlijk "een andere risicoanalyse" gemaakt.

Of gewaarschuwd door de recente Albert Heijn hackquote:
Nu.nl liveblog:
[..]
Nederland paniekland
Wie dit leest is gek


Hyves doet het
Do not meddle in the affairs of dragons, for you are lickable and taste good with chocolat, caramel and whipped cream!
Freaks like me drink tea
Freaks like me drink tea

 Op

Het belangrijkste is er nogquote:
Do not meddle in the affairs of dragons, for you are lickable and taste good with chocolat, caramel and whipped cream!
Freaks like me drink tea
Freaks like me drink tea
Belgen hebben ook een liveblog en verschillende overheidssites offline:quote:
Nu.nl liveblog:
[..]
Nederland paniekland

Voorpagina van Bild

Dus nee, we zijn hier niet overdreven hysterisch.
blablablabla
Pardon? Je mag toch wel verwachten dat het witte ras zo ver gevorderd is dat dit soort technische problemen in een poep en een zucht zijn opgelost?quote:
[..]
Gewoon uitloggen, computer uitzetten en het volgend jaar nog een keer proberen
Zeg nou zelf, wat hebben wij nu te vrezen van die zandbakhaatbaarden? Die lopen toch minimaal 600 jaar achter.
Of maken we hier nu een kleine denkfout in onze grenzeloze arrogantie?
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Als iedereen aan zichzelf denkt wordt er aan iedereen gedacht.
Op fietsen zonder bende kwam'm zie schooieren um spek
Op fietsen zonder bende kwam'm zie schooieren um spek
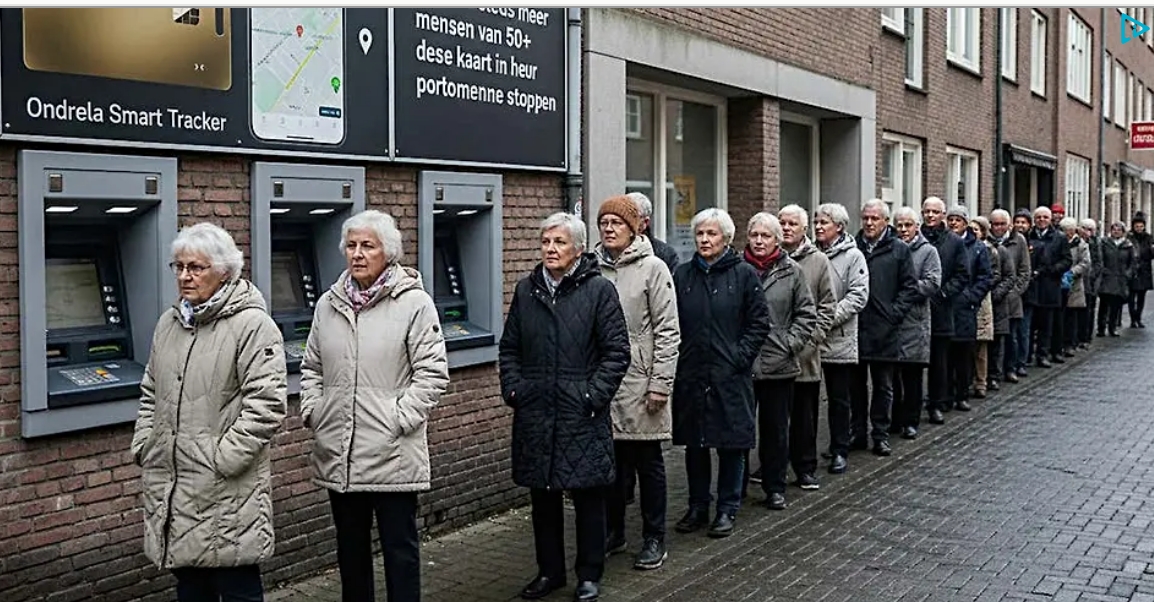
quote:Nederland massaal in de rij voor verwachte PHP-patch: ‘Je weet maar nooit’
Nederlanders nemen de dreiging rond het wereldwijde PHP-lek uiterst serieus. In het hele land staan inmiddels lange rijen, in afwachting van de patch die om 16:00 wordt verwacht.
Sommigen hebben dekens meegenomen, anderen hebben in stilte afscheid genomen van hun dierbaren. Vooral onder seniore internetgebruikers is de spanning voelbaar.
‘Ik heb mijn wachtwoorden aan mijn kleinkinderen gegeven en mijn browsergeschiedenis laten wissen,’ aldus een 84-jarige man, die sinds vanochtend vooraan in de rij staat.
De overheid roept iedereen op kalm te blijven, maar benadrukt dat niemand weet wat er gebeurt als de patch uitblijft of niet adequaat blijkt. Daarnaast wordt dringend geadviseerd nergens meer op te klikken, ook niet als uw kleinkind zegt dat het veilig is.
Gebeurd veel vaker. Echter met de opkomst van AI worden er tegenwoordig veel meer van dit soort kwetsbaarheden ontdekt.quote:
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Maakt de lekkerste wraps :9
Zal nog wel vaker gebeuren de komende tijd, AI heeft flinke stappen gemaakt met het reverse engineeren en het vinden van exploits in software.quote:
Wel bijzonder dat twee van dit soort cruciale lekken schijnbaar jaren hebben bestaan en nooit eerder zijn ontdekt/misbruikt.
Daar maakt men nu flink gebruik van.
Dat walgelijke volk móet blijkbaar wat van daken gooienquote:Op woensdag 21 oktober 2026 15:37 schreef Regilio_ het volgende:
Hamas Nederland (The Rights Forum) gooit website ook van het dak.

Zijn het geen homo's dan zijn het wel websites 😱
😱😱😱quote:
[..]
Schijnt dat de twin towers ook ingestort zijn.
Gelukkig hebben we de Titanic nog

|
|

| Forum Opties | |
|---|---|
| Forumhop: | |
| Hop naar: | |