NWS Nieuws & Achtergronden
Discussieer hier diepgaander over de actualiteiten.
Skydance eist vijfdaagse kantoorplicht, doorvoeren in Nederland lastig


wie zet zich zelf voor lul? je doet alsof ik beweer dat servers overal fysiek in kantoorpanden staan en dat de cloud betekent dat het voor de beveiliging niks meer uitmaakt waar een werknemer zit.quote:Op woensdag 28 oktober 2026 18:43 schreef The-BFG het volgende:
[..]
Zet jezelf nog meer voor lul zeg... Denk je nou echt dat al die kantoren nog vol me servers staan? Wel eens van datacenters en cloud gehoord?
als iedereen op kantoor werkt, zet een bedrijf de cloudomgeving potdicht via IP-whitelisting of een vaste zakelijke glasvezelverbinding zoals AWS direct connect of Azure expressroute. dus dan fungeert het kantoor als een vertrouwde egress-locatie.
zodra honderden werknemers thuis moeten inloggen vanaf dynamische consumenten-IP's, kan die harde IP-blokkade niet meer. dan moet je de cloudpoorten openzetten voor het publieke internet of externe VPN-gateways gebruiken (zoals citrix netscaler en ivanti connect secure). en laat dát nou net de poorten zijn die continu lek blijken te zijn.
bij lastpass stond de data ook in de cloud en toch ging het mis door de thuiswerkplek, omdat de SENIOR (!) engineer in kwestie een kwetsbare privé-mediaserver (plex) gebruikte die een hacker overnam en met een keylogger zijn cloud-inloggegevens onderschepte. waar de server staat maakt geen klap uit als de endpoint (de thuiswerkplek en thuis-wifi) de zwakke schakel is.
het grappige is dat wat dit hele verhaal betreft: film- en animatiestudio's werken juist wél on-prem, met lokale servers en air-gapped netwerken. want die werken met honderden terabytes aan 8k RAW-videomateriaal e.d. je kunt immers bestanden van tientallen gigabytes per minuut niet zonder vertraging over een thuis-wifi editen. ten tweede heeft hollywood extreem strenge beveiligingseisen (trusted partner network). niet dat ik verder weet wat de a'damse werknemers precies uitvoeren.
het is onlangs nog in het nieuws geweest: juist edge devices die nodig zijn om al die thuiswerkers toegang te geven, vormen momenteel zo'n gigantisch risico dat diensten als CISA en NCSC er onlangs noodverordeningen over hebben uitgevaardigd. ze staan open naar het internet, draaien geen EDR/antivirus-agents en blijken van hier tot en met daar zerodays te bevatten.
https://www.ncsc.nl/nieuw(...)inese-cyberaanvallen
als je iedereen op kantoor houdt achter een afgeschermde private lijn heb je die hele openstaande perimeter niet eens nodig
[ Bericht 1% gewijzigd door gwn_een_user op 28-10-2026 19:19:23 ]


Laten die directe verbindingen nou reteduur zijn qua dataverkeer waardoor de meeste zooi gewoon achter een publiek ip hangt met waf en andere maatregelen. Alleen echt kritiek gaat bijvoorbeeld over een Azure express route. Ook zijn er nog wat cloud achtige oplossingen tussen bedrijfs netwerk en de cloud.quote:
[..]
wie zet zich zelf voor lul? je doet alsof ik beweer dat servers overal fysiek in kantoorpanden staan en dat de cloud betekent dat het voor de beveiliging niks meer uitmaakt waar een werknemer zit.
als iedereen op kantoor werkt, zet een bedrijf de cloudomgeving potdicht via IP-whitelisting of een vaste zakelijke glasvezelverbinding zoals AWS direct connect of Azure expressroute. dus dan fungeert het kantoor als een vertrouwde egress-locatie.
zodra honderden werknemers thuis moeten inloggen vanaf dynamische consumenten-IP's, kan die harde IP-blokkade niet meer. dan moet je de cloudpoorten openzetten voor het publieke internet of externe VPN-gateways gebruiken (zoals citrix netscaler en ivanti connect secure). en laat dát nou net de poorten zijn die continu lek blijken te zijn.
bij lastpass stond de data ook in de cloud en toch ging het mis door de thuiswerkplek, omdat de SENIOR (!) engineer in kwestie een kwetsbare privé-mediaserver (plex) gebruikte die een hacker overnam en met een keylogger zijn cloud-inloggegevens onderschepte. waar de server staat maakt geen klap uit als de endpoint (de thuiswerkplek en thuis-wifi) de zwakke schakel is.
het grappige is dat wat dit hele verhaal betreft: film- en animatiestudio's werken juist wél met on-prem, met lokale servers en air-gapped netwerken. want die werken met honderden terabytes aan 8k RAW-videomateriaal e.d. je kunt immers bestanden van tientallen gigabytes per minuut niet zonder vertraging over een thuis-wifi editen. ten tweede heeft hollywood extreem strenge beveiligingseisen (trusted partner network). niet dat ik verder weet wat de a'damse werknemers precies uitvoeren.
Dat plex verhaal is er één van zeer matige beveiliging van het device waar mee die persoon verbinding maakte. Dat heeft verder niets met thuiswerken te maken. Nu klopt dat dan ook met feit dat lastpass zijn beveiliging niet op orde had.
The name is Putler, Vladimir Putler
WAF is bedoeld voor publieke websites (zodat klanten een webshop kunnen bezoeken zonder SQL-injecties te doen). het is niet bedoeld voor identiteits- en toegangsbeheer van interne medewerkers.quote:
[..]
Laten die directe verbindingen nou reteduur zijn qua dataverkeer waardoor de meeste zooi gewoon achter een publiek ip hangt met waf en andere maatregelen. Alleen echt kritiek gaat bijvoorbeeld over een Azure express route. Ook zijn er nog wat cloud achtige oplossingen tussen bedrijfs netwerk en de cloud.
voor intern personeel gebruik je IP-whitelisting of conditional access. en laat IP-whitelisting op het vaste zakelijke glasvezel-IP nou 100% gratis zijn! dan heb je helemaal geen dure expressroute nodig: 1 vinkje entra id (ofwel blokkeer alle logins die niet vanaf ons vaste kantoor-IP komen) kost letterlijk €0 extra (is gwn standaard functionaliteit in entra id) en sluit 99,99999% van de wereld direct buiten.
bro wat? hoezo heeft dat niets met thuiswerken te maken?? waarom stond er een privé plex-mediaserver op hetzelfde netwerk of apparaat waarmee die, nogmaals SENIOR, engineer inlogde op de bedrijfskluis? omdat hij thuiswerkte!quote:Dat plex verhaal is er één van zeer matige beveiliging van het device waar mee die persoon verbinding maakte. Dat heeft verder niets met thuiswerken te maken. Nu klopt dat dan ook met feit dat lastpass zijn beveiliging niet op orde had.
Hoe kan dat fucking device niet versleutelde data over het netwerk jagen? En wat denk je dat die andere maatregelen naast waf zijn?quote:
[..]
WAF is bedoeld voor publieke websites (zodat klanten een webshop kunnen bezoeken zonder SQL-injecties te doen). het is niet bedoeld voor identiteits- en toegangsbeheer van interne medewerkers.
voor intern personeel gebruik je IP-whitelisting of conditional access. en laat IP-whitelisting op het vaste zakelijke glasvezel-IP nou 100% gratis zijn! dan heb je helemaal geen dure expressroute voor nodig: 1 vinkje entra id (ofwel blokkeer alle logins die niet vanaf ons vaste kantoor-IP komen) kost letterlijk €0 extra (is gwn standaard functionaliteit in entra id) en sluit 99,99999% van de wereld direct buiten.
[..]
bro wat? hoezo heeft dat niets met thuiswerken te maken?? waarom stond er een privé plex-mediaserver op hetzelfde netwerk of apparaat waarmee die, nogmaals SENIOR, engineer inlogde op de bedrijfskluis? omdat hij thuiswerkte!
The name is Putler, Vladimir Putler
natuurlijk ging die data versleuteld over het netwerk. alleen, de hacker luisterde helemaal niet het in-transit netwerkverkeer af. de hacker nam via die lekke plex-server op het thuisnetwerk de computer zelf over (RCE) en zette een keylogger op het systeem. een keylogger vangt je toetsaanslagen af op het moment dat je ze intypt, dus vóórdat er überhaupt iets versleuteld het netwerk op gaat.quote:
[..]
Hoe kan dat fucking device niet versleutelde data over het netwerk jagen? En wat denk je dat die andere maatregelen naast waf zijn?
al zet je er tien lagen kwantum-encryptie en drie VPN-tunnels tussen, als het apparaat waarop je typt gecompromitteerd is via een lek thuisnetwerk, kijkt de hacker gwn live mee in het geheugen van je pc.
wat betreft die andere maatregelen, noem die zelf maar eens op. want alle maatregelen die je naast een WAF gebruikt om thuiswerkers veilig binnen te laten hebben twee dingen gemeen: kosten klauwen met geld aan extra enterprise-licenties, beheer en complexiteit; en zodra iedereen op kantoor achter 1 vast zakelijk IP-adres zit, kun je al dat externe verkeer simpelweg bij de voordeur blokkeren zonder dat je honderden thuis-IP's en blootgestelde randapparatuur hoeft te vertrouwen of beveiligen.
Maar het scheelt een hoop reiskostenvergoedingen en werkplekken.quote:
wat betreft die andere maatregelen, noem die zelf maar eens op. want alle maatregelen die je naast een WAF gebruikt om thuiswerkers veilig binnen te laten hebben twee dingen gemeen: kosten klauwen met geld aan extra enterprise-licenties, beheer en complexiteit; en zodra iedereen op kantoor achter 1 vast zakelijk IP-adres zit, kun je al dat externe verkeer simpelweg bij de voordeur blokkeren zonder dat je honderden thuis-IP's en blootgestelde randapparatuur hoeft te vertrouwen of beveiligen.
daar had ik het eerder al over. bij wfh/hybride werken bespaar je als werkgever vrijwel €0 op kantoorruimte, en maak je juist dubbele kosten. zolang niet iedereen 100% thuiswerkt, willen vrijwel alle medewerkers op dezelfde dagen (di/do) op kantoor zijn. een werkgever moet het kantoorpand en het aantal bureaus dus nog steeds baseren op die piekbezetting. je kunt niet maandag, woensdag, en vrijdag de helft van je kantoorpand "uitzetten" of teruggeven aan de verhuurder.quote:
[..]
Maar het scheelt een hoop reiskostenvergoedingen en werkplekken.
sterker nog, ipv 1 werkplek/medewerker, betaalt een NLse werkgever bij structureel thuiswerken vaak voor 2 werkplekken, 1 op kantoor en 1 Arbo-goedgekeurde plek thuis, want de werkgever heeft volgens de arbowet zorgplicht voor de thuiswerkplek.
de onbelaste reiskostenvergoeding is €0,25/km. stel een werknemer woont 20km van kantoor (40km, retour): €10/dag. op een thuiswerkdag krijgt diezelfde werknemer tegenwoordig vrijwel altijd een thuiswerkvergoeding van €2,45/dag. het netto verschil voor de werkgever is dus een schamele €7,55/dag.
bovendien hebben heel veel bedrijven (zeker in a'dam) voor hun personeel een OV-trajectvrij abo of een leaseauto. die maandelijke abo- en leasekosten lopen gwn 100% door, of de werknemer in kwestie nou 3 dagen thuis op de bank zit of niet. dan bespaart de werkgever zelfs letterlijk €0 op reiskosten, maar betaalt hij wel de thuiswerkvergoeding erbovenop.
een kantoorwerkplek op een A-locatie in a'dam kost een werkgever als snel rond de €9k-14k/medewerker/jaar. als iemand thuiswerkt, gooi je dus grofweg €40 aan onbenutte kantoorfaciliteiten/dag weg én geef je extra geld uit aan zware enterprise-licenties, om zgn een paar euro aan benzinegeld uit te sparen.
Ja want die ene firewall die aan IP whitelisting doet is 100% veilig.quote:
[..]
natuurlijk ging die data versleuteld over het netwerk. alleen, de hacker luisterde helemaal niet het in-transit netwerkverkeer af. de hacker nam via die lekke plex-server op het thuisnetwerk de computer zelf over (RCE) en zette een keylogger op het systeem. een keylogger vangt je toetsaanslagen af op het moment dat je ze intypt, dus vóórdat er überhaupt iets versleuteld het netwerk op gaat.
al zet je er tien lagen kwantum-encryptie en drie VPN-tunnels tussen, als het apparaat waarop je typt gecompromitteerd is via een lek thuisnetwerk, kijkt de hacker gwn live mee in het geheugen van je pc.
wat betreft die andere maatregelen, noem die zelf maar eens op. want alle maatregelen die je naast een WAF gebruikt om thuiswerkers veilig binnen te laten hebben twee dingen gemeen: kosten klauwen met geld aan extra enterprise-licenties, beheer en complexiteit; en zodra iedereen op kantoor achter 1 vast zakelijk IP-adres zit, kun je al dat externe verkeer simpelweg bij de voordeur blokkeren zonder dat je honderden thuis-IP's en blootgestelde randapparatuur hoeft te vertrouwen of beveiligen.
Je oplossing zijn allemaal leuk voor een kleine toko maar niet voor enterprise organisaties. Alleen al omdat die vaak internationaal opereren..
Jij gaat er blind vanuit dat het kantoor netwerk en de wifi 100% waterdicht is.
Security engineers niet dus worden alsnog alle devices met die dure licenties voor van alles en nog wat beveiligd.
The name is Putler, Vladimir Putler
IP-whitelisting via conditional access (zoals named locations in ms entra id of AWS IAM) draait helemaal niet op een eigen firewall van het kantoor! het is een controle aan de kant van MS/AWS zelf (de identity provider), vóórdat je :uberhaupt een sessie-token krijgt.quote:
[..]
Ja want die ene firewall die aan IP whitelisting doet is 100% veilig.
Je oplossing zijn allemaal leuk voor een kleine toko maar niet voor enterprise organisaties. Alleen al omdat die vaak internationaal opereren..
Jij gaat er blind vanuit dat het kantoor netwerk en de wifi 100% waterdicht is.
Security engineers niet dus worden alsnog alle devices met die dure licenties voor van alles en nog wat beveiligd.
en hoeveel vestigingen denk je dat een multinational heeft? of het nu 5, 20, 50 kantoren wereldwijd heeft, dat zijn gwn 50 vaste, statische zakelijke IP-ranges die je in 1 lijst van trusted locations zet. dat beheren is kinderspel vergeleken met het openstellen van je omgeving voor 10-20k wisselende residentiële verbindingen van thuiswerkers over de hele wereld.
en nee niets is 100% waterdicht, maar op kantoor heb je als security-team iig volledige controle en zichtbaarheid via 802.1X netwerktoegang, zakelijke switches, gesegmenteerde VLAN's, fysieke toegangspasjes, 24/7 netwerkmonitoring, etc. thuis zit diezelfde werknemer op een onbeheerd ziggo-routertje tussen de chinese slimme lampen en goedkope IP-camera's...of dus die plex-server waar we het eerder over hadden
Het scheelt voor de lease- én brandstofkosten aanzienlijk of je werknemer 20.000 of 40.000 km/jaar met de leaseauto rijdt. De werkgever bespaart dan wel degelijk op de reiskosten.quote:
bovendien hebben heel veel bedrijven (zeker in a'dam) voor hun personeel een OV-trajectvrij abo of een leaseauto. die maandelijke abo- en leasekosten lopen gwn 100% door, of de werknemer in kwestie nou 3 dagen thuis op de bank zit of niet. dan bespaart de werkgever zelfs letterlijk €0 op reiskosten, maar betaalt hij wel de thuiswerkvergoeding erbovenop.
Joh! En daarin kan geen lek zitten? Azure zijn security trackrecord is niet echt fantastisch..quote:
IP-whitelisting via conditional access (zoals named locations in ms entra id of AWS IAM) draait helemaal niet op een eigen firewall van het kantoor! het is een controle aan de kant van MS/AWS zelf (de identity provider), vóórdat je :uberhaupt een sessie-token krijgt.
Maar blijf vooral alles oplepelen uit boekjes en tutorials; maar ga niet aan de slag als security engineer ofzo...
The name is Putler, Vladimir Putler
yooooo wtf!! hoe kom je aan 20.000km minder woon-werkverkeer/jaar door 2 of 3 dagen thuis te werken? reken even mee: bij 3 dagen thuiswerken (ca. 128 dagen/jaar) zou die werknemer dan 156km/dag (78km enkele reis) kantoor moeten wonen. gemiddelde woon-werkafstand in NL is ca. 40km (19-22km enkele reis). voor een normale werknemer scheelt thuiswerken dus geen 20.000km maar hooguit ca. 5.000km. over 40.000 nog niet eens gesproken...quote:
[..]
Het scheelt voor de lease- én brandstofkosten aanzienlijk of je werknemer 20.000 of 40.000 km/jaar met de leaseauto rijdt. De werkgever bespaart dan wel degelijk op de reiskosten.
daarnaast is 80% van een full operational leasecontract vaste lasten die gwn doorlopen als de auto op de oprit staat. tijdafschrijving, rente, MRB, adminkosten, basis-allriskverzekering, etc is al honderden euro per maand.
als een werknemer 5.000 km minder zakelijk rijdt scheelt dat de werkgever hooguit zo'n €500-800/jaar aan brandstof/stroom. dat weegt totaal niet op tegen de vaste pandleegstand van €40-50/dag op kantoor.


Waarom zou thuiswerken en cybersecurity vrijwel onverenigbaar zijn?quote:
thuiswerken is dan ook een dure grap. de laatste lockdowns zijn al jaren voorbij en medisch gezien is er geen enkele reden om thuis te zitten. thuiswerken was een tijdelijke noodmaatregel. de politiek en vakbonden sprongen erop en promootten thuiswerken als oplossing voor files en overvolle treinen en CO2-uitstoot.
maar thuiswerken ia gwn heel duur (werkgevers moeten betalen voor lege kantoren, dubbele IT-inrichting, etc) en hangen er grote IT- en cybersecrisico's aan. mensen die thuiswerken blijken 3x vaker per ongeluk data te blootstellen dan werknemers op kantoor. geen wonder dat we zoveel datalekken zien de laatste tijd, AI speelt een rol maar ook het feit dat thuiswerken en cybersecurity vrijwel onverenigbaar zijn.
vanuit dat rekensommetje is de reactie van directies heel verklaarbaar: óf je sluit het kantoor vrijwel volledig en wordt een 100% remote bedrijf, óf je eist dan men de dure, zwaar beveiligde faciliteit waarvoor betaald wordt ook daadwerkelijk gebruikt. de hybride tussenweg is financieel en qua IT-beveiliging simpelweg de duurste variant.
Daarom werken slimme werkgevers ook met verschillende teamdagen om dat wat uit te smeren. En dat werkt gewoon.quote:
[..]
daar had ik het eerder al over. bij wfh/hybride werken bespaar je als werkgever vrijwel €0 op kantoorruimte, en maak je juist dubbele kosten. zolang niet iedereen 100% thuiswerkt, willen vrijwel alle medewerkers op dezelfde dagen (di/do) op kantoor zijn. een werkgever moet het kantoorpand en het aantal bureaus dus nog steeds baseren op die piekbezetting. je kunt niet maandag, woensdag, en vrijdag de helft van je kantoorpand "uitzetten" of teruggeven aan de verhuurder.
Ja dat is gewoon dom management. Moeten we daarom allemaal de hele dag in kantoren gaan zitten? Om als vulling te dienen?quote:bovendien hebben heel veel bedrijven (zeker in a'dam) voor hun personeel een OV-trajectvrij abo of een leaseauto. die maandelijke abo- en leasekosten lopen gwn 100% door, of de werknemer in kwestie nou 3 dagen thuis op de bank zit of niet. dan bespaart de werkgever zelfs letterlijk €0 op reiskosten, maar betaalt hij wel de thuiswerkvergoeding erbovenop.
een kantoorwerkplek op een A-locatie in a'dam kost een werkgever als snel rond de €9k-14k/medewerker/jaar. als iemand thuiswerkt, gooi je dus grofweg €40 aan onbenutte kantoorfaciliteiten/dag weg én geef je extra geld uit aan zware enterprise-licenties, om zgn een paar euro aan benzinegeld uit te sparen.
lol, eerder zei je nog dat ik niet van "de cloud" zou hebben gehoord en dat kantoorservers ouderwets zijn. nu roep je ineens dat de cloud onveilig isquote:
[..]
Joh! En daarin kan geen lek zitten? Azure zijn security trackrecord is niet echt fantastisch..
Maar blijf vooral alles oplepelen uit boekjes en tutorials; maar ga niet aan de slag als security engineer ofzo...
quote:
[..]
Zet jezelf nog meer voor lul zeg... Denk je nou echt dat al die kantoren nog vol me servers staan? Wel eens van datacenters en cloud gehoord?
eh wut. Je gooit een aantal dingen hier op één hoop.quote:
[..]
wie zet zich zelf voor lul? je doet alsof ik beweer dat servers overal fysiek in kantoorpanden staan en dat de cloud betekent dat het voor de beveiliging niks meer uitmaakt waar een werknemer zit.
als iedereen op kantoor werkt, zet een bedrijf de cloudomgeving potdicht via IP-whitelisting of een vaste zakelijke glasvezelverbinding zoals AWS direct connect of Azure expressroute. dus dan fungeert het kantoor als een vertrouwde egress-locatie.
zodra honderden werknemers thuis moeten inloggen vanaf dynamische consumenten-IP's, kan die harde IP-blokkade niet meer. dan moet je de cloudpoorten openzetten voor het publieke internet of externe VPN-gateways gebruiken (zoals citrix netscaler en ivanti connect secure). en laat dát nou net de poorten zijn die continu lek blijken te zijn.
bij lastpass stond de data ook in de cloud en toch ging het mis door de thuiswerkplek, omdat de SENIOR (!) engineer in kwestie een kwetsbare privé-mediaserver (plex) gebruikte die een hacker overnam en met een keylogger zijn cloud-inloggegevens onderschepte. waar de server staat maakt geen klap uit als de endpoint (de thuiswerkplek en thuis-wifi) de zwakke schakel is.
het grappige is dat wat dit hele verhaal betreft: film- en animatiestudio's werken juist wél on-prem, met lokale servers en air-gapped netwerken. want die werken met honderden terabytes aan 8k RAW-videomateriaal e.d. je kunt immers bestanden van tientallen gigabytes per minuut niet zonder vertraging over een thuis-wifi editen. ten tweede heeft hollywood extreem strenge beveiligingseisen (trusted partner network). niet dat ik verder weet wat de a'damse werknemers precies uitvoeren.
het is onlangs nog in het nieuws geweest: juist edge devices die nodig zijn om al die thuiswerkers toegang te geven, vormen momenteel zo'n gigantisch risico dat diensten als CISA en NCSC er onlangs noodverordeningen over hebben uitgevaardigd. ze staan open naar het internet, draaien geen EDR/antivirus-agents en blijken van hier tot en met daar zerodays te bevatten.
https://www.ncsc.nl/nieuw(...)inese-cyberaanvallen
als je iedereen op kantoor houdt achter een afgeschermde private lijn heb je die hele openstaande perimeter niet eens nodig
De beweging van de markt is om het kantoor te gaan behandelen als een niet vertrouwde omgeving (uitzonderingen daargelaten) zodat je thuis, in de Starbucks of op kantoor exact dezelfde ervaring hebt.
Daarnaast noem je AWS Direct connect en Azure ExpressRoute, wat schreeuwend duur is aangezien je een point of presence in een datacenter moet hebben waar zij ook zitten. Dat kun je niet zomaar bij elke jan met de korte achternaam afnemen.
Je noemt ook animatiestudios als voorbeeld van bedrijven die on-prem werken met lokale servers. Misschien dit eens uitleggen dan:
https://aws.amazon.com/bl(...)ixar-tractor-on-aws/
Of de verwachting van de markt:
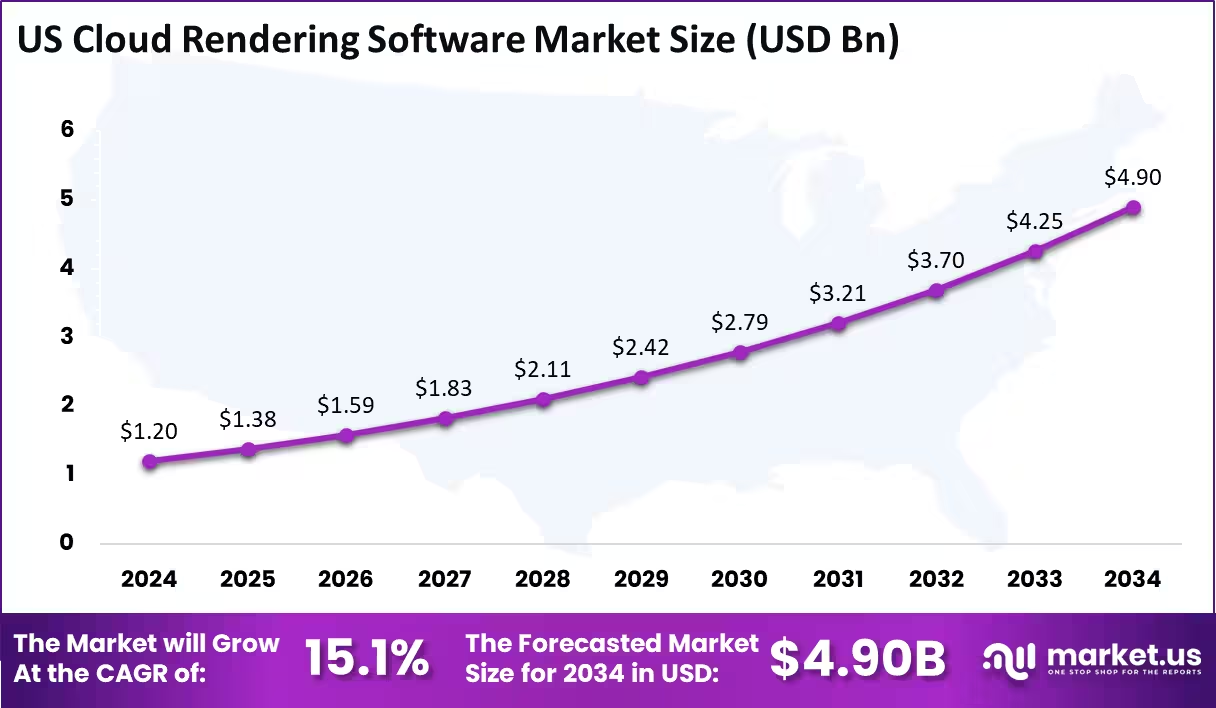
Medewerkers bij dat soort bedrijven gebruiken geen laptopje om te editen, die hebben daar high performance workstations voor of gebruiken (Cloud) virtual desktops.
Ik ben het met je eens dat "we" af moeten van de kruideniersmentaliteit om geen eens een laptop voor een medewerker te kopen maar deze op zijn eigen pc te laten klooien, maar verder klopt er echt bijzonder weinig van dit verhaal van je.

Opmerkelijk om dit te willen verplichten. Je snijdt vooral jezelf in de vingers als bedrijf. Je verkleint de poel aan mogelijke kandidaten naar mensen die in de nabije omgeving wonen en ook ouders haken tegenwoordig al snel af. Thuiswerken is ideaal voor mensen met kinderen. Bovendien bevordert het bij velen ook de productiviteit.
Maar dit typisch de Amerikaanse mentaliteit, ik ben hier openlijk pro-Amerika en een liefhebber van het land, maar als het om dit soort dingen gaat zijn Amerikanen zo bekrompen en hysterisch. Je ziet in de VS ook wel dat als werknemers dan mogen thuiswerken, bedrijven vaak de laptops van hun werknemers volstoppen met de meest achterlijke bossware.
Maar dit typisch de Amerikaanse mentaliteit, ik ben hier openlijk pro-Amerika en een liefhebber van het land, maar als het om dit soort dingen gaat zijn Amerikanen zo bekrompen en hysterisch. Je ziet in de VS ook wel dat als werknemers dan mogen thuiswerken, bedrijven vaak de laptops van hun werknemers volstoppen met de meest achterlijke bossware.
je bewijst letterlijk mijn gelijk met je AWS-blogpost over pixar tractor. waar gaat het verhaal over?quote:
[..]
eh wut. Je gooit een aantal dingen hier op één hoop.
De beweging van de markt is om het kantoor te gaan behandelen als een niet vertrouwde omgeving (uitzonderingen daargelaten) zodat je thuis, in de Starbucks of op kantoor exact dezelfde ervaring hebt.
Daarnaast noem je AWS Direct connect en Azure ExpressRoute, wat schreeuwend duur is aangezien je een point of presence in een datacenter moet hebben waar zij ook zitten. Dat kun je niet zomaar bij elke jan met de korte achternaam afnemen.
Je noemt ook animatiestudios als voorbeeld van bedrijven die on-prem werken met lokale servers. Misschien dit eens uitleggen dan:
https://aws.amazon.com/bl(...)ixar-tractor-on-aws/
Of de verwachting van de markt:
[ afbeelding ]
Medewerkers bij dat soort bedrijven gebruiken geen laptopje om te editen, die hebben daar high performance workstations voor of gebruiken (Cloud) virtual desktops.
Ik ben het met je eens dat "we" af moeten van de kruideniersmentaliteit om geen eens een laptop voor een medewerker te kopen maar deze op zijn eigen pc te laten klooien, maar verder klopt er echt bijzonder weinig van dit verhaal van je.
het gaat over cloud bursting voor een on-prem studio. de studio en de artists werken gwn lokaal met hun lokale opslag en hun lokale tractor engine op kantoor, en huren enkel tijdelijke rekenkracht (EC2 spot instances) bij in AWS als de lokale render-farm op kantoor vol zit (piekbelasting).
de ironie wil dat in die blogpost letterlijk staat beschreven dat de on-prem studio met AWS wordt verbonden via een AWS direct connect of site-to-site VPN naar een afgesloten VPC, zodat de cloud-nodes tijdelijk als verlengstuk van het lokale kantoornetwerk fungeren.
bovendien haal je batch-rendering en interactief editen/animeren (waar ik in mijn eerdere post op doelde) door elkaar. dat een studio extra rekenkracht in een datacenter huurt om frames uit te rekenen, betekent totaal niet dat een video-editor via de wifi van de starbucks een 8K RAW-tijdlijn zit te monteren.

on-premises environment (het kantoorpand) met daarbinnen artist workstation subnet, tractor engine, on-premises active directory and nfs assets. en hoe zit dat kantoorpand in dat diagram aan de AWS cloud gekoppeld? met het paarse icoontje "AWS direct connect" midden in beeld!
zoals je ziet, de artiesten zitten dus fysiek op hun werkstations op kantoor te werken en schieten vanaf daar via AWS direct connect render-jobs in.
Zo zeg, jij durft, kritiek op de VS. Ik vind dat remote werken prima kan, je hebt zoveel mogelijkheden om contacten op te bouwen met collega's. Mijn zoon werkt notabene remote in de sales voor cybersecurity, die heeft hooguit eens in de zoveel tijd irl contact met zijn klanten. Hij wordt door zijn werkgever puur op output beoordeeld.quote:Op woensdag 28 oktober 2026 22:13 schreef HowardRoark het volgende:
Opmerkelijk om dit te willen verplichten. Je snijdt vooral jezelf in de vingers als bedrijf. Je verkleint de poel aan mogelijke kandidaten naar mensen die in de nabije omgeving wonen en ook ouders haken tegenwoordig al snel af. Thuiswerken is ideaal voor mensen met kinderen. Bovendien bevordert het bij velen ook de productiviteit.
Maar dit typisch de Amerikaanse mentaliteit, ik ben hier openlijk pro-Amerika en een liefhebber van het land, maar als het om dit soort dingen gaat zijn Amerikanen zo bekrompen en hysterisch. Je ziet in de VS ook wel dat als werknemers dan mogen thuiswerken, bedrijven vaak de laptops van hun werknemers volstoppen met de meest achterlijke bossware.
Los van het feit dat er gewoon mensen zijn die dergelijke kilometrages rijden heb ik verder niet naar gemiddeldes gekeken. Jij stelt dat een werkgever € 0,- besparing heeft op de reiskosten doordat de kosten van de leaseauto doorlopen. Ik geef simpelweg aan dat dit niet waar is en er wel degelijk een besparing op lease- en brandstofkosten van de leaseauto van toepassing is als er minder wordt gereden.quote:
yooooo wtf!! hoe kom je aan 20.000km minder woon-werkverkeer/jaar door 2 of 3 dagen thuis te werken? reken even mee: bij 3 dagen thuiswerken (ca. 128 dagen/jaar) zou die werknemer dan 156km/dag (78km enkele reis) kantoor moeten wonen. gemiddelde woon-werkafstand in NL is ca. 40km (19-22km enkele reis). voor een normale werknemer scheelt thuiswerken dus geen 20.000km maar hooguit ca. 5.000km. over 40.000 nog niet eens gesproken...
Prima dat jij naar een gemiddelde gaat kijken, maar ook dan zie je nog steeds een besparing op de kosten, die is dus niet € 0,- en lopen dus uiteindelijk niet 100% door zoals jij in de betreffende post aangaf.
Met die 80% zit je te hoog.quote:
daarnaast is 80% van een full operational leasecontract vaste lasten die gwn doorlopen als de auto op de oprit staat. tijdafschrijving, rente, MRB, adminkosten, basis-allriskverzekering, etc is al honderden euro per maand.
Zo'n 65% van het leasebedrag kan je zien als kosten waarop het aantal kilometers geen (of weinig) invloed hebben.
Het zit 'm niet alleen in de brandstof/stroom, maar ook in de overige leasekosten. Die zijn ook lager bij een lager kilometrage.quote:
als een werknemer 5.000 km minder zakelijk rijdt scheelt dat de werkgever hooguit zo'n €500-800/jaar aan brandstof/stroom. dat weegt totaal niet op tegen de vaste pandleegstand van €40-50/dag op kantoor.
Daarnaast benoem je het feit dat een deel van de leasekosten blijft doorlopen ongeacht of je rijdt (wat ook zo is). Dat geldt andersom net zo goed voor het pand waarin je zit als bedrijf. Of je daar nou met 50 of 100 man zit, de huur betaal je toch wel. Sterker nog, met een structureel thuiswerkbeleid zou je met kleiner af kunnen en je kosten óók aan die kant kunnen verlagen.
We zijn het een keer eens met elkaar.quote:
Toch wel bijzonder hoeveel afgunst thuis werken bij sommigen opwekt.
Terwijl het zoveel voordelen heeft, zijn er toch blijkbaar nog wat die het allemaal kut vinden.
'Je gaat het pas zien als je het doorhebt'
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
Wij kunnen met een kantoor af wat 1/4de is van wat nodig is als iedereen een plek moet hebben. Maar nee hoor, de werkgever bespaart 0 op de kantoorkosten.quote:
[..]
daar had ik het eerder al over. bij wfh/hybride werken bespaar je als werkgever vrijwel €0 op kantoorruimte, en maak je juist dubbele kosten. zolang niet iedereen 100% thuiswerkt, willen vrijwel alle medewerkers op dezelfde dagen (di/do) op kantoor zijn. een werkgever moet het kantoorpand en het aantal bureaus dus nog steeds baseren op die piekbezetting. je kunt niet maandag, woensdag, en vrijdag de helft van je kantoorpand "uitzetten" of teruggeven aan de verhuurder.
sterker nog, ipv 1 werkplek/medewerker, betaalt een NLse werkgever bij structureel thuiswerken vaak voor 2 werkplekken, 1 op kantoor en 1 Arbo-goedgekeurde plek thuis, want de werkgever heeft volgens de arbowet zorgplicht voor de thuiswerkplek.
de onbelaste reiskostenvergoeding is €0,25/km. stel een werknemer woont 20km van kantoor (40km, retour): €10/dag. op een thuiswerkdag krijgt diezelfde werknemer tegenwoordig vrijwel altijd een thuiswerkvergoeding van €2,45/dag. het netto verschil voor de werkgever is dus een schamele €7,55/dag.
bovendien hebben heel veel bedrijven (zeker in a'dam) voor hun personeel een OV-trajectvrij abo of een leaseauto. die maandelijke abo- en leasekosten lopen gwn 100% door, of de werknemer in kwestie nou 3 dagen thuis op de bank zit of niet. dan bespaart de werkgever zelfs letterlijk €0 op reiskosten, maar betaalt hij wel de thuiswerkvergoeding erbovenop.
een kantoorwerkplek op een A-locatie in a'dam kost een werkgever als snel rond de €9k-14k/medewerker/jaar. als iemand thuiswerkt, gooi je dus grofweg €40 aan onbenutte kantoorfaciliteiten/dag weg én geef je extra geld uit aan zware enterprise-licenties, om zgn een paar euro aan benzinegeld uit te sparen.
Riiiiiiiiiiight....
'Je gaat het pas zien als je het doorhebt'
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016


"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Advies geven mogen ze wel, maar advies hoeft niet altijd opgevolgd te wordenquote:Op donderdag 29 oktober 2026 00:01 schreef phpmystyle het volgende:
https://www.nu.nl/economi(...)antoor-te-komen.html
@:mikeytt
Tot ziens met je adviesrecht van de OR

Overigens is 40% van de tijd op kantoor best een prima beleid zou ik zeggen.
Rechter is nog mild.quote:
[..]
Advies geven mogen ze wel, maar advies hoeft niet altijd opgevolgd te worden
Overigens is 40% van de tijd op kantoor best een prima beleid zou ik zeggen.
Denk dat de werkgever uiteindelijk ook 100% kan eisen, immers heeft de werkgever het instructierecht.
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Jouw woorden waren: air-gapped, on premise en lokale servers. Daar voldoet bovenstaande geen van allen aan.quote:
[..]
je bewijst letterlijk mijn gelijk met je AWS-blogpost over pixar tractor. waar gaat het verhaal over?
het gaat over cloud bursting voor een on-prem studio. de studio en de artists werken gwn lokaal met hun lokale opslag en hun lokale tractor engine op kantoor, en huren enkel tijdelijke rekenkracht (EC2 spot instances) bij in AWS als de lokale render-farm op kantoor vol zit (piekbelasting).
de ironie wil dat in die blogpost letterlijk staat beschreven dat de on-prem studio met AWS wordt verbonden via een AWS direct connect of site-to-site VPN naar een afgesloten VPC, zodat de cloud-nodes tijdelijk als verlengstuk van het lokale kantoornetwerk fungeren.
bovendien haal je batch-rendering en interactief editen/animeren (waar ik in mijn eerdere post op doelde) door elkaar. dat een studio extra rekenkracht in een datacenter huurt om frames uit te rekenen, betekent totaal niet dat een video-editor via de wifi van de starbucks een 8K RAW-tijdlijn zit te monteren.
[ afbeelding ]
on-premises environment (het kantoorpand) met daarbinnen artist workstation subnet, tractor engine, on-premises active directory and nfs assets. en hoe zit dat kantoorpand in dat diagram aan de AWS cloud gekoppeld? met het paarse icoontje "AWS direct connect" midden in beeld!
zoals je ziet, de artiesten zitten dus fysiek op hun werkstations op kantoor te werken en schieten vanaf daar via AWS direct connect render-jobs in.
Je punt is, en blijft gewoon onjuist. Maargoed, ik ben toch wel benieuwd waarom thuiswerken niet veilig zou kunnen, maar in (bijvoorbeeld) een hotel wel.
De OR had hier instemmingsrecht wat door de kantonrechter overruled is, geen adviesrecht. Anders hadden ze ook niet naar de rechter hoeven gaan.quote:
https://www.nu.nl/economi(...)antoor-te-komen.html
@:mikeytt
Tot ziens met je adviesrecht van de OR

Instemming, geen advies. Dit is artikel 27 (instemmingsrecht), niet artikel 25 (adviesrecht). Dat isnook de reden dat de werkgever vervangende toestemming moet krijgen van de rechter.quote:
[..]
Advies geven mogen ze wel, maar advies hoeft niet altijd opgevolgd te worden
Overigens is 40% van de tijd op kantoor best een prima beleid zou ik zeggen.
🇨🇳🇻🇳🇱🇦🇨🇺🇰🇵🇷🇺☭
Hoezo? Niemand is verbaasd over deze uitspraak. 40% was vrij redelijk, en als de werkgever goede argumenten heeft kunnen leveren tijdens de gesprekken met de OR, dan is dit een logische uitspraak.quote:
https://www.nu.nl/economi(...)antoor-te-komen.html
@:mikeytt
Tot ziens met je adviesrecht van de OR
Tot nu hadden we geen inzaak tot de uitspraak zelf, waar nu blijkt dat de remote working policy daar een stuk genuanceerder was dan bij andere bedrijven het geval, waarbij ook een aantal keer toestemming is gegeven voor wijzigingen.
https://uitspraken.rechts(...)2026%253a10590&idx=1
🇨🇳🇻🇳🇱🇦🇨🇺🇰🇵🇷🇺☭
Als een werkgever mij instrueert om mijn werk op mijn kop te doen, dan maakt ie geen schijn van kans. Op kantoor werken is minstens net zo contraefficiënt.quote:
[..]
Rechter is nog mild.
Denk dat de werkgever uiteindelijk ook 100% kan eisen, immers heeft de werkgever het instructierecht.
“My soul is impatient with itself, as with a bothersome child; its restlessness keeps growing and is forever the same. Everything interests me, but nothing holds me.” ― Fernando Pessoa
Gelulquote:
[..]
Als een werkgever mij instrueert om mijn werk op mijn kop te doen, dan maakt ie geen schijn van kans. Op kantoor werken is minstens net zo contraefficiënt.
Vakman pur sang
Als je het zo fijn vindt, dan ga je bij een werkgever werken die dat prima vindt. Als een werkgever dat niet vindt en je wil het toch per se, zoek je een andere werkgever. Zo lastig is het allemaal niet. Het is geen god given right ofzo. En zeker tegen een Amerikaan is dit gewoon een uphill battle, welke Nederlandse bescherming je ook hebt.quote:
[..]
We zijn het een keer eens met elkaar.
Terwijl het zoveel voordelen heeft, zijn er toch blijkbaar nog wat die het allemaal kut vinden.
TASSERY - Live @ BASIS 20-11-2026
|MUSE| - Live @ AMSTERDAM 29-11-2026
I have gone further than a man of my looks or intellect should ever fucking go.
|MUSE| - Live @ AMSTERDAM 29-11-2026
I have gone further than a man of my looks or intellect should ever fucking go.
Over dat laatste, dat moet nog maar blijken.quote:Op donderdag 29 oktober 2026 07:26 schreef nostra het volgende:
[..]
Als je het zo fijn vindt, dan ga je bij een werkgever werken die dat prima vindt. Als een werkgever dat niet vindt en je wil het toch per se, zoek je een andere werkgever. Zo lastig is het allemaal niet. Het is geen god given right ofzo. En zeker tegen een Amerikaan is dit gewoon een uphill battle, welke Nederlandse bescherming je ook hebt.
'Je gaat het pas zien als je het doorhebt'
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
Grappenmaker. Jij was heel stellig over het instemmingsrecht. Een onderneming zou -wat jou betreft- moeten beargumenteren waarom het personeel al dan wel of niet geheel of gedeeltelijk naar kantoor moet.quote:
[..]
Hoezo? Niemand is verbaasd over deze uitspraak. 40% was vrij redelijk, en als de werkgever goede argumenten heeft kunnen leveren tijdens de gesprekken met de OR, dan is dit een logische uitspraak.
Tot nu hadden we geen inzaak tot de uitspraak zelf, waar nu blijkt dat de remote working policy daar een stuk genuanceerder was dan bij andere bedrijven het geval, waarbij ook een aantal keer toestemming is gegeven voor wijzigingen.
https://uitspraken.rechts(...)2026%253a10590&idx=1
Eens van je vele stellige posts:
Als ik jou baas was geweest liet ik je elke dag komen. Dus om 08:00 ben je de slagboom gepasseerd, en om 17:00 zal de slagboom pas open staan.quote:quote:Op woensdag 7 oktober 2026 11:23 schreef Mikeytt het volgende:
Wat voor mij passende argumentatie is? Geen idee. Ik kan me geen passende argumentatie bedenken, en dat is ook het probleem. Sterker nog, onderzoek laat zien dat men thuis beter functioneert.
Natuurlijk is het geen redelijke eis als bijna geen enkele werknemer dit wil, het een grote aanpassing is in de arbeidsomstandigheden en het bedrijf geen argumentatie kan leveren om deze arbeidsomstandigheden grondig aan te passen.
Wij gaan akkoord zodra er goede argumentatie is.
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Ontslag op staande voet kon je van mij krijgen 
"If the nation is not capable of preserving itself and reproducing, if it loses it vital bearings and ideals, then it doesn't need foreign enemies - it will fall apart on its own."
[Written by Vladimir Vladimirovich Putin]
[Written by Vladimir Vladimirovich Putin]
Als mijn baas bezittelijke voornaamwoorden niet correct kan toepassen zou ik hem/haar bij voorbaat al niet heel erg serieus nemen.quote:
[..]
Als ik jou baas was geweest liet ik je elke dag komen. Dus om 08:00 ben je de slagboom gepasseerd, en om 17:00 zal de slagboom pas open staan.
VBL SC influencer
Left, right, behind
Left, right, behind
Wat is daar verkeerd aan? Heb je de uitspraak gelezen? De rechter heeft geoordeeld dat de argumentatie van de werkgever passend was.quote:
Grappenmaker. Jij was heel stellig over het instemmingsrecht. Een onderneming zou -wat jou betreft- moeten beargumenteren waarom het personeel al dan wel of niet geheel of gedeeltelijk naar kantoor moet.
🇨🇳🇻🇳🇱🇦🇨🇺🇰🇵🇷🇺☭


Alleen micromanagers laten hun personeel 5 dagen naar kantoor komen.
[ Bericht 1% gewijzigd door SEMTEX op 29-10-2026 13:39:41 ]
[ Bericht 1% gewijzigd door SEMTEX op 29-10-2026 13:39:41 ]
Kierkegaard: Life Can Only Be Understood Backwards, But It Must Be Lived Forwards
"Ik maas dus kobie" lijkt een speling te zijn op het bekende Latijnse gezegde "Cogito, ergo sum" (Ik denk, dus ik ben) van de filosoof René Descartes."- AI, 2026
"Ik maas dus kobie" lijkt een speling te zijn op het bekende Latijnse gezegde "Cogito, ergo sum" (Ik denk, dus ik ben) van de filosoof René Descartes."- AI, 2026
Zoals de waard is vertrouwt hij zijn gasten.quote:Op donderdag 29 oktober 2026 11:56 schreef SEMTEX het volgende:
Alleen micromanagers alten hun personeel 5 dagen naar kantoor komen.
Aut viam inveniam, aut faciam
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.

Zitten zelf dus de hele dag op Pornhub te downloaden.quote:
[..]
Zoals de waard is vertrouwt hij zijn gasten.
Kierkegaard: Life Can Only Be Understood Backwards, But It Must Be Lived Forwards
"Ik maas dus kobie" lijkt een speling te zijn op het bekende Latijnse gezegde "Cogito, ergo sum" (Ik denk, dus ik ben) van de filosoof René Descartes."- AI, 2026
"Ik maas dus kobie" lijkt een speling te zijn op het bekende Latijnse gezegde "Cogito, ergo sum" (Ik denk, dus ik ben) van de filosoof René Descartes."- AI, 2026
Dat zou me niks verbazen.quote:Op donderdag 29 oktober 2026 13:40 schreef SEMTEX het volgende:
[..]
Zitten zelf dus de hele dag op Pornhub te downloaden.
Aut viam inveniam, aut faciam
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
ok, zoals ik al vermoedde, je hebt het artikel waar je zelf naar hebt gelinkt en de architectuurdiagrammen zelf niet eens doorgenomen, en je begrijpt er verder niets van. goed om te weten, dan haak ik afquote:
[..]
Jouw woorden waren: air-gapped, on premise en lokale servers. Daar voldoet bovenstaande geen van allen aan.
Je punt is, en blijft gewoon onjuist. Maargoed, ik ben toch wel benieuwd waarom thuiswerken niet veilig zou kunnen, maar in (bijvoorbeeld) een hotel wel.
Geen id. Een bullshit argument van een tegenstander?quote:
[..]
Waarom zou thuiswerken en cybersecurity vrijwel onverenigbaar zijn?
Bij ons is het zo ingericht dat het niet uitmaakt waar je op de wereld bent, het werkt en het is veilig. Andere bedrijven die dat niet 'kunnen', willen het gewoonweg niet. Want het kan.
'Je gaat het pas zien als je het doorhebt'
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
Als ik jou baas was geweest liet ik je elke dag komen. Dus om 08:00 ben je de slagboom gepasseerd, en om 17:00 zal de slagboom pas open staan.quote:
[..]
Grappenmaker. Jij was heel stellig over het instemmingsrecht. Een onderneming zou -wat jou betreft- moeten beargumenteren waarom het personeel al dan wel of niet geheel of gedeeltelijk naar kantoor moet.
Eens van je vele stellige posts:
[..]
[/quote]
Fijn voor de wereld dat jij geen chef bent.
'Je gaat het pas zien als je het doorhebt'
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
'Ieder nadeel heb zijn voordeel'
We zullen je nooit, nooit vergeten
1947-2016
Werkt hier ook probleemloos. En als ik geen flikker uitvoer ziet management dat gewoon.quote:
[..]
Geen id. Een bullshit argument van een tegenstander?
Bij ons is het zo ingericht dat het niet uitmaakt waar je op de wereld bent, het werkt en het is veilig. Andere bedrijven die dat niet 'kunnen', willen het gewoonweg niet. Want het kan.
Aut viam inveniam, aut faciam
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
Aan je output neem ik aan, want Amerikaanse toestanden als aantal toetsaanslagen monitoren, meekijken op je scherm e.d. zijn hier doorgaans in strijd met privacywetgeving.quote:
[..]
Werkt hier ook probleemloos. En als ik geen flikker uitvoer ziet management dat gewoon.

Volkorenbrood: "Geen quotes meer in jullie sigs gaarne."
Ja, uiteraard. Het zal ze aan hun reet roesten of ik vandaag slechts 2 uurtjes inlog. Als het werk maar gedaan wordt.quote:
[..]
Aan je output neem ik aan, want Amerikaanse toestanden als aantal toetsaanslagen monitoren, meekijken op je scherm e.d. zijn hier doorgaans in strijd met privacywetgeving.
Aut viam inveniam, aut faciam
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
There he goes. One of God's own prototypes. A high-powered mutant of some kind never even considered for mass production. Too weird to live, and too rare to die.
Plus veel efficienter aan alle kanten, beetje uit je neus vreten en uit het raam kijken als een van je opdrachten af is want je moet zonodig tot vijf uur blijven.quote:
[..]
Ja, uiteraard. Het zal ze aan hun reet roesten of ik vandaag slechts 2 uurtjes inlog. Als het werk maar gedaan wordt.
|
|
Skydance eist vijfdaagse kantoorplicht, doorvoeren in Nederland lastig
