WGR Werk, Geldzaken, Recht en de Beurs
Hier kun je alles kwijt over sollicitaties, werksituaties, belastingen, (handelen op) de beurs, hypotheken, beleggingen en salarissen, arbeidscontracten of geschillen met je (huis)baas. Alles over werk, geldzaken en recht dus.


Wat voor bijzondere setup heb je dat dit niet gaat werken?quote:Op zaterdag 17 oktober 2026 18:41 schreef Vallon het volgende:
[..]
Die laatste werkt dus niet op oude meuk die wij en onze belangehbbenden nu eenmaal soms hebben.


Even voor de helderheid. Onze (mogelijk te oude?) Edentifier2 kan/kon niet op onze systemen gebruikt worden van variërend van ooit Win/7 t/m Win10 en zo je wilt, wat we nu alleen nog gebruiken: Linux met van alles en nog wat (browser)smaken.quote:Op zaterdag 17 oktober 2026 23:14 schreef investeerdertje het volgende:
[..]
Wat voor bijzondere setup heb je dat dit niet gaat werken?
//--//
Jij heb het ws over jouw huidig vernieuwde E-dentifier die er (mogelijk) in verschillende model/versies is.
• Mijn groene model versie 2 - zie nu ook OP - heeft onderop wel een mini-usb die we met een USB verloopkabel konden aansluiten.
______
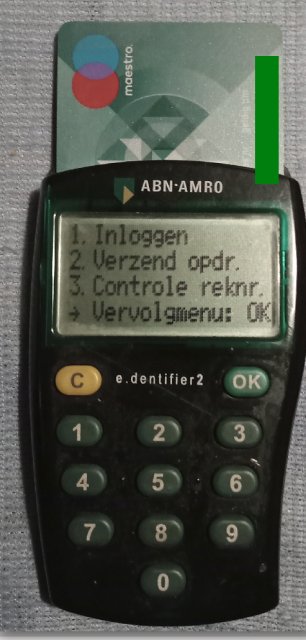
Bedoeling van Amro was ooit dat ze gebruikt konden worden worden zonder dat je steeds weer een code op het keyboard van de E-dentifier hoefde in te toetsen.
Dit werkte sws niet op destijds onze Unix/Sparc bakken en ook niet naar behoren op ik meen WinXP-pro of zo e.d.
Mogelijk omdat wij allerhande policies hadden zodat op werkstation sws geen vreemde USB zooi mocht worden ingeprikt.
Onze boekhouding, wij en anderen hebben dat toen maar gelaten met kut en is niet anders dan een paar keer per dag toetsen. Wanneer een E-dentifier stuk was (1x meegemaakt) pakte we de volgende van 6 uit de lade.
• Dat de USB-connectie van jouw E-dentifier bij jou - wat gebruik je ? - kennelijk wel werkt is mogelijk omdat jij/jullie een nieuwere Edentifer2 hebben of dan door wat anders. Eerlijkheidshalve, toen het usb kabeltje niet direct werkte, nooit meer geprobeerd of andere - latere - readers wel in/met onze besturingssystemen werkten.
NB: voor alle duidelijk zover informatie strekt heeft nog nooit iemand de techniek (CPS uit Vught) van de E-dentifier gekraakt.
De Rabo heeft op basis wat jaeren geleden haar eveneens daarop gebaseerde lezer (heette toen Rabox ?) vervangen door nu dan de beeldscanner die challenge code leest vanaf het (daarmee dus verplichte en goed ingestelde) kleurenbeeldscherm.
Waar het chagrijn hier nu gaat is dat het voornoemde zooi wordt vervangen door hetzij APP of nieuwe authenticatiesleutel in de vorm van "soort USB stick" (?) die je dan in de PC moet duwen.
Geen idee verder of de nieuwe USB-authenticatiekey USB-A 1.0/2.0/3.0 of USB-c is met dan welke onderliggende drivers daarvoor nodig zijn en op welke wijze een eventuele API daarmee vanuit de InternetBankieren browser wil/gaat communiceren.
Wat ik wel weet dat wij dat pad sws NIET zullen opgaan omdat wij sws geen vreemde apparaten gaan koppelen op/aan & onze machines.
[ Bericht 0% gewijzigd door Vallon op 18-10-2026 00:22:32 ]
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Een soort USB Stick? Het is een gecertificeerde FIDO 2 sleutel, en juist omdat het hier over een platform onafhankelijk device gaat is juist mooi zeker wat betreft bijvoorbeeld mensen met beperkingen, "met je vreemde" devices. Maar goed veel plezier met dat onding van de Rabobank, waar ze zelf al vanaf beginaf aan van balen omdat ze het een onding vinden.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik heb het over de nieuwe stickquote:
[..]
Even voor de helderheid. Onze (mogelijk te oude?) Edentifier2 kan/kon niet op onze systemen gebruikt worden van variërend van ooit Win/7 t/m Win10 en zo je wilt, wat we nu alleen nog gebruiken: Linux met van alles en nog wat (browser)smaken.
//--//
Jij heb het ws over jouw huidig vernieuwde E-dentifier die er (mogelijk) in verschillende model/versies is.
• Mijn groene model versie 2 - zie nu ook OP - heeft onderop wel een mini-usb die we met een USB verloopkabel konden aansluiten.
______ [ afbeelding ]
Bedoeling van Amro was ooit dat ze gebruikt konden worden worden zonder dat je steeds weer een code op het keyboard van de E-dentifier hoefde in te toetsen.
Dit werkte sws niet op destijds onze Unix/Sparc bakken en ook niet naar behoren op ik meen WinXP-pro of zo e.d.
Mogelijk omdat wij allerhande policies hadden zodat op werkstation sws geen vreemde USB zooi mocht worden ingeprikt.
Onze boekhouding, wij en anderen hebben dat toen maar gelaten met kut en is niet anders dan een paar keer per dag toetsen. Wanneer een E-dentifier stuk was (1x meegemaakt) pakte we de volgende van 6 uit de lade.
Och een kleuren beeldscherm verplicht 🤣quote:• Dat de USB-connectie van jouw E-dentifier bij jou - wat gebruik je ? - kennelijk wel werkt is mogelijk omdat jij/jullie een nieuwere Edentifer2 hebben of dan door wat anders. Eerlijkheidshalve, toen het usb kabeltje niet direct werkte, nooit meer geprobeerd of andere - latere - readers wel in/met onze besturingssystemen werkten.
NB: voor alle duidelijk zover informatie strekt heeft nog nooit iemand de techniek (CPS uit Vught) van de E-dentifier gekraakt.
De Rabo heeft op basis wat jaeren geleden haar eveneens daarop gebaseerde lezer (heette toen Rabox ?) vervangen door nu dan de beeldscanner die challenge code leest vanaf het (daarmee dus verplichte en goed ingestelde) kleurenbeeldscherm.
Ik hoop dat je nooit een nieuwe muis hoeft te kopen. Ps/2 is zeldzaamquote:Waar het chagrijn hier nu gaat is dat het voornoemde zooi wordt vervangen door hetzij APP of nieuwe authenticatiesleutel in de vorm van "soort USB stick" (?) die je dan in de PC moet duwen.
Geen idee verder of de nieuwe USB-authenticatiekey USB-A 1.0/2.0/3.0 of USB-c is met dan welke onderliggende drivers daarvoor nodig zijn en op welke wijze een eventuele API daarmee vanuit de InternetBankieren browser wil/gaat communiceren.
Wat ik wel weet dat wij dat pad sws NIET zullen opgaan omdat wij sws geen vreemde apparaten gaan koppelen op/aan & onze machines.
En zo een key gebruikt ook helemaal geen API, sterker nog ik weet vrij zeker dat het eerder een keyboard simuleert omdat als je er op klikt er in je tekstinvoer gewoon een time based key word uitgepoept.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

Wellicht vat ik je niet. en hap ik lekker. Jij je lol.quote:
[..]
Ik heb het over de nieuwe stick
[..]
Och een kleuren beeldscherm verplicht 🤣
[..]
Ik hoop dat je nooit een nieuwe muis hoeft te kopen. Ps/2 is zeldzaam
Over welke, hoe wat nieuwe stick heb jij het dan weer ?
Met het idd grappig was dat de Raboscanner alleen werkt bij een goed gecalibreerd kleuren scherm.
Wanneer nightlight aangaat, werkt de kleurencode niet meer (goed).
Geen idee waarom je denk dat iets in techniek voor mij/ons een probleem is.
Wij, o.a. touchscreens/pads, idd niet heel vaak (meer) een muis gebruiken en op een paar oude doosjes idd zuinig zijn op de PS/2 rollercoasters.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."

Dat is toch echt de term die Amro ons doet melden.quote:
Een soort USB Stick? Het is een gecertificeerde FIDO 2 sleutel, en juist omdat het hier over een platform onafhankelijk device gaat is juist mooi zeker wat betreft bijvoorbeeld mensen met beperkingen, "met je vreemde" devices. Maar goed veel plezier met dat onding van de Rabobank, waar ze zelf al vanaf beginaf aan van balen omdat ze het een onding vinden.
Geen idee waar je vandaan haal dat Rabo haar scanneer een onding vindt met dat het blijven ondersteunen. Mensen die het niet blieven kunnen met een eigen pincode vanaf hun eigen thuischerm, sws bij hun bankdata zonder dat zij een ding nodig hebben. Allen voor grotere bedragen heb je dan de scanner nodig.
Ik mag toch glad hopen dat de (gepersonaliseerde) USB-securitykey zelf 100% close/encrypted communiceert met z'n counterpart in/op de lokale InternetBankieren browsersessie en die communicatie niet betekenisvol kan worden gescand door iets anders op de universeel toegankelijke seriële (USB) bus.quote:
En zo een key gebruikt ook helemaal geen API, sterker nog ik weet vrij zeker dat het eerder een keyboard simuleert omdat als je er op klikt er in je tekstinvoer gewoon een time based key word uitgepoept.
Als dat ding "gewoon" een soort keyboard-simulator zou zijn, opent dan opties om die security-key remote via een USB tunnel te gaan benaderen en iemand intern dan keyboardsessies kan openen om challenge/data uit te gaan vissen
Maar goed wij gaan dat toch niet doen omdat wij geen vreemde ons onbekende USB zaken willen inprikken en laat staan met/voor iets dat dan als eigen toetsenbord kan spelen.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Je probeert erg interessant te doen door er allerlei technische termen tegen aan te gooien, terwijl je een hoop onzin verkondigt, misschien moet je eerst even zelf wat onderzoek doen voordat je je zelf nog belachelijker maakt.quote:Op zondag 18 oktober 2026 02:14 schreef Vallon het volgende:
[..]
Ik mag toch glad hopen dat de (gepersonaliseerde) USB-securitykey zelf 100% close/encrypted communiceert met z'n counterpart in/op de lokale InternetBankieren browsersessie en die communicatie niet betekenisvol kan worden gescand door iets anders op de universeel toegankelijke seriële (USB) bus.
Als dat ding "gewoon" een soort keyboard-simulator zou zijn, opent dan opties om die security-key remote via een USB tunnel te gaan benaderen en iemand intern dan keyboardsessies kan openen om challenge/data uit te gaan vissen
Maar goed wij gaan dat toch niet doen omdat wij geen vreemde ons onbekende USB zaken willen inprikken en laat staan met/voor iets dat dan als eigen toetsenbord kan spelen.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

Wat is een thuisscherm ? En wat is een niet-thuisscherm?quote:
[..]
Dat is toch echt de term die Amro ons doet melden.
Geen idee waar je vandaan haal dat Rabo haar scanneer een onding vindt met dat het blijven ondersteunen. Mensen die het niet blieven kunnen met een eigen pincode vanaf hun eigen thuischerm, sws bij hun bankdata zonder dat zij een ding nodig hebben. Allen voor grotere bedragen heb je dan de scanner nodig.
[..]
Ah, ik probeer helemaal niets en poog mij naar jouw gebezigd kennisniveau te verplaatsen. Ik niet in het minst het idee heb dat iets hier belachelijk of onzin zou zijn. Dat jij het zo ervaart, is dan meer aan jouw beleving.quote:
[..]
Je probeert erg interessant te doen door er allerlei technische termen tegen aan te gooien, terwijl je een hoop onzin verkondigt, misschien moet je eerst even zelf wat onderzoek doen voordat je je zelf nog belachelijker maakt.
Jij begint te kakelen dat je vrij zeker weet dat het ding een "keyboard" simuleert. Ik dat pareer met dat ik mag hopen van niet en tevens uitleg dat dit mij onverstandig lijkt omdat de USB eenvoudig door een ander proces kan worden uitgelezen.
[ Bericht 0% gewijzigd door Vallon op 18-10-2026 03:05:12 ]
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Ik weet niet of het bij deze key zo werkt, maar bij de Yubi key werkt het zo, maar goed je dacht echt dat hier niet over nagedacht is? Dacht je dat we geen mensen met diepe cryptografie kennis in huis hebben? En mocht je echt twijfels hebben dan ben ik er vrij zeker van dat als je een mail stuurt naar de helpdesk waar je meer technische achtergrond wilt hebben van het proces dat dat naar de juiste mensen word door gezet die het voor je kunnen uitleggen.quote:
[..]
Ah, ik probeer helemaal niets en poog mij naar jouw gebezigd kennisniveau te verplaatsten. Ik niet in het minst het idee heb dat iets hier belachelijk of onzin zou zijn. Dat jij het zo ervaart is dan meer aan jouw beleving.
Jij begint te kakelen dat je vrij zeker weet dat het ding een "keyboard" simuleert. Ik dat pareer met dat ik mag hopen van niet en tevens uitleg dat dit mij onverstandig lijkt omdat de USB eenvoudig door een ander proces kan worden uitgelezen.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Heb je een gebrek met taal, geschreven taal, of het Nederlands of zo?quote:
[..]
Ah, ik probeer helemaal niets en poog mij naar jouw gebezigd kennisniveau te verplaatsten. Ik niet in het minst het idee heb dat iets hier belachelijk of onzin zou zijn. Dat jij het zo ervaart is dan meer aan jouw beleving.
Jij begint te kakelen dat je vrij zeker weet dat het ding een "keyboard" simuleert. Ik dat pareer met dat ik mag hopen van niet en tevens uitleg dat dit mij onverstandig lijkt omdat de USB eenvoudig door een ander proces kan worden uitgelezen.
Je schrijft echt heel moeilijk leesbaar.
Idd, het is een commercieel bedrijf he, geen liefdadigheid instelling.quote:Op vrijdag 16 oktober 2026 23:50 schreef Caland het volgende:
Ik vind het eigenlijk al heel wat dat ze met een alternatief komen voor dat handjevol mensen dat nog een Edentifier wenst te gebruiken.
Zijn er goede alternatieven, of is de klacht achter de kracht eigenlijk wel terecht?quote:
[..]
Idd, het is een commercieel bedrijf he, geen liefdadigheid instelling.
Vraag je naar de bekende weg, net als ik toch niets te doen of wil je weten wat ik bedoel ?quote:
[..]
Wat is een thuisscherm ? En wat is een niet-thuisscherm?
Een scherm dat in de context thuis wordt gebruikt om via de browser daarvan te bankieren.
Om voortaan zonder whatever in te loggen via een 5-cijferige toegangscode moet je de te gebruiken browser daarvoor registreren dmv eenmalig inloggen met betaalpas en Rabo Scanner. Een niet-thuischerm is dan een browser die niet is geregistreerd.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Sorry.quote:
[..]
Vraag je naar de bekende weg, net als ik toch niets te doen of wil je weten wat ik bedoel ?
Een scherm dat in de context thuis wordt gebruikt om via de browser daarvan te bankieren.
Om voortaan zonder whatever in te loggen via een 5-cijferige toegangscode moet je de te gebruiken browser daarvoor registreren dmv eenmalig inloggen met betaalpas en Rabo Scanner. Een niet-thuischerm is dan een browser die niet is geregistreerd.
Ik heb daar nog nooit van gehoord.
Maar dat je devices toestemming geeft (of goedkeurt), kennen alle banken wel. Alleen niet perse een "thuisscherm'.
Ik heb geen gebrek en excuses dat je moeilijk leest.quote:
[..]
Heb je een gebrek met taal, geschreven taal, of het Nederlands of zo?
Je schrijft echt heel moeilijk leesbaar.
Waar je iets van mij niet begrijpt, leg ik dat graag uit.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Je schrijft zo dat ik zeker weet dat je geen AI bent. Complimenten daarvoor.quote:
[..]
Ik heb geen gebrek en excuses dat je moeilijk leest.
Waar je iets van mij niet begrijpt, leg ik dat graag uit.

Maar even serieus: je slaat geregeld woorden over in je zinnen. Of maakt bijzondere taalconstructies die niet natuurlijk aanvoelen.
Thuisscherm (Homescreen) is een vage term en wanneer je spreekt over "devices" zegt dat (mij) weer niet wat van wie/wat en waarmee. En zo is taal voor ieder zijn ding.quote:
[..]
Sorry.
Ik heb daar nog nooit van gehoord.
Maar dat je devices toestemming geeft (of goedkeurt), kennen alle banken wel.
Bij Amro kun je niet via een pincode als gekoppelde aan de browser inloggen (wat iets anders is dan het device waarop immers meedere gebruikers met hun eigen browser zich op aanmelden). De Rabo is met die pincode voorziening bij mijn weten inmiddels uniek. Bij anderne banken heb je altijd iets van een app/reader nodig.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Even serieus: zegt dat iets over de inhoud of is dat kritiek omtrent de vorm ?quote:
[..]
Je schrijft zo dat ik zeker weet dat je geen AI bent. Complimenten daarvoor.
Maar even serieus: je slaat geregeld woorden over in je zinnen. Of maakt bijzondere taalconstructies die niet natuurlijk aanvoelen.
In dit laatste geval: so be it.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Het maakt dat je posts heel erg lastig te volgen zijn.quote:
[..]
Even serieus: zegt dat iets over de inhoud of is dat kritiek omtrent de vorm ?
In dit laatste geval: so be it.
Ik heb je laatse post (die hierboven) inmiddels wel 4 keer gelezen. Maar ik begrijp gewoon niet wat je zegt. Over Amro en Rabo etc.
Volgens mij werkt mijn telefoon als jouw identifier. Als ik bankzaken via een browser regel. Of zo?
Ik twijfel niet aan iemand kennis met dat ik niet zou willen, zoals jij riep, dat de communicatie van die USB-securitykey ongecodeerd via een toetsenbord simulatie loopt.quote:
[..]
Ik weet niet of het bij deze key zo werkt, maar bij de Yubi key werkt het zo, maar goed je dacht echt dat hier niet over nagedacht is? Dacht je dat we geen mensen met diepe cryptografie kennis in huis hebben? En mocht je echt twijfels hebben dan ben ik er vrij zeker van dat als je een mail stuurt naar de helpdesk waar je meer technische achtergrond wilt hebben van het proces dat dat naar de juiste mensen word door gezet die het voor je kunnen uitleggen.
En nee, ik ga geen mail sturen omdat ik daarin geen belang heb en Amro ook geen mailadres meer biedt voor consumentenvragen. En ik stellig vermoed dat ze wel wat "beters" te doen hebben dan (mij) uitleg te willen geven over wijze van hun beveiliging.
//--//
Maar goed, back-up is wel klaar en OK en wens iedereen goede nacht. Thx4fish
 .
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Heel goed, ik vind het wel hilarisch dat je het continue over geen vertrouwen hebt, maar dat je het vreemd vind dat een bank MFA gebruikt, en je kennelijk liever met een pincode in een browser inlogt, nogmaals moet je zelf weten, maar niet gaan huilen als je leeggetrokken bent binnenkort.quote:
[..]
Ik twijfel niet aan iemand kennis met dat ik niet zou willen, zoals jij riep, dat de communicatie van die USB-securitykey ongecodeerd via een toetsenbord simulatie loopt.
En nee, ik ga geen mail sturen omdat ik daarin geen belang heb en Amro ook geen mailadres meer biedt voor consumentenvragen. En ik stellig vermoed dat ze wel wat "beters" te doen hebben dan (mij) uitleg te willen geven over wijze van hun beveiliging.
//--//
Maar goed, back-up is wel klaar en OK en wens iedereen goede nacht. Thx4fish
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Yep, dat kan heel goed en jij dus nergens "last" van hebt omdat jij feitelijk via de APP functie (ik denk middels QRcode) inlogt. Voor je begrip: ik wil dus geen smartphone APP gebruiken omdat ik geen afhankelijkeid wil.quote:
[..]
Het maakt dat je posts heel erg lastig te volgen zijn.
Ik heb je laatse post (die hierboven) inmiddels wel 4 keer gelezen. Maar ik begrijp gewoon niet wat je zegt. Over Amro en Rabo etc.
Volgens mij werkt mijn telefoon als jouw identifier. Als ik bankzaken via een browser regel. Of zo?
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Als ik via een browser bankier, log ik niet in via de app. En ook niet via een QR code. Maar via een user name en een password.quote:
[..]
Yep, dat kan heel goed en jij dus nergens "last" van hebt omdat jij feitelijk via de APP functie (ik denk middels QRcode) inlogt. Voor je begrip: ik wil dus geen smartphone APP gebruiken omdat ik geen afhankelijkeid wil.
Wel moet ik mijn transactie dan altijd goedkeuren via een identificeerbaar middel: dat is hier mijn telefoon. Waar ik ook dubbel op in moet loggen.
Ik kan ook zien welke devices er toestemming hebben, en ik kan toestemming intrekken of verlenen.
Ik zie mijn smartphone dan als e-dentifier. Want ik heb daar ook mijn bankpas staan.
[ Bericht 8% gewijzigd door PieterDeRijcke op 18-10-2026 03:38:12 ]
Thx voor opnieuw je waarschuwing en nog even voordat ik afsluit.quote:
[..]
Heel goed, ik vind het wel hilarisch dat je het continue over geen vertrouwen hebt, maar dat je het vreemd vind dat een bank MFA gebruikt, en je kennelijk liever met een pincode in een browser inlogt, nogmaals moet je zelf weten, maar niet gaan huilen als je leeggetrokken bent binnenkort.
De 1:1 relatie voor Internet Bankieren van een expliciet daarvoor geautoriseerde browser icm 5 cijferige pincode ter authenticatie, net zo MFA (on)veilig als pinnen bij de benzinepomp of afrekenen in het restaurant. Ik heb een geautoriseerde browser, ik weet mijn rekening/pasnummer en ik heb een gekoppelde (geheime) toegangscode (doet ook 3strikes is out).
Verder FWIW: is met die pincode inloggen niet alles mogelijk, laat staan grotere bedragen overboeken met dat daarvoor de scanner+pasje als MFA nodig is.
En ik juist, conform advies ooit adviseur, onze saldo's op rekeningen (ver)spreid zodat een eventueel verlies altijd beperkt blijft. Wat daarbij erg handig is, zijn 24uurs-blokkades en andere (pas)limieten.
Maar het voornoemde staat allemaal los van geen APP wensen en al helemaal niet als alternatief een USBsecuritystick te gaan gebruiken.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."


Je kunt bij de ING bankieren zonder smartphone of app via "Mijn ING" op de computer, waarbij je opdrachten bevestigt met de ING Scanner.
https://www.ing.nl/partic(...)ren/mijn-ing/scanner
Het fijne weet ik er overigens niet van.
https://www.ing.nl/partic(...)ren/mijn-ing/scanner
Het fijne weet ik er overigens niet van.
I am not omniscient, but I know a lot.
- Goethe, “Faust”
- Goethe, “Faust”
Bankier je bij de Amro ? https://www.abnamro.com/nl/quote:
[..]
Als ik via een browser bankier, log ik niet in via de app. En ook niet via een QR code. Maar via een user name en een password.
Wel moet ik mijn transactie dan altijd goedkeuren via een identificeerbaar middel: dat is hier mijn telefoon. Waar ik ook dubbel op in moet loggen.
Ik kan ook zien welke devices er toestemming hebben, en ik kan toestemming intrekken of verlenen.
Ik zie mijn smartphone dan als e-dentifier. Want ik heb daar ook mijn bankpas staan.
Button [Inloggen] via Internet.
Wat jij zegt, zie ik daar niet. Er nu 3 manieren: via APP (QRcode), Securitykey en E-dentifier.
Dat wat hij ziet, kan komen omdat ik geen APP heb.
Met de pas/APP op een telefoon, kan je volgens ABN/Amro, daarmee ook inloggen op InternetBankieren.
Maar goed, tijd voor slaap(tekort)
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
VanuitTS is het een terechte klacht.quote:
[..]
Zijn er goede alternatieven, of is de klacht achter de kracht eigenlijk wel terecht?
Maar de vraag is of er een alternatief moet zijn voor dat kleine groepje wat over is.
Tijden veranderen nou eenmaal. (Goed of slecht) en het staat je vrij om te vertrekken.
quote:
Je kunt bij de ING bankieren zonder smartphone of app via "Mijn ING" op de computer, waarbij je opdrachten bevestigt met de ING Scanner.
https://www.ing.nl/partic(...)ren/mijn-ing/scanner
Het fijne weet ik er overigens niet van.

Zonder APP van ING dus o.a. geen Webshop betalingen wat ms voor sommigenquote:bron: ing
Vanaf oktober 2026 vervangen alle webshops iDEAL stap voor stap door Wero. Vanaf eind 2027 kun je alleen nog via Wero betalen. iDEAL wordt dan niet meer gebruikt. Wero-betalingen kun je niet goedkeuren met de ING Scanner. Dit kan alleen met de ING App. De ING Scanner kun je wel blijven gebruiken om in te loggen en betalingen te bevestigen in Mijn ING.
 mogelijk een uitkomst is.
"Wero" wordt hier imo gebruikt om mensen toch naar de APP van ING te krijgen.

"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Dat is nu exact het punt, er WORD een alternatief aangeboden, namelijk het USB device, dat TS dat ook niet wil gebruiken om onverklaarbare redenen (niet veilig?) moet hij weten, maar het houd natuurlijk een keer op.quote:
[..]
VanuitTS is het een terechte klacht.
Maar de vraag is of er een alternatief moet zijn voor dat kleine groepje wat over is.
Tijden veranderen nou eenmaal. (Goed of slecht) en het staat je vrij om te vertrekken.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Hoe vervelend ik het 'zenden' en niet luisteren naar argumenten ook vind (en daarom er ook voor kies niet meer direct te reageren), wanneer je leeg getrokken wordt doordat een crimineel de MFA kraakt en niet doordat je zelf de factoren afgeeft is echt een probleem voor de bank en niet voor de consument.quote:
[..]
Heel goed, ik vind het wel hilarisch dat je het continue over geen vertrouwen hebt, maar dat je het vreemd vind dat een bank MFA gebruikt, en je kennelijk liever met een pincode in een browser inlogt, nogmaals moet je zelf weten, maar niet gaan huilen als je leeggetrokken bent binnenkort.
En dat is natuurlijk ook direct de reden om over te stappen naar betere technologieën.
Als jou MFA gehacked word weet ik vrij zeker dat de bank de kosten zal vergoeden, daarnaast de nieuwe methode is juist 1 van de sterkste MFA opties.quote:
[..]
Hoe vervelend ik het 'zenden' en niet luisteren naar argumenten ook vind (en daarom er ook voor kies niet meer direct te reageren), wanneer je leeg getrokken wordt doordat een crimineel de MFA kraakt en niet doordat je zelf de factoren afgeeft is echt een probleem voor de bank en niet voor de consument.
En dat is natuurlijk ook direct de reden om over te stappen naar betere technologieën.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

ik krijg een code op mijn telefoon die ik in moet tikken dat is toch ook een identifier??quote:Op vrijdag 16 oktober 2026 19:13 schreef Vallon het volgende:
Benieuwd boe anderen die momenteel zonder BankApp bij ABM Amro bankieren hun transacties gaan doen.
Zie ook: consumentenbond
Kreeg net dus de brief dat ABN Amro niet langer de gebruikte E-dentifier gaat ondersteunen om mee in te loggen op Internet bankieren. Het alternatief is een dure USB stick die je dan ergens in moet duwen.
Nu: [ afbeelding ] .. Straks(?)[ afbeelding ]
Wij binnen vier weken moeten beslissen of we de "ABN Amro App" gaan gebruiken of als enig alternatief hun USB securitystick (€10-25 kopen, dat bij Ali voor 50ct de deur uitgaat) moeten gaan gebruiken ons bij ABN Amro te kunnen authenticeren voor hun wijze van Internetbankieren.
Met iemand het kan raden, die USB-stick alleen werkt op moderne en up-to-date te/gehouden computers.
Ik (redelijk goed onderlegd technocraat) sws ben fel tegenstander van deze opgedrongen life-App's en technologie die zg noodzakelijk zijn (gemaakt) om als modern mens te kunnen bestaan. Ik ga al helemaal geen USB stick ergens in iemands software/computer duwen om mij mee te authenticeren.
Eén van de hoofdredenen is dat wij voor diensten niet afhankelijk willen zijn van onze telefoon of specifiek software. SMS controle van allerhande diensten is/was daarin ergens al een brug te ver omdat we dan daarmee niet langer (meer) makkelijk kunnen wisselen van telefoonnummer.
Ik heb (gelukkig) ook een volwaardige Rabo (betaal)rekening/creitcards vv. RaboScanner en overweeg nu sterk om onze Amro zooi daarnaartoe over te zetten. Werk is dan hooguit een paar weken machtigingen omzetten.
Rabo berichtte mi net, dat zij nu geen, noch plannen hebben om hun leesscanner uit te faseren. De vraag blijft natuurlijk of en hoe lang dat houdbaar is/blijft.
Het is sw te zot voor woorden dan je na generaties (mijn voor/ouders zaten als bij ABN/Amro) en wij inmiddels decennia als klant zo in een afzeikmodus wordt gedreven.
Dit allemaal in het kader we willen en kunnen het wel maar gaan het zeker niet leuker maken omdat wij je business als pauperklant ons niet meer wensen.
NB wat jaeren terug eerder, zakelijk, werden we niet blij van Amro omdat die het persoonlijk contact al niet meer mogelijk maakten en wij zakelijk dus overhopten naar de Rabo waar er nog (hier) een kantoor is dat je te woord staat. Weliswaar op afspraak maar verder meer dan prima geregeld, incl. bakkie koffie.
Overstappen naar een ING vormt geen echt alternatief en we daar al eerder vertrokken toen die TAN/CAN vervielen. Geen idee verder of en hoe je daar nog zonder APP kunt bankieren.
tenzij iemand je telefoon steelt zeg jij dan
alle banken doen een code naar je telefoonnummer sturen toch ??quote:
[..]
VanuitTS is het een terechte klacht.
Maar de vraag is of er een alternatief moet zijn voor dat kleine groepje wat over is.
Tijden veranderen nou eenmaal. (Goed of slecht) en het staat je vrij om te vertrekken.
AI-overzicht Volgens onderzoeken behoren autonome, gezonde westerse ouderen met een goed pensioen tot meest tevreden mensen ter wereld.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Als je al een account hebt gaat het andersom, jij stuurt het verzoek, de bank geeft slechts antwoord.quote:
[..]
ik krijg een code op mijn telefoon die ik in moet tikken dat is toch ook een identifier??
tenzij iemand je telefoon steelt zeg jij dan
[..]
alle banken doen een code naar je telefoonnummer sturen toch ??
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Sterker nog, de wens is er blijkbaar om met een fingerprint van de browser te gaan werken en wellicht zelfs via een of andere certificaat oplossing daar bovenop. Fingerprints worden in de praktijk wel gebruikt om het risico van legitieme en niet legitieme authenticatiepogingen van elkaar te onderscheiden, maar door het gebrek aan een versleutelingselement mag de bank vanuit de regelgeving dit zelfs niet als MFA onderdeel gebruiken. Certificaten kunnen wel, maar voor certificaten op een multi-purpose device zit je altijd met het probleem van de eerste initële acceptatie. En daarmee is de registratie van een trusted device wel een makkelijk middel voor de dagelijkse interactie, het is geen houdbare oplossing zonder extra authenticatie-middelen.quote:
[..]
Dat is nu exact het punt, er WORD een alternatief aangeboden, namelijk het USB device, dat TS dat ook niet wil gebruiken om onverklaarbare redenen (niet veilig?) moet hij weten, maar het houd natuurlijk een keer op.
Certificaten zie ik eigenlijk nooit, ik ben het 1 keer tegengekomen voor het inloggen bij het RDW. Volgens mij komt er dan gewoon ook een mannetje langs die het installeert voor je.quote:
[..]
Sterker nog, de wens is er blijkbaar om met een fingerprint van de browser te gaan werken en wellicht zelfs via een of andere certificaat oplossing daar bovenop. Fingerprints worden in de praktijk wel gebruikt om het risico van legitieme en niet legitieme authenticatiepogingen van elkaar te onderscheiden, maar door het gebrek aan een versleutelingselement mag de bank vanuit de regelgeving dit zelfs niet als MFA onderdeel gebruiken. Certificaten kunnen wel, maar voor certificaten op een multi-purpose device zit je altijd met het probleem van de eerste initële acceptatie. En daarmee is de registratie van een trusted device wel een makkelijk middel voor de dagelijkse interactie, het is geen houdbare oplossing zonder extra authenticatie-middelen.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
externe certifcaten zien we eigenlijk alleen in wholesale, maar self-signed zit vaak achter de trusted device elementen van de banken waar ik over de vloer komquote:
[..]
Certificaten zie ik eigenlijk nooit, ik ben het 1 keer tegengekomen voor het inloggen bij het RDW. Volgens mij komt er dan gewoon ook een mannetje langs die het installeert voor je.
Ja intern gebruiken we ze wel, als developer trouwens vaak een ramp om het goed te krijgen vooral omdat je geen local admin bent.quote:
[..]
externe certifcaten zien we eigenlijk alleen in wholesale, maar self-signed zit vaak achter de trusted device elementen van de banken waar ik over de vloer kom
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Je hebt duidelijk geen idee waar je het over hebtquote:
[..]
Dat is voor jouw zienswijze dat het voor mij een optie zou zijn.
Met dat ik sws geen onverkozen USBstick van een ander in mijn apparaten ga inbrengen. Om vervolgens maar af te wachten wat die (mij) nu of later allemaal gaat vereisen, verplichten of tot (toet)stand gaat brengen.
En als je al klanten wilt laten authenticeren middels een nieuwerwetse losse stick, doe dan een zon TOTP afleestellertje dat ik icm met mijn part een 8cijferige pincode of gekoppelde passphrase moet bevestigen om in te loggen op InternetBankieren.
Kern is sws dat je niet twee security elementen fysiek op hetzelfde inlog apparaat moet willen kunnen/gaan verenigen.

Als je je ook maar 1 seconden had ingelezen in wat die USB stick doet dan wist je dat je inlogt met je e-mail adres en wachtwoord, en het USB stickje is gewoon een 2FA security key ala Yubico met jouw cryptografische sleutel erop. Die methode is op dit moment de gouden standaard voor wat betreft extra beveiligd inloggen en wordt over de hele wereld gebruikt. Is ook veiliger dan TOTP, want die codes kunnen theoretisch op afstand gestolen worden. Met een security key moet iemand dat ding fysiek van jou stelen om toegang te krijgen tot je bank omgeving.
No amount of money ever bought a second of time.
Van dit topic krijg ik jeuk. Ik snap best dat veranderingen vervelend zijn en weerstand oproept. Maar tegelijk, als je je zo afzet tegen technologische ontwikkelingen dan maak je het vooral voor jezelf heel moeilijk.
Kortom, ‘wat nu?’: ga mee met de tijdsgeest.
Kortom, ‘wat nu?’: ga mee met de tijdsgeest.
Most people keep their brains
Between their legs
(Don't you find ?)
Between their legs
(Don't you find ?)

Wero is een door Europese banken ondersteund betaalmiddel om over de grens te betalen. Denk je nou echt dat een BNP Paris Bas het interesseert dat een Hollander uit de polder, geen ING app wil alloceren op z'n phone? Overquote:
"Wero" wordt hier imo gebruikt om mensen toch naar de APP van ING te krijgen.
gesproken
Mijn hobby is glas-in-lood maken en herstellen. Ook voor u
Je mist het punt en laat je verwarren door wat anderen in reactie mij daarover willen vertellen.quote:
[..]
Je hebt duidelijk geen idee waar je het over hebt
Als je je ook maar 1 seconden had ingelezen in wat die USB stick doet dan wist je dat je inlogt met je e-mail adres en wachtwoord, en het USB stickje is gewoon een 2FA security key ala Yubico met jouw cryptografische sleutel erop. Die methode is op dit moment de gouden standaard voor wat betreft extra beveiligd inloggen en wordt over de hele wereld gebruikt. Is ook veiliger dan TOTP, want die codes kunnen theoretisch op afstand gestolen worden. Met een security key moet iemand dat ding fysiek van jou stelen om toegang te krijgen tot je bank omgeving.
Ik wil geen USB stick en dat staat totaal los van wat een ander daarvan vindt.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."

BS want het alternatief is van het karakter we aten vlees en voortaan mag je kiezen uit sla of sojabonen.quote:
[..]
Dat is nu exact het punt, er WORD een alternatief aangeboden, namelijk het USB device, dat TS dat ook niet wil gebruiken om onverklaarbare redenen (niet veilig?) moet hij weten, maar het houd natuurlijk een keer op.
Met het houdt ene keer op suggereer je dat Amro haar best heeft gedaan en ze kennelijk daarin ook niet luistert naar een consumentenbond. Bij Rabo hebben ze tenminste nog een klantenpanel die dingen beoordeelt.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
De MFA wordt hier met oud en nieuw niet gekraakt. De E-identifier en haar technologie is nog nooit gekraakt.quote:
[..]
Hoe vervelend ik het 'zenden' en niet luisteren naar argumenten ook vind (en daarom er ook voor kies niet meer direct te reageren), wanneer je leeg getrokken wordt doordat een crimineel de MFA kraakt en niet doordat je zelf de factoren afgeeft is echt een probleem voor de bank en niet voor de consument.
En dat is natuurlijk ook direct de reden om over te stappen naar betere technologieën.
Om het maar in platte argumenten te zeggen je lult uit je eigen veronderstellingen.
Een betere techonlogie maakt niet een betere veiligheid wanneer dat ten koste gaat van iemand in vrijheid te maken keuzes. Maar goed, argumenten tellen niet; en alleen overtuigingen nog het woord dienen.
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Nee en gaat niet om hoe die inlogcode tot stand komt, maar dat ik geen APP noch USB-stick daarvoor wil hebben op mijn eigen digitale zooi. Ik zou prima kunnen leven met een SMS code om dan mee in te loggen, wat dus niet aangeboden wordt.quote:
[..]
ik krijg een code op mijn telefoon die ik in moet tikken dat is toch ook een identifier??
tenzij iemand je telefoon steelt zeg jij dan
[..]
alle banken doen een code naar je telefoonnummer sturen toch ??
Een Amro en Rabo bieden in plaats van hun APP nu een los kastje waarin je je eigen betaalpasje steekt, waaruit vervolgens een inlogcode rolt die je dan moet intypen. Amro cancelt dus (straks) die cardreader en vervangt dit door een "soort van USB stick" die je - voor aanmelden - dan in je PC moet steken.
Bij ING is, ivm invoering Wero, per 2027 het niet meer mogelijk om zonder haar APP nog iets te kunnen kopen bij webshops.
[ Bericht 1% gewijzigd door Vallon op 18-10-2026 16:25:33 ]
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
en met vakantie moet je al die zooi meeslepen ????????quote:
[..]
Nee en gaat niet om hoe die inlogcode tot stand komt, maar dat ik geen APP noch USB-stick daarvoor wil hebben op mijn eigen digitale zooi. Ik zou prima kunnen leven met een SMS code om dan mee in te loggen, wat dus niet aangeboden wordt.
Een Amro en Rabo bieden in plaats van hun APP nu een los kastje waarin je je eigen betaalpasje steekt, waaruit vervolgens een inlogcode rolt die je dan moet intypen. Amro cancelt dus (straks) die cardreader en verangt dit door een "soort van USB stick" die je dan in je PC moet steken.
Bij ING is ivm invoering Wero wordt per 2027 niet meer mogelijk om zonder APP iets te kunnen kopen bij webshops.
AI-overzicht Volgens onderzoeken behoren autonome, gezonde westerse ouderen met een goed pensioen tot meest tevreden mensen ter wereld.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Deze combinatie van factoren zorgt voor een hoog welzijn.

Waar denk jij dat APP een afkorting van is, @Vallon?
The love you take is equal to the love you make.
Wat loop je nu te bazelen en wat hebben certificaten hier te maken met de manier van inloggen ?quote:
[..]
Sterker nog, de wens is er blijkbaar om met een fingerprint van de browser te gaan werken en wellicht zelfs via een of andere certificaat oplossing daar bovenop. Fingerprints worden in de praktijk wel gebruikt om het risico van legitieme en niet legitieme authenticatiepogingen van elkaar te onderscheiden, maar door het gebrek aan een versleutelingselement mag de bank vanuit de regelgeving dit zelfs niet als MFA onderdeel gebruiken. Certificaten kunnen wel, maar voor certificaten op een multi-purpose device zit je altijd met het probleem van de eerste initële acceptatie. En daarmee is de registratie van een trusted device wel een makkelijk middel voor de dagelijkse interactie, het is geen houdbare oplossing zonder extra authenticatie-middelen.
Instanties mogen wel zeker een geverifieerde fingerprint gebruiken als onderdeel van hun MFA implementatie met dat dit verder een keuze is tussen klant en bank. Net als dat paslimieten, wie wel of niet naar wat mag afschrijven etc.etc.
Nog even los dat ik dat "5cijferige pin inloggen" opvoerde ter voorbeeld dat de Rabo dat als aanvulling op werkwijze biedt voor mensen die niet altijd met dat een inlogscanner willen rondzeulen. En als Fok! gebruikelijk men daarover weer verder denkt gaan moeten beuzelen en ik zo dom ben daar uitleg over te geven.
Met dat die pincode-inlog mogelijkheid sws elke 3 maanden moet worden ververst dat zo oneindige houdbaarheid tav bv fingerprint kunnen kraken voorkomt. En wanneer iemand 3 x fout inlogt, dat geblokkeerd wordt.
Om risico's te beperken kan je met die methode belangrijke handelingen doen zoals bv je spaarrekening leegtrekken waarvoor je altijd de Raboscanner zult moeten gebruiken.
Verder heeft jouw bijdrage geen lor te maken met wat ik opvoer: geen APP noch USB stick die daarmee wordt opgelegd.
ik geen afhankelijkheid wil hebben van mijn gekochte telefoon. Wanneer de Amro mij aan de APP wil hebben, geef ze mij maar een toestel dat daarvoor geschikt is. Er komt ruim genoeg geld vanuit rente -en kosten binnen omdat te kunnen betalen.
Jij dan je gelijk hebt dat ik niet de door anderen aanbeden technologie op mijn eigen shit wil hoeven hebben.
[ Bericht 0% gewijzigd door Vallon op 18-10-2026 16:23:45 ]
"On bended knee is no way to be free" Peter R 1954-2021 (©Zapata)
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Hegel: "De waarheid is subjectief"
Covid19: "Doctors can’t cure stupid, but at least they can sedate it."
Ze bieden een prima alternatief voor de paar dino's die geen app willen gebruiken. Dat dat ook niet naar jouw goedkeuren is is toch echt vooral jouw probleem.quote:Op zondag 18 oktober 2026 15:18 schreef Vallon het volgende:
[..]
Wat loop je nu te bazelen en wat hebben certificaten hier te maken met de manier van inloggen ?
Instanties mogen wel zeker een geverifieerde fingerprint gebruiken als onderdeel van hun MFA implementatie met dat dit verder een keuze is tussen klant en bank. Net als dat paslimieten, wie wel of niet naar wat mag afschrijven etc.etc.
Nog even los dat ik dat "5cijferige pin inloggen" opvoerde ter voorbeeld dat de Rabo aanvulling op werkwijzen biedt voor mensen die niet altijd met dat een inlogscanner willen rondzeulen. En als Fok! gebruikelijk men daarover weer verder denkt gaan beuzelen en ik zo dom ben daar uitleg over te geven.
Met dat die pincode-inlog mogelijkheid sws elke 3 maanden moet worden ververst dat zo oneindige houdbaarheid tav bv fingerprint kunnen kraken voorkomt. En wanneer iemand 3 x fout inlogt, dat geblokkeerd wordt.
Om risico's te beperken kan je met die methode belangrijke handelingen doen zoals bv je spaarrekening leegtrekken waarvoor je altijd de Raboscanner zult moeten gebruiken.
Verder heeft jouw bijdrage geen lor te maken met wat ik opvoer: geen APP noch USB stick die daarmee wordt opgelegd.
ik geen afhankelijkheid wil hebben van mijn gekochte telefoon. Wanneer de Amro mij aan de APP wil hebben, geef ze mij maar een toestel dat daarvoor geschikt is. Er komt ruim genoeg geld vanuit rente -en kosten binnen omdat te kunnen betalen.
Jij dan je gelijk hebt dat ik niet de door anderen aanbeden technologie op mijn eigen shit wil hoeven hebben omdat
VBL SC influencer
Left, right, behind
Left, right, behind
