NWS Nieuws & Achtergronden
Discussieer hier diepgaander over de actualiteiten.
Cyberaanval treft Franse supermarkten, koelsystemen op 50 graden gezet


Precies. 'Hacken' en 'Cyberaanval' is vaak niets meer dan 'onnozele medewerker van credentials afgetroggeld'. Iedereen die klaagt over passkeys, two factor authentication en periodiek veranderen van wachtwoorden mag wat mij betreft gehakt uit zo'n Franse supermarché gaan eten.quote:Op maandag 12 oktober 2026 20:36 schreef Wantie het volgende:
[..]
Bovenop de beveiliging zitten.
Ik werk zelf bij een grote organisatie, en de beveiliging wordt continu gecontroleerd en bijgesteld.
Gebruikers worden daar soms wel moe van, maar dan wijs ik ze op wat er recent bij Odido is gebeurd en de Deense persoonsregistratie.
En dit is ook een mooi voorbeeld.
Je bent wel cool, maar dat komt doordat je in mijn schaduw staat
Zo’n Hyper Intermarche zoals ze er daar tig hebben kunnen ze hier een puntje aan zuigen hoor.quote:Op dinsdag 13 oktober 2026 00:09 schreef ootjekatootje het volgende:
Dit treft toch alleen stedelingen met gebrek aan smaak?
En Franse die afhankelijk zijn van de supermarkten daar die alleen diepvrieszakken verkopen.
“Weak or strong, clever or simple, we are all brothers.”

Ik neem aan dat in het geval van deze hack de schoonmaakdefrostcyclus geforceerd is. Anders kom je nooit aan de genoemde temperaturen.quote:
[..]
Das niet waar, alleen de verdamper ontdooien gebeurt meerdere keren per dag. Of met heet persgas of electrische elementen, de afvoer en lekbak zijn verwarmd door spiralen.
Dus dat gaat volautomatisch.
Dus dan blijft mijn vraag nog steeds staan. Waarom zou dit via het internet gecontroleerd moeten kunnen worden? Dat heeft in beide gevallen geen toegevoegde waarde. De temperatuur in de gaten houden zou nog zinvol zijn, maar er is volgns mij geen praktisch scenario te bedenken waarin het nodig is om via internet een complete ontdooicyclus te forceren.
Op donderdag 7 juli 2022 12:47 schreef LordofLeaves het volgende:
Bij deze ben jij de marimba van KLB. :P
Bij deze ben jij de marimba van KLB. :P


Pizza's, ijs en snacks liggen in de supermarkt in vriezersquote:
[..]
En hoe noem je de koelingen/koelvakken die er ook staan? Vriezers die op boven nul afgesteld staan?

Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje

Je gaat er blind vanuit dat daar over nagedacht is.quote:
[..]
Ik neem aan dat in het geval van deze hack de schoonmaakdefrostcyclus geforceerd is. Anders kom je nooit aan de genoemde temperaturen.
Dus dan blijft mijn vraag nog steeds staan. Waarom zou dit via het internet gecontroleerd moeten kunnen worden? Dat heeft in beide gevallen geen toegevoegde waarde. De temperatuur in de gaten houden zou nog zinvol zijn, maar er is volgns mij geen praktisch scenario te bedenken waarin het nodig is om via internet een complete ontdooicyclus te forceren.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik weet heel goed dat er (helaas) nooit over nagedacht is, en dat developers toen een wifi chip op de pcb gegooid hebben want: "dan kunnen we daar allemaal handige dingen mee doen" zonder precies na te denken over consequenties. En dat neem ik ze ook niet zo kwalijk, want niemand dacht er toen over na en de dreigingen leken toen nog niet zo heel relevant.quote:
[..]
Je gaat er blind vanuit dat daar over nagedacht is.
Maar feit is wel dat we daardoor nu met de gebakken peren zitten. Dus lijkt me verstandig om er vanaf nu wel over na te gaan denken, of een internetverbinding nu echt praktische meerwaarde heeft, en het potentiële risico waard is. Je kan wel alles aan de software kant proberen dicht te timmeren, maar geen internettoegang inbouwen als die niet nodig is, is veel goedkoper en veel veiliger.
Op donderdag 7 juli 2022 12:47 schreef LordofLeaves het volgende:
Bij deze ben jij de marimba van KLB. :P
Bij deze ben jij de marimba van KLB. :P
Vooruitdenken zonder dat er een directe businesswaarde is geen populaire methode, ik zal een simpel voorbeeld geven, het merendeel van mijn leven heb ik websites voor grotere corporates gebouwd, en 1 van mijn specialismes was de zogenaamde content management systemen. Dan was altijd de scope: Nee hoor, het hoeft het alleen in het Nederlands!!!! Echter negen van de 10 keer kwam er dan later de vraag: Ja nee het moet ook in het Engels! Niet snappende dat als ik initieel de website voorbereid om een 2e taal, dat het me wellicht slechts 2 dagen kost, echter achteraf, kan het maanden aan extra werk zijn, tjah dat is een beetje hoe business owners denken, altijd bij de waan van de dag.quote:
[..]
Ik weet heel goed dat er (helaas) nooit over nagedacht is, en dat developers toen een wifi chip op de pcb gegooid hebben want: "dan kunnen we daar allemaal handige dingen mee doen" zonder precies na te denken over consequenties. En dat neem ik ze ook niet zo kwalijk, want niemand dacht er toen over na en de dreigingen leken toen nog niet zo heel relevant.
Maar feit is wel dat we daardoor nu met de gebakken peren zitten. Dus lijkt me verstandig om er vanaf nu wel over na te gaan denken, of een internetverbinding nu echt praktische meerwaarde heeft, en het potentiële risico waard is. Je kan wel alles aan de software kant proberen dicht te timmeren, maar geen internettoegang inbouwen als die niet nodig is, is veel goedkoper en veel veiliger.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Het is normaliter gewoon een VPN of andere verbinding die de complete regelaar bedient en hysterische informatie laat zien.quote:
[..]
Ik neem aan dat in het geval van deze hack de schoonmaakdefrostcyclus geforceerd is. Anders kom je nooit aan de genoemde temperaturen.
Dus dan blijft mijn vraag nog steeds staan. Waarom zou dit via het internet gecontroleerd moeten kunnen worden? Dat heeft in beide gevallen geen toegevoegde waarde. De temperatuur in de gaten houden zou nog zinvol zijn, maar er is volgns mij geen praktisch scenario te bedenken waarin het nodig is om via internet een complete ontdooicyclus te forceren.
Als bv blijkt dat een vriescel slecht werkt kun je op afstand een extra of langere defrost uitvoeren
Vakman pur sang
Uitlezen helemaal mee eens. Dat kan zeker bij heel veel installaties op heel veel locaties helpen om vroegtijdig problemen op te sporen zonder de hele dag door supermarkten te hoeven lopen.quote:
[..]
Het is normaliter gewoon een VPN of andere verbinding die de complete regelaar bedient en hysterische informatie laat zien.
Als bv blijkt dat een vriescel slecht werkt kun je op afstand een extra of langere defrost uitvoeren
Maar als een koeling het niet goed doet, dan is daar een reden voor in de fysieke wereld. Dat is bijna nooit van een afstand op te lossen. Dat vind ik dus een matig argument om er een internetverbinding aan te hangen. Dan zal je er toch echt naar toe moeten lopen en kijken waarom hij het niet doet.
Op donderdag 7 juli 2022 12:47 schreef LordofLeaves het volgende:
Bij deze ben jij de marimba van KLB. :P
Bij deze ben jij de marimba van KLB. :P
Niet echt. Mensen vergeten snel en kiezen uiteindelijk toch voor gemak en lage kosten en denken mbt risico al snel: mij overkomt het niet.quote:
[..]
Waarschijnlijk om ze centraal te kunnen bedienen en/of monitoren. Gebruiksgemak dus. Maar er zal nu wel een tegenbeweging ontstaan, hoop ik dan toch, dat apparatuur alleen op internet gaat als het ook echt nodig is.
Maar wellicht zit ik ernaast. Hoop het.
Krekker is de bom!
Ik weet het. Ik doe ook productontwikkeling, maar dan fysieke producten. Niet (willen) nadenken over toekomstige eisen en wensen kan daar nog veel duurder zijn of vaak zelfs compleet onmogelijk. Dan is een website opnieuw bouwen nog een relatief kleine investering.quote:
[..]
Vooruitdenken zonder dat er een directe businesswaarde is geen populaire methode, ik zal een simpel voorbeeld geven, het merendeel van mijn leven heb ik websites voor grotere corporates gebouwd, en 1 van mijn specialismes was de zogenaamde content management systemen. Dan was altijd de scope: Nee hoor, het hoeft het alleen in het Nederlands!!!! Echter negen van de 10 keer kwam er dan later de vraag: Ja nee het moet ook in het Engels! Niet snappende dat als ik initieel de website voorbereid om een 2e taal, dat het me wellicht slechts 2 dagen kost, echter achteraf, kan het maanden aan extra werk zijn, tjah dat is een beetje hoe business owners denken, altijd bij de waan van de dag.
Op donderdag 7 juli 2022 12:47 schreef LordofLeaves het volgende:
Bij deze ben jij de marimba van KLB. :P
Bij deze ben jij de marimba van KLB. :P
Niet helemaal waar, een bevroren verdamper, omdat iemand een deur open liet staan, een compressor die slecht draait door de N+1 compressor laten overnemen; enz. 80% van de storingen kan je op afstand oplossen of verhelpen en later de echte oorzaak wegnemen.quote:
[..]
Uitlezen helemaal mee eens. Dat kan zeker bij heel veel installaties op heel veel locaties helpen om vroegtijdig problemen op te sporen zonder de hele dag door supermarkten te hoeven lopen.
Maar als een koeling het niet goed doet, dan is daar een reden voor in de fysieke wereld. Dat is bijna nooit van een afstand op te lossen. Dat vind ik dus een matig argument om er een internetverbinding aan te hangen. Dan zal je er toch echt naar toe moeten lopen en kijken waarom hij het niet doet.
Vakman pur sang
Controle is zinvol.quote:
[..]
Ik neem aan dat in het geval van deze hack de schoonmaakdefrostcyclus geforceerd is. Anders kom je nooit aan de genoemde temperaturen.
Dus dan blijft mijn vraag nog steeds staan. Waarom zou dit via het internet gecontroleerd moeten kunnen worden? Dat heeft in beide gevallen geen toegevoegde waarde. De temperatuur in de gaten houden zou nog zinvol zijn, maar er is volgns mij geen praktisch scenario te bedenken waarin het nodig is om via internet een complete ontdooicyclus te forceren.
Bijvoorbeeld in Nederland heb je de HACCP die dicteert dat de temperatuur moet worden gemonitord en geregistreerd.
En dat is natuurlijk het gemakkelijkst centraal over het netwerk.
De instellingen van koelingen aanpassen vind ik geen goed idee over een netwerk.
Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje
Ja handig man, sluit die dingen op internet aan in plaats van gewoon een ouderwetse thermostaat draaiknop die een medewerker kan bedienen.
Europa roept dit zelf over zich uit door alles "smart" te maken. Kan die Russen geen ongelijk geven. We zouden ze dankbaar moeten zijn dat ze dit doen zodat wij onze shit fixen.
Europa roept dit zelf over zich uit door alles "smart" te maken. Kan die Russen geen ongelijk geven. We zouden ze dankbaar moeten zijn dat ze dit doen zodat wij onze shit fixen.
Disclaimer: Ik heb PDD-NOS (officiële diagnose) en kan emotioneel reageren. Ik ben niet verantwoordelijk voor de inhoud van mijn berichten. Het verwijderen/wijzigen zonder toestemming van mijn berichten is niet toegestaan. Alle rechten voorbehouden.
Veel "smart" apparaten maken geen onderscheid tussen het soort interactie met 't apparaat zelf. Of je nu de temperatuur uitleest, de compressor aan of uit zet of de temperatuur op 420 graden zet, het apparaat zelf zal 't worst zijn. Dat is ook direct één van de issues en is niet zo eenvoudig op te lossen.quote:
[..]
Controle is zinvol.
Bijvoorbeeld in Nederland heb je de HACCP die dicteert dat de temperatuur moet worden gemonitord en geregistreerd.
En dat is natuurlijk het gemakkelijkst centraal over het netwerk.
De instellingen van koelingen aanpassen vind ik geen goed idee over een netwerk.
Op zich ook niet zo'n heel groot issue als je 't achter API gateways gooit in aparte netwerken, maar dat gaat weer in tegen het beleid van veel bedrijven.
Welke medewerkers? Hier zijn inmiddels alle kassa’s verdwenen, de schoonmaker vervangen door een kutrobot met zo’n blij gezicht en aan teamleiders doe ze blijkbaar ook niet meer.quote:
Ja handig man, sluit die dingen op internet aan in plaats van gewoon een ouderwetse thermostaat draaiknop die een medewerker kan bedienen.
Europa roept dit zelf over zich uit door alles "smart" te maken. Kan die Russen geen ongelijk geven. We zouden ze dankbaar moeten zijn dat ze dit doen zodat wij onze shit fixen.
“Weak or strong, clever or simple, we are all brothers.”
In dat geval hoop ik misschien wel dat dit soort cyberaanvallen door blijven gaan. Maak de boel maar kapot zodat ze dingen weer normaal maken.quote:
[..]
Welke medewerkers? Hier zijn inmiddels alle kassa’s verdwenen, de schoonmaker vervangen door een kutrobot met zo’n blij gezicht en aan teamleiders doe ze blijkbaar ook niet meer.
Disclaimer: Ik heb PDD-NOS (officiële diagnose) en kan emotioneel reageren. Ik ben niet verantwoordelijk voor de inhoud van mijn berichten. Het verwijderen/wijzigen zonder toestemming van mijn berichten is niet toegestaan. Alle rechten voorbehouden.
Maar het is de keuze van de fabrikant wat op afstand is te bedienen en wat niet. En ook de keuze van de fabrikant om de ondersteuning van apparatuur te stoppen die verder blijkbaar nog goed werkt.quote:
[..]
Veel "smart" apparaten maken geen onderscheid tussen het soort interactie met 't apparaat zelf. Of je nu de temperatuur uitleest, de compressor aan of uit zet of de temperatuur op 420 graden zet, het apparaat zelf zal 't worst zijn. Dat is ook direct één van de issues en is niet zo eenvoudig op te lossen.
Op zich ook niet zo'n heel groot issue als je 't achter API gateways gooit in aparte netwerken, maar dat gaat weer in tegen het beleid van veel bedrijven.
En door dat soort keuzes kunnen dit soort situaties ontstaan. En dat wordt waarschijnlijk steeds erger. In feite moeten fabrikanten gedwongen worden om langer ondersteuning te bieden voor IoT apparaten, en er moet beter worden nagedacht over welke bediening van op afstand benaderbaar is.
Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje
Veel fabrikanten hebben een i2c/Modbus connectie naar het apparaat zelf waar ze low level instellingen kunnen doen. Die fabrikanten hebben dan eigenlijk een module die met die connectie babbelt en internet facing is. I2C/Modbus maakt het niet uit of jij lees of schrijfrechten hebt, je hebt i2c rechten dus je kunt low level parameters aanpassen.quote:
[..]
Maar het is de keuze van de fabrikant wat op afstand is te bedienen en wat niet. En ook de keuze van de fabrikant om de ondersteuning van apparatuur te stoppen die verder blijkbaar nog goed werkt.
En door dat soort keuzes kunnen dit soort situaties ontstaan. En dat wordt waarschijnlijk steeds erger. In feite moeten fabrikanten gedwongen worden om langer ondersteuning te bieden voor IoT apparaten, en er moet beter worden nagedacht over welke bediening van op afstand benaderbaar is.
Zolang die apparaten niet intelligenter worden (of de interface slimmer) kun je alles doen op 't apparaat als je maar de juist autorisatie hebt. Dat was ook precies mijn punt, daar moet iets aan gedaan worden. Maar dat betekent in veel gevallen veranderingen op architectuurniveau in 't apparaat. Het is ondertussen een soort SCADA light, maar dan zonder de (soft) controls van SCADA eromheen.
Dit is geen Nederlandse zin.quote:
Zou wat zijn zeg dat je er personeel voor nodig bent.
Radical islam is the snake in the grass.
Moderate islam is the grass that hides the snake.
Moderate islam is the grass that hides the snake.
quote:Franse vriezerhack kan hier ook gebeuren: kwetsbare koelingen bij vishandel of bakkerij
De koel- en vriesinstallaties die deze week werden gehackt in honderden Franse supermarkten, worden ook in Nederland gebruikt. Dat blijkt uit onderzoek van RTL Z. Het gaat om koelingen die via internet bediend kunnen worden, bijvoorbeeld om de temperatuur op afstand te regelen. De gehackte systemen zijn van de Deense fabrikant Danfoss. Ook in Nederland staan koelkasten die met zo'n Danfoss-systeem worden aangestuurd.
Zeker 75 loginpagina's van Nederlandse Danfoss-koelingen zijn via het internet te bereiken. Het gaat om systemen bij bijvoorbeeld een vishandel, een bakkerij en een groothandel in Aziatische producten.
Hoe groot het risico van deze koelingen is, verschilt. Bij de hack in Frankrijk zijn volgens Danfoss vooral oude systemen van het type AK-SM 800 getroffen. Dat systeem wordt niet meer ondersteund door de fabrikant. Maar ook de opvolger van dat systeem, de AK-SM 800A, bevat verschillende kwetsbaarheden.
Code van de dag
Eén daarvan is opvallend: naast het wachtwoord dat de gebruikers zelf hebben ingesteld, kan er ook ingelogd worden met een 'code van de dag'. Die wordt gegenereerd door de software van Danfoss, maar onderzoekers wisten te achterhalen hoe die code precies tot stand kwam. Daardoor kunnen buitenstaanders zo'n code reproduceren en dus inloggen bij elk koelsysteem.
De kwetsbaarheid is sinds maart dit jaar bekend, en verholpen met een softwareupdate. Maar het overgrote deel van de koelsystemen heeft die update nog niet geïnstalleerd. Uit een analyse van cybersecuritybedrijf Censys blijkt dat in Nederland 57 systemen staan die op deze manier gehackt kunnen worden.
En er zijn nog meer beveiligingsproblemen bekend bij de systemen, zegt ethisch hacker Chris Kubecka. "Ik vond zelfs een opleiding voor ethisch hackers, waar Danfoss als voorbeeld wordt gebruikt bij het huiswerk van de studenten."
Het is dus cruciaal dat deze systemen geüpdatet worden, zodat bekende kwetsbaarheden gedicht worden. Ook is het beter om een loginpagina niet openbaar toegankelijk te maken, zegt Kubecka. "Deze koelsystemen kunnen nog andere kwetsbaarheden bevatten, dus het is riskant om ze bloot te stellen."
https://www.rtl.nl/nieuws(...)tsbare-koelingen-bij
Steun het Kiva Fok! team!
http://www.kiva.org/team/fok
http://www.kiva.org/team/fok
Volgens die jongen (ethisch hacker) was dit nog niks vergeleken met wat er mogelijk is.
A Robin Redbreast in a Cage Puts all Heaven in a Rage.

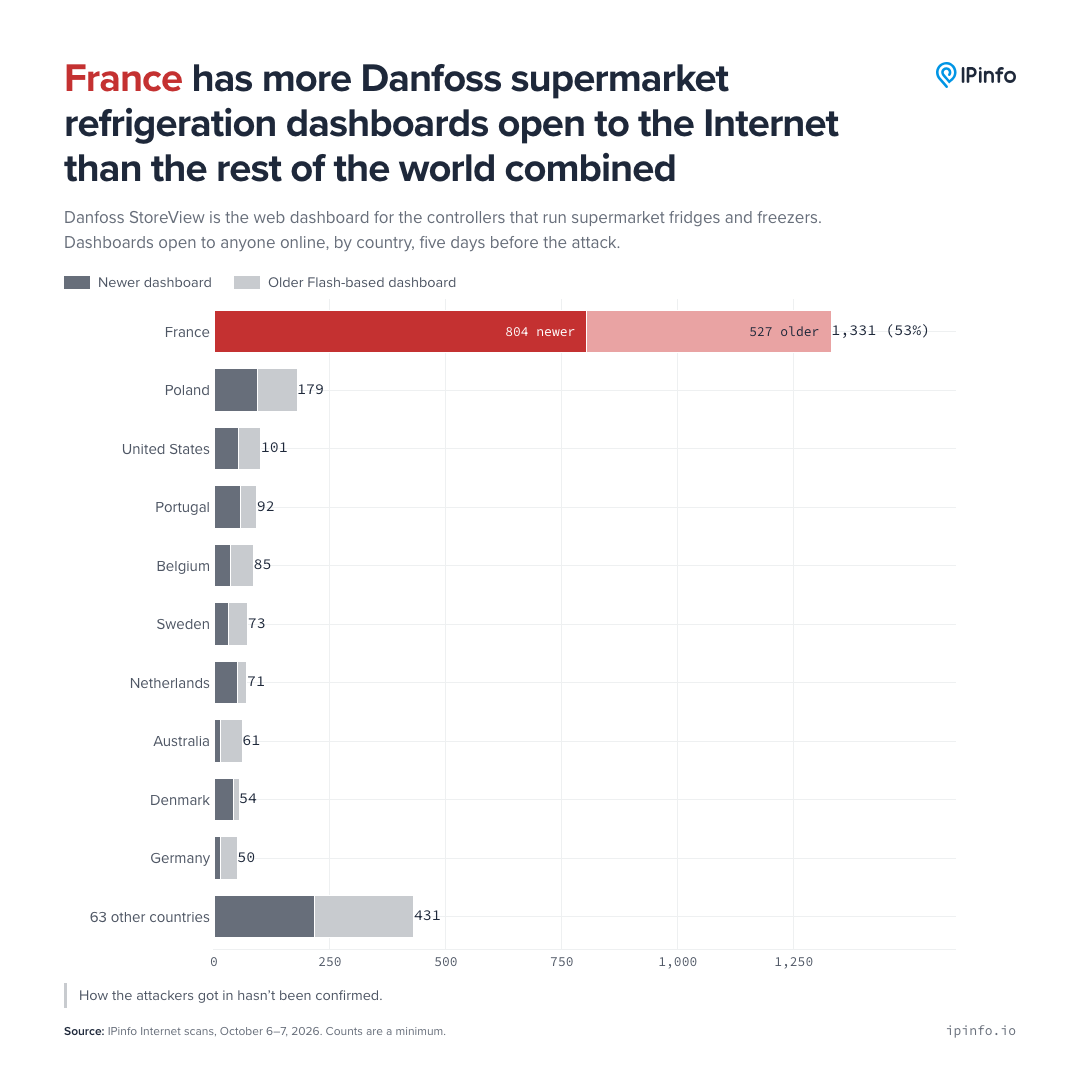
France's Supermarket Fridges Were Vulnerable Online for Months
https://ipinfo.io/blog/france-fridges-hack
https://ipinfo.io/blog/france-fridges-hack
When the student is ready, the teacher will appear.
When the student is truly ready, the teacher will disappear.
When the student is truly ready, the teacher will disappear.

Als ze die dan gewoon op 180 of 200 zetten, kun je de friet of pizza ter plekke opeten 
Hoef je alleen nog een fles mayo en curry en een zakje uitjes te kopen
Hoef je alleen nog een fles mayo en curry en een zakje uitjes te kopen

Dit op grote schaal lijkt mij een behoorlijke ontregeling. Dus hoe bedoel je: 'wat schiet je ermee op'.quote:
Wie het ook doet...wat schiet je ermee op? Gewoon voor shits and giggles of zit hier nog iets van een plan achter?
Wat ik bedoel is wat haal je hier als hacker voor persoonlijk voordeel uit?quote:
[..]
Dit op grote schaal lijkt mij een behoorlijke ontregeling. Dus hoe bedoel je: 'wat schiet je ermee op'.
Radical islam is the snake in the grass.
Moderate islam is the grass that hides the snake.
Moderate islam is the grass that hides the snake.
Misschien krijgen ze geld om te hacken en ontregelen bij Europese bedrijven?quote:
[..]
Wat ik bedoel is wat haal je hier als hacker voor persoonlijk voordeel uit?
Dat zou kunnen.quote:
[..]
Misschien krijgen ze geld om te hacken en ontregelen bij Europese bedrijven?
Radical islam is the snake in the grass.
Moderate islam is the grass that hides the snake.
Moderate islam is the grass that hides the snake.

Morgen AirFryer die -20℃ koelt?
When the student is ready, the teacher will appear.
When the student is truly ready, the teacher will disappear.
When the student is truly ready, the teacher will disappear.
Kan toch van alles zijn? geld in naam van een land, partij, groep.quote:
[..]
Wat ik bedoel is wat haal je hier als hacker voor persoonlijk voordeel uit?
Ijsblokjes maken in de airfryer.quote:
 Op

Radical islam is the snake in the grass.
Moderate islam is the grass that hides the snake.
Moderate islam is the grass that hides the snake.
Ik denk dat we vooral eens moeten kijken of al die systemen wel zo nodig online moeten. Ik heb jarenlang gevaren en daar waren ook systemen die online konden, maar dat moest met een fysieke sleutelschakelaar aangezet worden en stond standaard uit.quote:
Ik denk dat Europa voorlopig even cybersecurity op prioriteit #1 moet zetten.
Zolang je nog steeds debielen in hoge ICT-functies hebt die hun systemen beveiligen met 123456 en welkom01, of software draaien uit het jaar kruik, valt hier heel veel winst te behalen en onnodige schade te voorkomen.
220.000 euro schade omdat je oude software hebt draaien dat aan het internet hangt in deze tijd met die klote Russen en AI, is compleet debiel
Een alternatief is ook mogelijk om besturing (van een fucking koelkast) lokaal te doen, maar met alarm uitlezing de mogelijkheid te hebben om die op afstand uit te lezen. Dan heb je dit soort ongein ook niet.
Zouden ze dat niet in bepaalde restaurant gebruiken om voedsel warm te houden? Maar voor een supermarkt heb je dat idd niet nodig.quote:
Waarom de neuk kunnen koelingen op 70+ graden
Niet letterlijk: de ontdooistand wordt op oneindig gezet, waardoor de koelmotor als een warmtepomp gaat werken.quote:
Waarom de neuk kunnen koelingen op 70+ graden
Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje
Voor zulke destructieve acties zou je toch ook iets van 4 ogen principe hanteren...
The name is Putler, Vladimir Putler
Ik ben er nog steeds van overtuigd dat dit nog slechts kleine vingeroefeningen zijn en we in de nabije toekomst nog wel meer van dit soort dingen gaan zien, op veel grotere schaal.
AH heeft dan wel uit voorzorg zelf alles stil gelegd, maar, dat gaf al een enorme chaos.
Moet je je voorstellen wat er gebeurt als iemand (een vijandig land bijvoorbeeld) alle supermarkten in het land plat legt.
En zich tegelijkertijd ook richt op de drinkwater- en energievoorziening, en betalingsverkeer etcetera.
Dan heb je een land volledig lam gelegd.
AH heeft dan wel uit voorzorg zelf alles stil gelegd, maar, dat gaf al een enorme chaos.
Moet je je voorstellen wat er gebeurt als iemand (een vijandig land bijvoorbeeld) alle supermarkten in het land plat legt.
En zich tegelijkertijd ook richt op de drinkwater- en energievoorziening, en betalingsverkeer etcetera.
Dan heb je een land volledig lam gelegd.
Een ding is zeker, op 70 graden ontdooit de boel welquote:
[..]
Niet letterlijk: de ontdooistand wordt op oneindig gezet, waardoor de koelmotor als een warmtepomp gaat werken.


En waarom zijn ze verbonden met internet? Je zou kunnen opteren dat we onszelf deze problemen op de hals halenquote:
Waarom de neuk kunnen koelingen op 70+ graden

blablablabla
Blijkbaar dezelfde manier als een paar weken terug volgens NOS en RTL.
Dat is een duur (onverzekerd) grapje voor de aandeelhouders van Ahold. Neem aan dat daar wel wat koppen gaan rollen in het management.
Dat is een duur (onverzekerd) grapje voor de aandeelhouders van Ahold. Neem aan dat daar wel wat koppen gaan rollen in het management.
Op zaterdag 8 februari 2014 23:39 schreef Slaapscheet het volgende:
Oke, MichaelScott, je bent geweldig. :D
Oke, MichaelScott, je bent geweldig. :D
Ook koelsystemen in Nederland aangevallen, bij 17 bedrijven temperatuur aangepast
https://nos.nl/artikel/26(...)emperatuur-aangepast
https://nos.nl/artikel/26(...)emperatuur-aangepast
When the student is ready, the teacher will appear.
When the student is truly ready, the teacher will disappear.
When the student is truly ready, the teacher will disappear.
quote:
Ook koelsystemen in Nederland aangevallen, bij 17 bedrijven temperatuur aangepast
https://nos.nl/artikel/26(...)emperatuur-aangepast
quote:De koelsystemen die afgelopen nacht zijn aangevallen, stonden niet op een beveiligd netwerk en hadden een standaardwachtwoord, zegt de Danfoss-woordvoerder. Als er wel maatregelen waren genomen, had de aanval volgens hem voorkomen kunnen worden.

Nachtje opsluiten in een koelcel zeg ik.
Nouja een wake up call voor bedrijven dat je echt niks op een standaard wachtwoord kan hebben staan.quote:
[..]
[..]
Nachtje opsluiten in een koelcel zeg ik.
Ik denk dat zeker bij supermarkten ze aangemeld zijn omdat ze dan de temperatuur op afstand kunnen monitoren en stel er is een storing dat ze dan meteen aan de bel kunnen trekken.quote:Op maandag 2 november 2026 13:08 schreef Elan het volgende:
[..]
En waarom zijn ze verbonden met internet? Je zou kunnen opteren dat we onszelf deze problemen op de hals halen
Zonder wrijving geen glans
Dat preventief uitlezen in geval van storing valt nog wel wat voor te zeggen, maar bedienen op afstand is vragen om gezeik.quote:
[..]
Ik denk dat zeker bij supermarkten ze aangemeld zijn omdat ze dan de temperatuur op afstand kunnen monitoren en stel er is een storing dat ze dan meteen aan de bel kunnen trekken.
Zeker als je ziet waar hackers tegenwoordig toe in staat zijn

blablablabla
Bedienen op afstand hoeft met de juiste maatregelen en procedures helemaal geen vragen om problemen te zijn.quote:
[..]
Dat preventief uitlezen in geval van storing valt nog wel wat voor te zeggen, maar bedienen op afstand is vragen om gezeik.
Zeker als je ziet waar hackers tegenwoordig toe in staat zijn
Niet dat ik voorstander ben om alles maar op afstand te bedienen. Het moet wel echt voordelen bieden.
Overigens heb je bijvoorbeeld bij kerncentrales altijd wel bediening op afstand mogelijkheden nodig. Bijv vanuit een speciale locatie. Dit is nodig als bijv de kerncentrale zelf fysiek niet bezocht kan worden.
Dat hadden we vroeger ook bij de bank waar ik werk. En wss nog steeds wel maar hoef ik niet meer mee te testen of alles vanuit die locatie werkt.
The name is Putler, Vladimir Putler

Toch wel weer verontrustendquote:
Ook koelsystemen in Nederland aangevallen, bij 17 bedrijven temperatuur aangepast
https://nos.nl/artikel/26(...)emperatuur-aangepast
Een drama natuurlijk, maar ik vraag me dan ook af waarom ze na de miljoenen schade in Frankrijk niet bij zichzelf hebben afgevraagd hoe het zit met de eigen beveiliging..quote:
Bij deze Belgische slager werd het koelsysteem gehackt
Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje
Het waren dus de Russen.
quote:Sterke aanwijzingen voor Russische sabotage achter hack van supermarktkoelingen
Steeds meer cybersecurityexperts vermoeden dat Rusland achter de cyberaanval op de koelsystemen van supermarkten in meerdere Europese landen zit. Definitief bewijs is er nog niet, maar onderzoekers zien opvallende overeenkomsten met eerdere sabotagecampagnes die aan het Kremlin worden gelinkt. De aanval legde de kwetsbaarheid van de Europese voedselketen bloot en past volgens experts in een bredere strategie om onrust te zaaien.
De Europese Commissie spreekt van “een doelbewuste poging om onze voedselvoorzieningsketen te verstoren en het consumentenvertrouwen daarin te ondermijnen”. Hoewel het onderzoek nog loopt, groeit onder cybersecurityonderzoekers de overtuiging dat een door Rusland gesteunde groepering achter de aanval zit.
“We kunnen nooit 100 procent zeker zijn zonder een officieel inlichtingenrapport, maar wij schatten de kans dat een door het Kremlin gesteunde groepering achter de aanval zit op ongeveer 95 procent”, zegt Xavier Bellekens, CEO van het Schotse cybersecuritybedrijf Lupovis, aan HLN. “We zagen dezelfde infrastructuur en overlappende IP-adressen eerder opduiken bij sabotageacties die aan de Russische overheid werden gelinkt.”
Analyse via “honeypots”
Bellekens analyseerde de voorbije weken gegevens van honderden zogenoemde “honeypots”, digitale loksystemen die identiek zijn aan de Danfoss-koelsystemen die de voorbije dagen en weken werden geviseerd. Tussen 20 en 30 oktober werden volgens hem 256 aanvalspogingen geregistreerd vanuit 91 verschillende bronnen.
“Die kwamen allemaal binnen via bulletproof hosting, waarbij providers bewust wegkijken van illegale of criminele activiteiten. Enkele maanden geleden zagen we dezelfde infrastructuur en overlappende IP-adressen opduiken bij sabotageacties die aan de Russische overheid werden gelinkt.”
Volgens Bellekens begonnen de aanvallers bovendien al minstens een week voor de incidenten systematisch Europese koelinstallaties in kaart te brengen.
Bellekens staat niet alleen met die analyse. Ook andere experts achten een statelijke actor waarschijnlijk. Zulke aanvallen veroorzaken niet alleen economische schade, maar kunnen ook het vertrouwen in de voedselvoorziening ondermijnen wanneer consumenten lege rekken en weggegooid voedsel zien.
https://www.hln.be/nieuws(...)95-procent~a9cf2a04/
Steun het Kiva Fok! team!
http://www.kiva.org/team/fok
http://www.kiva.org/team/fok

Niet geheel onverwachts.quote:
Zie de wereld zoals ze is. Droom van wat ze zou kunnen zijn. Bouw wat kan. Spreek alsof je je kunt vergissen.
Dit hele verhaal over die supermarkt koelingen was gisteren een it expert voor op TV.
Er wordt al maanden misschien wel jaren gewaarschuwd door de fabrikant (Danfoss) dat er een wijziging en update gedraaid moet worden op de regelingen omdat er een datalek in zat, in elke mailing en nieuwsbrief is dat ontelbare keren verkondigd en toch hebben veel ondernemers, toeleveranciers dat niet uitgevoerd.
Vlg hem had het ook een verveelde tiener kunnen zijn want er was makkelijk in deze systemen gekomen.
Alleen ging men ervan uit, wie zou in godsnaam een koeling regeling willen hacken
Er wordt al maanden misschien wel jaren gewaarschuwd door de fabrikant (Danfoss) dat er een wijziging en update gedraaid moet worden op de regelingen omdat er een datalek in zat, in elke mailing en nieuwsbrief is dat ontelbare keren verkondigd en toch hebben veel ondernemers, toeleveranciers dat niet uitgevoerd.
Vlg hem had het ook een verveelde tiener kunnen zijn want er was makkelijk in deze systemen gekomen.
Alleen ging men ervan uit, wie zou in godsnaam een koeling regeling willen hacken
Vakman pur sang
Nou, de Russen dus.quote:
Dit hele verhaal over die supermarkt koelingen was gisteren een it expert voor op TV.
Er wordt al maanden misschien wel jaren gewaarschuwd door de fabrikant (Danfoss) dat er een wijziging en update gedraaid moet worden op de regelingen omdat er een datalek in zat, in elke mailing en nieuwsbrief is dat ontelbare keren verkondigd en toch hebben veel ondernemers, toeleveranciers dat niet uitgevoerd.
Vlg hem had het ook een verveelde tiener kunnen zijn want er was makkelijk in deze systemen gekomen.
Alleen ging men ervan uit, wie zou in godsnaam een koeling regeling willen hacken
En na de eerste aanval werden supermarkteigenaren nog niet wakker.
Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje
Het wordt ook wel overdreven allemaal.quote:
[..]
Nou, de Russen dus.
En na de eerste aanval werden supermarkteigenaren nog niet wakker.
De koeling doet effe niet, en is zo weer gefixt.
Nou en?
Hangt een regelaar aan met open poort naar internet.
Elke gek kan die hacken .
Tevens zijn de setpoints dit keer naar 50C gezet. Wat in 10min opgelost is door setpoint terug te zetten en internet tijdelijk los te nemen.
Setpoint 50C betekent gewoon dat die de koelklep even niet aanstuurt
[ Bericht 10% gewijzigd door Lospedrosa op 04-11-2026 15:59:26 ]
Vakman pur sang
Klopt allemaal, maar toch veroorzaakt dit gewoon weer wat meer onrust in het Westen. Precies wat Putin en achterban wil.quote:
[..]
Het wordt ook wel overdreven allemaal.
De koeling doet effe niet, en is zo weer gefixt.
Nou en?
Hangt een regelaar aan met open poort naar internet.
Elke gek kan die hacken .
Tevens zijn de setpoints dit keer naar 50C gezet. Wat in 10min opgelost is door setpoint terug te zetten en internet tijdelijk los te nemen.
Setpoint 50C betekent gewoon dat die de koelklep even niet aanstuurt
The name is Putler, Vladimir Putler
En het heeft miljoenen gekost, dit geintje.quote:
[..]
Klopt allemaal, maar toch veroorzaakt dit gewoon weer wat meer onrust in het Westen. Precies wat Putin en achterban wil.
Wantie is eigendom van de zittende macht en heeft dus geen eigen mening meer -- @Candymannetje
Nou kan dat best een clupje van die vakidioten zijn die ongein uithalen ook uit Rusland wel.quote:
[..]
Klopt allemaal, maar toch veroorzaakt dit gewoon weer wat meer onrust in het Westen. Precies wat Putin en achterban wil.
Rusland kun je kwalijk nemen niet genoeg controle uit te voeren. En die clubs zelfs via via sponsort.
En ja ze zijn heel gemeen enzo.
Maar dat dit specifiek door het Kremlin wordt aangestuurd, neuh geloof ik ook niet.
En eenmaal de techniek kenende wat er mis ging moet je het juist niet zo overdrijven en aandacht geven.
Poort dichtzetten en door
[ Bericht 2% gewijzigd door Lospedrosa op 04-11-2026 18:12:24 ]
Vakman pur sang

Al vier jaar 'oorlog' met de russen en sinds het uitbreken van het Iran conflict wordt alles links en rechts opeens gehackt... Ja, duidelijk de russen beste mensen...quote:

Gelukkig hebben ze bij ons op het werk hier wel over nagedacht en die dingen niet eens aangesloten op een netwerk 
Shine bright like a diamond.

Dit begrijp ik ook niet.quote:
[..]
Sowieso een koelsysteem aan het internet hangen is absurd.

 ²
Misgun niemand zijn profijt, laat elk op hoope bouwe. Ofschoon wie mij ook benijdt, fortuin moet zijn loop behouden.
Bansheeboy: Fok!ker van de week!
[Without heart we would be mere machines]
Bergkamp, Zlatan, Van Persie, Ziyech, Quaresma
Bansheeboy: Fok!ker van de week!
[Without heart we would be mere machines]
Bergkamp, Zlatan, Van Persie, Ziyech, Quaresma
Vind het niet zo veel voorstellen eerlijk gezegd. Als je echt chaos wil zaaien dan zijn er veel betere manieren.quote:
[..]
Klopt allemaal, maar toch veroorzaakt dit gewoon weer wat meer onrust in het Westen. Precies wat Putin en achterban wil.
A Robin Redbreast in a Cage Puts all Heaven in a Rage.
Dit zijn echt geen Russen, dit zijn gewoon trollende Nerds, en zo moeiljk was deze hack niet.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Klein schot voor de boeg, volgende keer hacken ze het cijferslot van kerncentrales, de waterhuishouding, het riool, je moeder en je bankrekening.quote:
[..]
Vind het niet zo veel voorstellen eerlijk gezegd. Als je echt chaos wil zaaien dan zijn er veel betere manieren.
Laat maar waaien
Een goede hacker gaat niet voor de Russische overheid werken, die gaat liever Bitcoins jatten of ransomware verspreiden.quote:
[..]
Klein schot voor de boeg, volgende keer hacken ze het cijferslot van kerncentrales, de waterhuishouding, het riool, je moeder en je bankrekening.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Ik denk dat elke week zo'n "mini hack" als AH, Odido, Carrefour uiteindelijk meer met je veiligheidsgevoel doen dan een one-off blast.quote:
[..]
Vind het niet zo veel voorstellen eerlijk gezegd. Als je echt chaos wil zaaien dan zijn er veel betere manieren.
TASSERY - Live @ BASIS 20-11-2026
|MUSE| - Live @ AMSTERDAM 29-11-2026
I have gone further than a man of my looks or intellect should ever fucking go.
|MUSE| - Live @ AMSTERDAM 29-11-2026
I have gone further than a man of my looks or intellect should ever fucking go.
Dit soort hacks zijn ook gewoon van het niveau kijken of een website /phpmyadmin b open heeft staan en het standaard wachtwoord heeft laten staan zodat je de hele database kunt leegtrekken.quote:
[..]
Een goede hacker gaat niet voor de Russische overheid werken, die gaat liever Bitcoins jatten of ransomware verspreiden.
Volkorenbrood: "Geen quotes meer in jullie sigs gaarne."
Het zou me niet verbazen als men op github gewoon naar endpoints heeft lopen zoeken, of wellicht via Google (tegenwoordig houden die dat wel wat meer tegen), kan ook nog zo zijn dat er gewoon een net portfolio van klanten op de website stond, even met DNS Dumpster kijken of er voor de hand liggende kandidaten zijn.quote:
[..]
Dit soort hacks zijn ook gewoon van het niveau kijken of een website /phpmyadmin b open heeft staan en het standaard wachtwoord heeft laten staan zodat je de hele database kunt leegtrekken.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
Jij en ik mss niet. Maar er zijn er alweer genoeg die in de stress schieten.quote:
[..]
Vind het niet zo veel voorstellen eerlijk gezegd. Als je echt chaos wil zaaien dan zijn er veel betere manieren.
Je hoorde alweer de verhalen over voedseltekorten door hacks en dat alles zo onveilig is omdat het van afstand bereikbaar is.
Terwijl het gros van de geslaagde aanvallen aan slecht beheer te wijten is.
Overigens de toko die, die koelkasten verkoopt komt mij iets te makkelijk weg met: "ja we hebben klanten geadviseerd". Fuck dat soort shit moet je gewoon afdwingen. Als is het maar het aanpassen van het wachtwoord van het admin accountna eerste login.
The name is Putler, Vladimir Putler
quote:Op woensdag 4 november 2026 18:19 schreef Cruzinats het volgende:
[..]
Al vier jaar 'oorlog' met de russen en sinds het uitbreken van het Iran conflict wordt alles links en rechts opeens gehackt... Ja, duidelijk de russen beste mensen...
 Je blijkt nog gewoon gelijk te hebben
quote:Frankrijk: Iran achter cyberaanval op vriezers
Iran zit achter de recente cyberaanval op supermarktvriezers en andere koelsystemen in meerdere Europese landen. Dat zegt de Franse minister van Buitenlandse Zaken Jean-Noël Barrot. Franse openbaar aanklagers doen onderzoek naar de cyberaanval. Volgens de Franse autoriteiten is de aanval uitgevoerd door een cyberonderdeel van de Iraanse Revolutionaire Garde.
https://www.ad.nl/buitenl(...)p-vriezers~a00f06ce/
Steun het Kiva Fok! team!
http://www.kiva.org/team/fok
http://www.kiva.org/team/fok
Hij vergeet wel in zijn verhaal dat security afdelingen dagelijks druk bezig zijn om o.a. die Russen buiten te houden.quote:
[..]
[..]
The name is Putler, Vladimir Putler
Ja, en in al die andere dingen is Rusland wel gewoon de schuldige. Vandaar ook mijn verbazing dat nu blijkt dat hier de Russen toch niet de schuldige blijkt te zijn.quote:
[..]
Hij vergeet wel in zijn verhaal dat security afdelingen dagelijks druk bezig zijn om o.a. die Russen buiten te houden.
Steun het Kiva Fok! team!
http://www.kiva.org/team/fok
http://www.kiva.org/team/fok
Iran is er ook wel eentje die je goed in de gaten moet houden. Mss nog wel gevaarlijker dan de Russen.quote:
[..]
Ja, en in al die andere dingen is Rusland wel gewoon de schuldige. Vandaar ook mijn verbazing dat nu blijkt dat hier de Russen toch niet de schuldige blijkt te zijn.
The name is Putler, Vladimir Putler
Geloof er geen bal van dat het Iran is, het speelt gewoon perfect in de huidige geopolitieke machtsspel om Rusland en Iran de schuld te geven. We zullen nooit te horen krijgen wie er daadwerkelijk achter zat, alleen wie het hun uitkomt.
''Without self knowledge, without understanding the working and functions of his machine, man cannot be free, he cannot govern himself and he will always remain a slave.''
|
|
Cyberaanval treft Franse supermarkten, koelsystemen op 50 graden gezet
