NWS Nieuws & Achtergronden
Discussieer hier diepgaander over de actualiteiten.


Mitigaties, excuus. Mn mentions zijn stuk sinds gisteren, dus ik had gemist dat ik niet op deze gereageerd hadquote:Op woensdag 21 oktober 2026 22:50 schreef FlippingCoin het volgende:
[..]
Wat voor al dan niet potentiële migraties?

PHP is een scripttaal die op een webserver draait, in veel gevallen is Apache de webserversoftware die het beschikbaar maakt. De gebruiker waaronder Apache draait op die server bepaald welke rechten een potentiële aanvaller heeft.
Stel dat je die webserver hackt door een RCE (remote code execution) uit te voeren, dan voer je dat dus uit onder diezelfde rechten. Als de gebruiker waaronder die webserver draait beperkte rechten heeft kan de aanvaller eigenlijk niets anders dan zoeken naar nog een exploit (hack) om van die gebruiker met beperkte rechten naar een beheerdersaccount te gaan. Dit wordt privilege escalation genoemd.
Qua mitigaties is 't dus belangrijk ervoor te zorgen dat je webserver nergens anders bij kan. Een aantal voorbeelden (geen complete lijst):
- Firewall van 't internet naar je webserver: om verdacht verkeer te identificeren en blokkeren
- Firewall van je webserver naar de rest van je netwerk en databaseserver: om al het verkeer wat niet direct bestemd is voor de databaseserver te blokkeren
- antivirus/EDR op de server: om processen op de server te monitoren en op eventuele verdachte processen in te grijpen
- Beperkte rechten voor je webservergebruiker
- Zo geïsoleerd mogelijk draaien: "containers" (docker / Kubernetes), waar dat niet kan op een hardened image (Red Hat met Selinux, Ubuntu met AppArmor) etc
Hoe beperkter je je webservergebruiker maakt, hoe moeilijker je het voor een aanvaller maakt. Uiteraard is het altijd mogelijk om ergens in te breken, daarom is de monitoring ook belangrijk. Een voorbeeld kan zijn een monitoring regel op de database: Waarom zou een individuele gebruiker een databasequery draaien die gegevens van alle gebruikers opvraagt? Dat zou niet moeten kunnen, en als dat wel gebeurd is dat direct een event of interest (een alert om te bekijken)


Ondertussen in Duitsland.
Zie de wereld zoals ze is. Droom van wat ze zou kunnen zijn. Bouw wat kan. Spreek alsof je je kunt vergissen.

https://www.theguardian.c(...)xploit-php-code-flawquote:Websites across world hit by millions of attempts to exploit PHP code flaw
Websites around the world have been hit by millions of attempts to exploit a recently discovered vulnerability in their code, cybersecurity companies have said, as the US National Security Agency warned the flaw could allow attackers to take control of web servers, steal data and disrupt services.
[..]
In an update overnight on Wednesday, and into Thursday, Matthew Prince, the chief executive of cybersecurity company Cloudflare, said the company saw tens of thousands of attempts to exploit the weakness in the 45 minutes after the problem was announced, rising to “hundreds of thousands within two hours, and millions now”.
Amazon Threat Intelligence, another cybersecurity company, added that PHP2Shell, as the vulnerability is known, was “now being broadly exploited in the wild” and said it identified several attempts from multiple actors to test ways to capitalise on the vulnerability before the fix was released by the PHP developers on Wednesday.
Cloudflare also said that in the 10 hours before it was publicly announced, it saw thousands of attempts to exploit the vulnerability, amid concern over the handling of the alert, with one cybersecurity expert, Prof Alan Woodward, saying the flaw was revealed a day before the patch was released, and that “somebody let the cat out of the bag”.
[..]
Criminal groups, state-sponsored hackers, or crypto miners might “nest” themselves into exposed sites using this PHP vulnerability, and then exploit those resources for their own aims. A hacking group could use an exposed site’s IP address to launch attacks that could not then be traced back to it. Crypto miners could use a server’s computing power to run their energy-intensive calculations for free.
It is unclear at what scale this has been done, said Woźniak, and many sites would not even be aware of it.
[..]
are we infinite or am I alone
Bol was ook even plat , meer die is nu weer online
BOL kende mij niet meer
BOL kende mij niet meer
AI-overzicht Volgens onderzoeken behoren autonome, gezonde westerse ouderen met een goed pensioen tot meest tevreden mensen ter wereld.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Deze combinatie van factoren zorgt voor een hoog welzijn.
Tja, als bedrijven nu nog niet gepatched hebben hebben ze 't ook wel een beetje aan zichzelf te danken. Het is niet alsof het als een verrassing komt.quote:Op donderdag 22 oktober 2026 14:02 schreef crystal_meth het volgende:
[..]
https://www.theguardian.c(...)xploit-php-code-flaw
Maar vandaag is het dan weer wel headline nieuws bij de Guardian en BBC, inclusief liveblog.quote:
[..]
Ja dat was ik, doet me herinneren aan dat ik in 1999 bij een groot marketing bureau werkte, die gaven destijds de case als Iglo Spinazie op (kun je op Googlen), in de jaren 80 gingen er een paar babies dood doordat er een fout in de fabriek was, Iglo ontkende het heel hard wat hun enorme schade opleverde, als ze gewoon direct onderzoek hadden gedaan en open waren geweest hadden ze juist vertrouwen gewonnen, nu kostte dat ze een enorme deuk in reputatie en financieele schade.
https://www.bbc.co.uk/news/live/ckgel5xp2xv9t
Zijn ze lekker op tijd.


Dat was een lek in het koelsysteem van een vrachtwagen waar Iglo feitelijk niets mee van doen had. De giftige koelvloeistof kwam in de dozen bevroren spinazie terecht. Maar voordat dat bekend werd was Iglo al zo goed als failliet. Als rechtstreeks gevolg is alle giftige glycol toen verboden in de Nederlandse voedsel-industrie. Zelfs nog voor het verbod van giftige smeermiddelen.quote:
[..]
Ja dat was ik, doet me herinneren aan dat ik in 1999 bij een groot marketing bureau werkte, die gaven destijds de case als Iglo Spinazie op (kun je op Googlen), in de jaren 80 gingen er een paar babies dood doordat er een fout in de fabriek was, Iglo ontkende het heel hard wat hun enorme schade opleverde, als ze gewoon direct onderzoek hadden gedaan en open waren geweest hadden ze juist vertrouwen gewonnen, nu kostte dat ze een enorme deuk in reputatie en financieele schade.
Wie dit leest is gek

Plus Nederland is gewoon van nature een land dat geen risico's neemt.quote:
[..]
NCSC UK communiceert veel direct met bedrijven. Daarnaast zijn de UK Cyber Essentials en Cyber Assessment Framework best wel gedetailleerd in hun eisen, waar veel van de (potentiële) mitigaties al in die frameworks genoemd werden. Zij maakten zich in elk geval een stuk minder zorgen.
Iemand noemde het hier al eerder, ik denk dat de situatie rondom de AH hier meegespeeld heeft. Het zal ook geholpen hebben dat mensen best begripvol waren, dus dat de publieke opinie rondom even down zijn best positief was.
The name is Putler, Vladimir Putler
Overigens ik kreeg een dosis karma. Was de eerste engineer van ons team dat binnen was. Schijnbaar was de architect ook voeg, dus mocht een check doen of we echt geen php draaide.
Nu hebben we een vendor die zelf software installeert en er waren wel eerder zaken uit de hoge hoed getoverd. Dus toch maar ff de webservers (iis) nagelopen.
Nu hebben we een vendor die zelf software installeert en er waren wel eerder zaken uit de hoge hoed getoverd. Dus toch maar ff de webservers (iis) nagelopen.
The name is Putler, Vladimir Putler
Bekijk deze YouTube-video
Hiermee begonnen, die ophef?
Hiermee begonnen, die ophef?
https://www.nrc.nl/nieuws(...)-te-dichten-a4939542quote:Achteraf is het altijd makkelijk praten, zegt cybersecurity-expert Matthijs Koot. „Het rommelige traject heeft wel bijgedragen aan de paniek en de chaos. Maar ook zonder alle ruis is het vaak even rennen en gillen voordat alles gepatcht is. Als het lek inderdaad lastig uit te buiten is, dan is dat een meevaller, want alles wees op het tegendeel: het aanvalsverkeer dat Cloudflare al vroeg zag en de hoge scores die de kwetsbaarheid kreeg toegekend.”
We zijn door het oog van de naald gekropen, zegt Koot. „Het verschijnen van exploit code voordat de patch er is, is een horrorscenario. ”
Dit soort akkefietjes maakt dat we goed het kaf van het koren kunnen scheiden.quote:
[..]
Tja, als bedrijven nu nog niet gepatched hebben hebben ze 't ook wel een beetje aan zichzelf te danken. Het is niet alsof het als een verrassing komt.
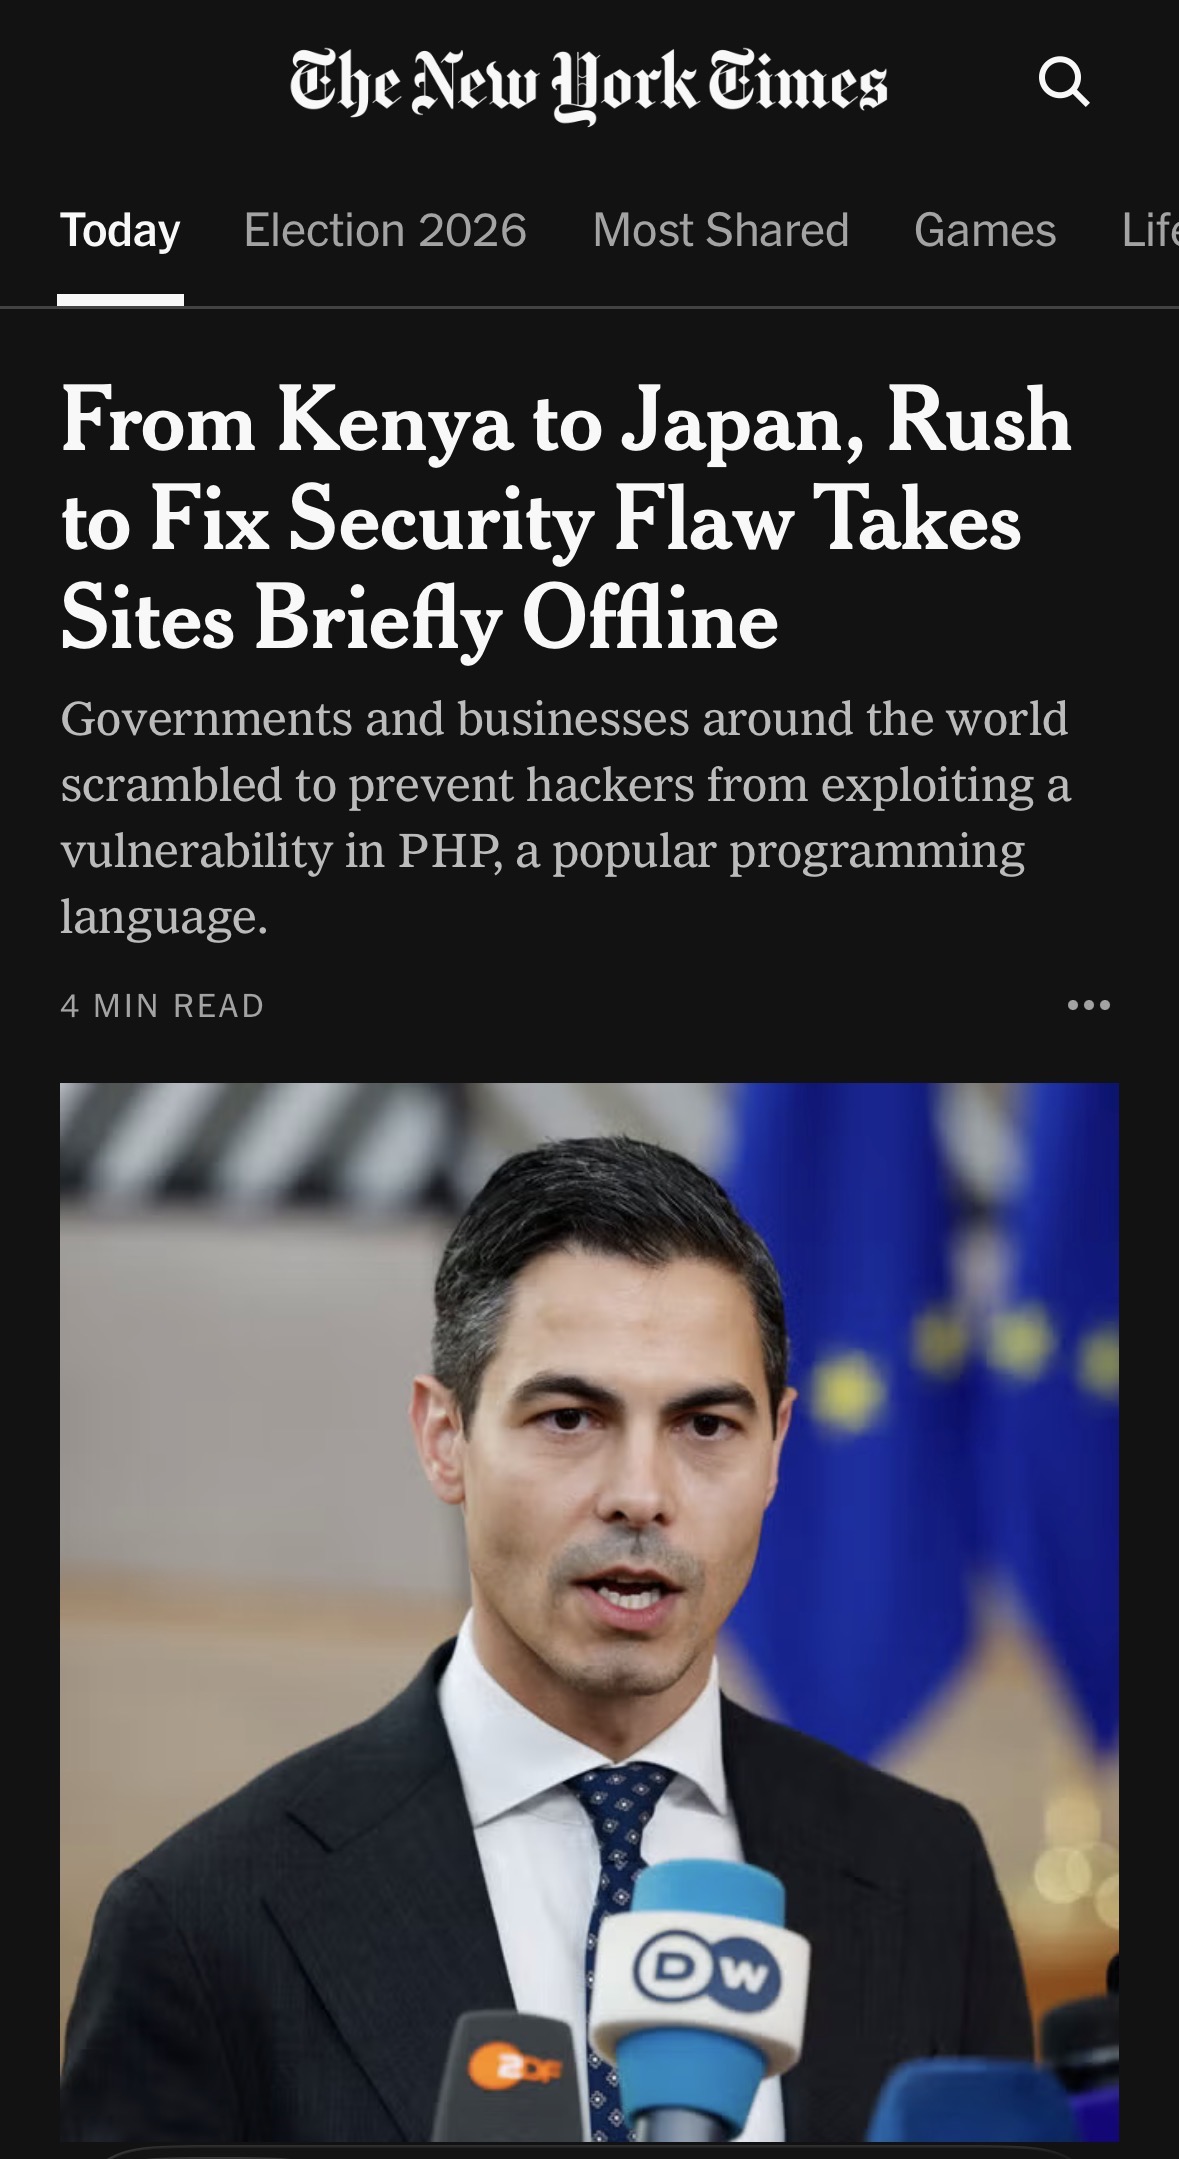
Heeft iemand de exploit hier ook getest? Ik ben er zelf nog niet aan toegekomen namelijk.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block


Voor Debian based OS'en zou je in dit geval de repo's van Surý kunnen gebruiken, die is druk bezig alles te backporten. Ik gebruik in het geval van PHP sowieso de Sury repo's gezien updates veel sneller beschikbaar zijn dan via Ubuntu zelf.quote:
[..]
Wees blij. Bij mijn hoster kwam ik gister nog altijd niet verder dan 8.0 die sowieso niet gepatched is. 8.0 is al jaren EOL. Ze hebben de stekker er uiteindelijk zelf maar uitgetrokken. En nog steeds.
Maakt de lekkerste wraps :9
Je bent niet de enige, surys servers hadden het woensdag een beetje druk.quote:Op vrijdag 23 oktober 2026 07:51 schreef Wrapster het volgende:
[..]
Voor Debian based OS'en zou je in dit geval de repo's van Surý kunnen gebruiken, die is druk bezig alles te backporten. Ik gebruik in het geval van PHP sowieso de Sury repo's gezien updates veel sneller beschikbaar zijn dan via Ubuntu zelf.
Ik vind wel iets van het feit dat er engineers zijn die de patches aan het backporten zijn naar de EOL versies..quote:
[..]
Dit soort akkefietjes maakt dat we goed het kaf van het koren kunnen scheiden.
Nu nog php 5.x draaien....
The name is Putler, Vladimir Putler

Toen ik m'n vorige werkgever verliet waren er nog een aantal dingen die op die troep draaien. Dat zijn gewoon projecten geweest waar geen geld meer is voor major updates.quote:
[..]
Ik vind wel iets van het feit dat er engineers zijn die de patches aan het backporten zijn naar de EOL versies..
Nu nog php 5.x draaien....
100.000 katjes
Fuck the EBU!
Fuck the EBU!
Ik heb wel eens Java applicaties onder mijn hoede gehad die een eol Java versie draaide. Maar die kwamen echt niet meer in de buurt van het internet. En waren volledig ring fenced.quote:
[..]
Toen ik m'n vorige werkgever verliet waren er nog een aantal dingen die op die troep draaien. Dat zijn gewoon projecten geweest waar geen geld meer is voor major updates.
The name is Putler, Vladimir Putler
Ik heb ooit eens bij een organisatie als consultant gezeten waar hun core systemen op een versie draaide die al 13 jaar deprecated waren, en we hebben het niet over een klein clubje maar over een organisatie met een miljarden omzet, was echt heel treurig daar, vooral omdat een bekende club met 4 letters daar de consultancy had gedaan en de oplossing was alles naar de cloud te migreren, tjah dan heb je het dus echt niet begrepen.quote:
[..]
Ik heb wel eens Java applicaties onder mijn hoede gehad die een eol Java versie draaide. Maar die kwamen echt niet meer in de buurt van het internet. En waren volledig ring fenced.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block

Het is niet alleen dit lek in php, het is over de gehele linie erger.
Dat heb je als iedereen die er vaag verstand van heeft elk stukje software/firmware door een decompiler kan halen, claude er wel leesbare taal van maakt en je vervolgens op je gemak fouten kunt gaan zoeken.
Dat heb je als iedereen die er vaag verstand van heeft elk stukje software/firmware door een decompiler kan halen, claude er wel leesbare taal van maakt en je vervolgens op je gemak fouten kunt gaan zoeken.
Scorched earth
Het probleem met veel legacy software is ook, dat er kwetsbaarheden in zitten waar programmeurs destijds weinig rekening mee hielden.quote:Op dinsdag 27 oktober 2026 18:18 schreef ExTec het volgende:
Het is niet alleen dit lek in php, het is over de gehele linie erger.
Dat heb je als iedereen die er vaag verstand van heeft elk stukje software/firmware door een decompiler kan halen, claude er wel leesbare taal van maakt en je vervolgens op je gemak fouten kunt gaan zoeken.
🕰️₿🕰️₿🕰️₿🕰️₿🕰️₿🕰️ TikTok next Block
|
|
